Узнай, как обходят MFA
и как снизить риск
Как атакующие обходят многофакторную аутентификацию
Основные классы уязвимостей, примеры из публичных bug bounty-отчётов, методология проверки MFA и рекомендации по снижению рисков.
Регистрация на практикум
Оставь контакты и ответь на семь коротких вопросов.
эксперт по веб-безопасности
Кому будет полезен практикум
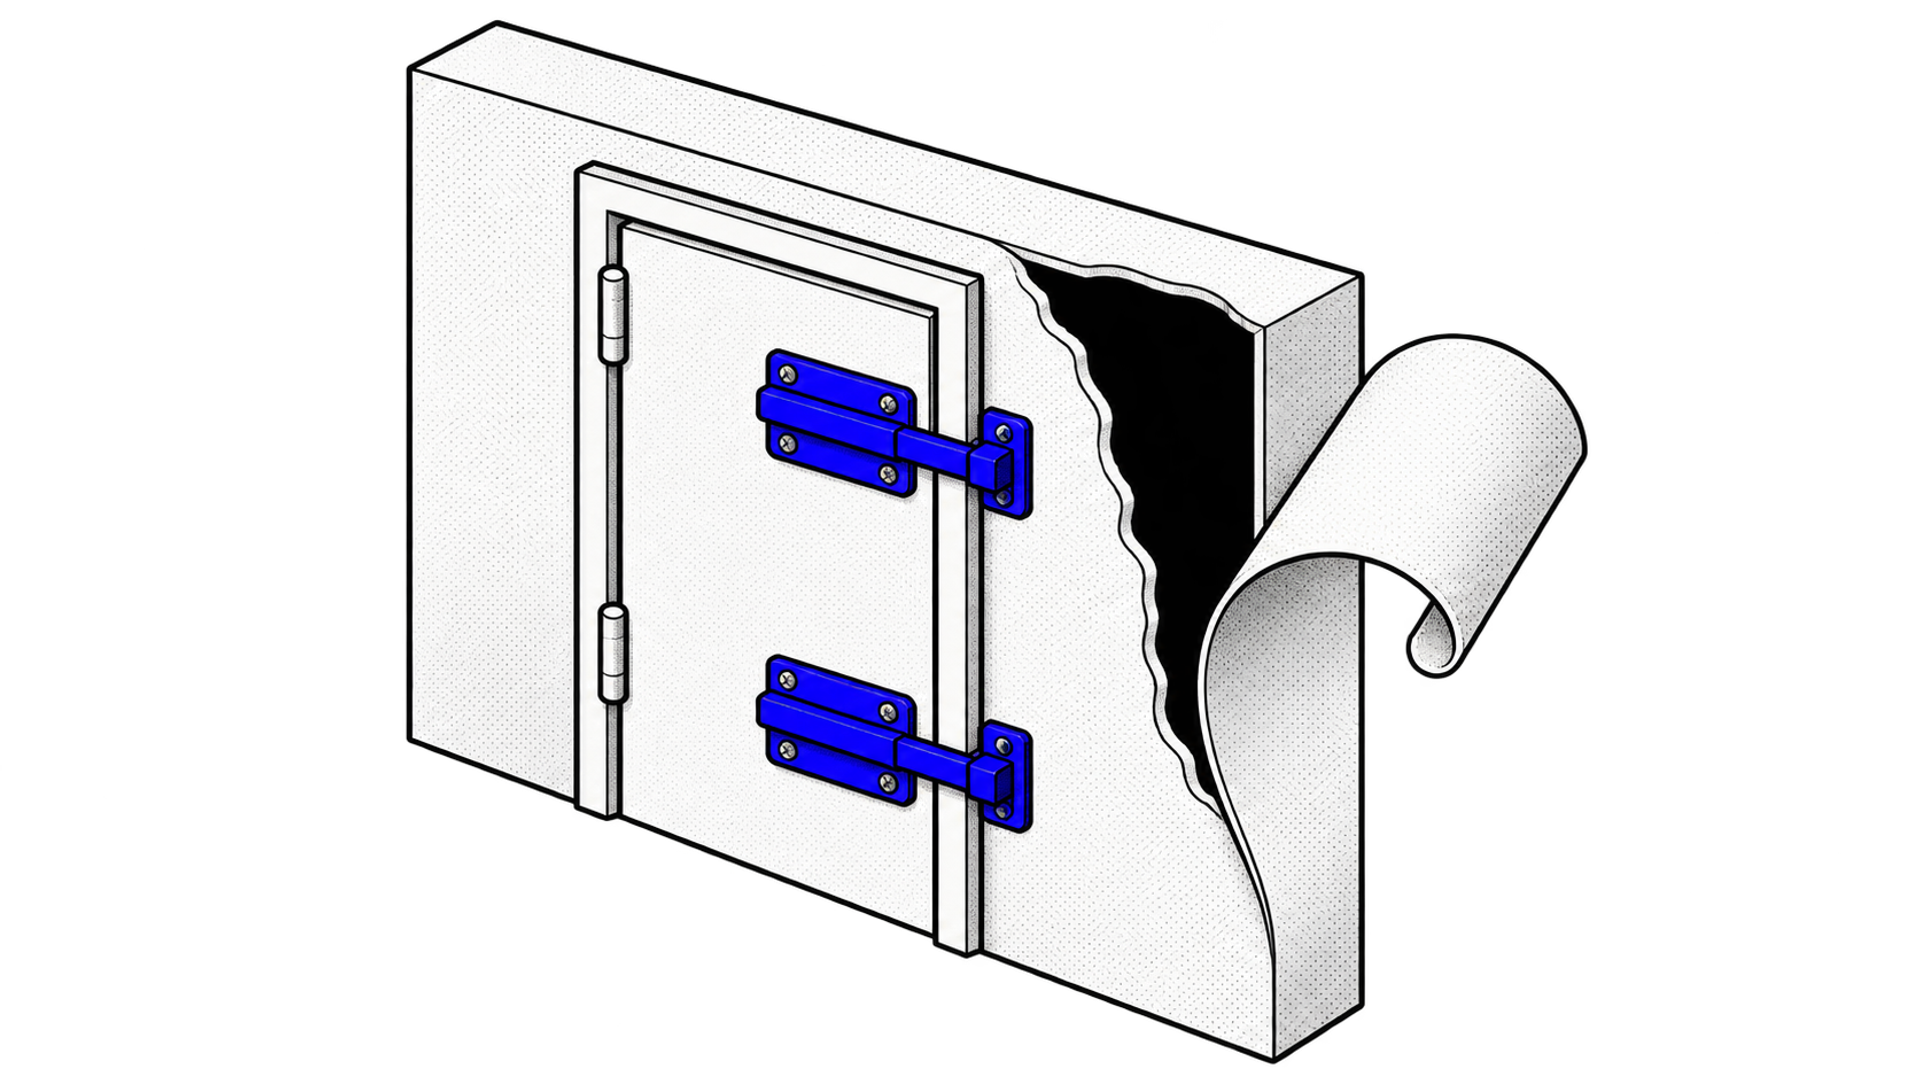
Почему MFA не является абсолютной защитой
MFA широко используется как дополнительный слой защиты. Чаще уязвимым оказывается не сам механизм TOTP или WebAuthn, а логика вокруг него.
Ошибки в логике аутентификации, обработке OTP, альтернативных способах входа и управлении настройками MFA могут позволить обойти второй фактор.
Для инженеров тема полезна как обзор уязвимых мест и мер защиты, для пентестеров как систематизация направлений проверки.
Техники атак и подходы к защите
Манипуляция ответом и статус-кодом
Ситуации, в которых решение об успешной проверке фактора фактически остаётся на стороне клиента.
Ошибки работы с OTP
Отсутствие rate limiting, перебор коротких кодов, пустые и тестовые значения, повторное использование кода и недостаточная привязка к сессии.
Race condition в многошаговых процессах
Параллельные запросы при включении, отключении или подтверждении MFA.
Альтернативные способы входа
Password reset, OAuth, SSO и другие маршруты, которые могут не учитывать включённый второй фактор.
Слабая защита настроек MFA
IDOR, CSRF и отсутствие повторной проверки пароля или действующего OTP при отключении защиты.
Общая методология проверки MFA
Расхождения в логике web, mobile и API.
Что получишь после практикума
Общее представление о наиболее распространённых классах обхода MFA
Направления проверки второго фактора в основном и альтернативных флоу аутентификации
Примеры уязвимостей из публичных bug bounty-отчётов
Базовые принципы защиты от рассмотренных техник
Кто ведёт
Лид команды пентестеров в антивирусной лаборатории, эксперт по веб-безопасности.
Тестирование на проникновение, анализ защищённости веб-приложений и bug bounty.
Сертификаты
Разберись в обходе MFA и способах защиты
- Разберёшься, какие ошибки позволяют обойти MFA.
- Узнаешь, где проверять второй фактор в основном и альтернативных сценариях входа.
- Увидишь примеры уязвимостей из публичных bug bounty-отчётов.
- Поймёшь, какие меры снижают риск обхода второго фактора.