Атаки на Active Directory - CyberED
Повышение цен ▲
на все программы в 2026 году
Интенсивы Взлом Защита Безопасная разработка Основы
Мероприятия Календарь О нас Отзывы
+7 495 181-00-79
+7 495 181-00-79
заказать звонок
Атаки на Active Directory
Научитесь компрометировать корпоративный домен так, как это делают настоящие атакующие. От первой разведки до полного захвата AD — 36 техник, которые закрывают весь арсенал внутреннего пентестера.
9 недель · 7 модулей · 36 техник · 30+ практических заданий на реальных стендах.

О чём курс

Active Directory
Kerberos / NTLM
Roasting-атаки
ADCS
DACL мисконфигурации
Relay-атаки
Делегирование Kerberos

Active Directory — основа инфраструктуры подавляющего большинства компаний и одна из главных целей при внутреннем пентесте. Специалистов, которые умеют грамотно атаковать AD, не хватает — и это одно из самых востребованных направлений в offensive security.

На курсе вы освоите всё, что нужно для компрометации домена: ведение разведки в доменной среде, эксплуатацию уязвимостей и мисконфигураций для повышения привилегий, работу с протоколами Kerberos и NTLM, горизонтальное перемещение и выстраивание полных цепочек атак.

Программа из 7 модулей охватывает 36 техник — от низковисящих фруктов (NoPac, PrintNightmare) и классики Kerberoasting до важных сценариев: атак на центр сертификации и мисконфигураций DACL, всех типов Relay-атак и эксплуатации механизмов делегирования Kerberos. Каждая техника отрабатывается на реальных стендах в CyberED labs.

Формат
9 семинаров с преподавателем по 4 ак.ч. (36 ак.ч.) + 36 самостоятельных занятий (109 ак.ч.). Общий объём — 145 ак.ч.
Продолжительность
9 недель — оптимальный темп, чтобы успеть закрепить материал и не растягивать обучение на месяцы.

Что узнаете на курсе

Фундамент: Active Directory и протоколы аутентификации
Архитектура AD, принципы работы Kerberos, NTLM и PKInit, эксплуатация низковисящих фруктов: NoPac, PrintNightmare и другие. Эта база нужна, чтобы понимать, что именно вы атакуете и почему техники работают.

Разведка и горизонтальное перемещение

Сбор информации в сети Windows-машин, ключевые техники горизонтального движения, Password spraying. Навыки, которые применяются в каждом реальном внутреннем пентесте.

Атаки на протоколы аутентификации

Pre2k, Timeroasting, всё семейство Roasting-атак (ASREQ, ASREP, Kerberoasting, Blind Kerberoasting), перечисление пользователей и распыление паролей через Kerberos. Покрываете весь современный арсенал атак на Kerberos и NTLM.

Атаки на центр сертификации (ADCS)

Повышение привилегий через ESC1, ESC4, ESC7, ESC8, ESC15. Одно из самых результативных направлений атак на AD — позволяет добраться до администратора домена там, где другие техники не сработают.

Эксплуатация мисконфигураций DACL — 11 техник

GPO Abuse, SPN Jacking, Shadow Credentials, Abuse Logon Script, TargetedKerberoast, ForceChangePassword, AddMember, ReadGMSAPassword, ReadLAPSPassword, Grant Ownership, Grant FullControl. Самый большой блок курса — потому что именно мисконфигурации DACL чаще всего становятся ключом к компрометации домена.

Атаки типа Relay и делегирование Kerberos

NTLM Relay, Kerberos Relay, NTLM Reflection. Атаки неограниченной, ограниченной и ресурсо-ограниченной делегации (RBCD). Продвинутый уровень — то, что отличает middle-пентестера от джуна.

Чему вы научитесь на курсе

Видеть домен глазами атакующего

Освоите разведку в доменной среде и научитесь собирать информацию об организации Active Directory так, как это делают реальные злоумышленники. Это базовый навык, без которого внутренний пентест AD невозможен.

Эксплуатировать Kerberos, NTLM и низковисящие фрукты

Будете уверенно проводить атаки класса Roasting и Relay, использовать готовые уязвимости. Этот блок навыков закрывает большую часть типовых сценариев на реальных проектах.

Повышать привилегии через мисконфигурации и ADCS

Научитесь эксплуатировать более 10 мисконфигураций DACL и использовать основные техники атак на центр сертификации. Это позволяет доводить начальный доступ до администратора домена там, где автоматические сканеры бесполезны — а именно за это платят пентестерам.

Строить полные цепочки атак до компрометации домена

Освоите механизмы делегирования Kerberos и научитесь связывать отдельные техники в цепочки горизонтального перемещения. Это продвинутый уровень, на котором специалист становится по-настоящему ценным компании.

Кому будет
полезен курс

Пентестеры уровня Junior–Middle

Закроете один из главных пробелов в навыках начинающего пентестера — внутренний пентест AD. Это направление с самым высоким и стабильным спросом, и именно здесь специалист быстрее всего вырастает в уровне и доходе.

Системные администраторы и администраторы безопасности

Увидите свою инфраструктуру глазами атакующего и поймёте, какие конфигурации на самом деле опасны. Хорошая точка входа в offensive security или сильное усиление текущей роли.

Специалисты Blue team

Научитесь распознавать атаки на AD на ранних стадиях. Понимание техник атакующего делает обнаружение, расследование и построение детектов в разы эффективнее.

Преимущества курса

Active Directory — основная инфраструктура аутентификации в подавляющем большинстве компаний, и именно через неё проходит большинство реальных атак. Специалистов, которые умеют атаковать AD, на рынке не хватает — это одно из самых высокооплачиваемых направлений в пентесте.

Более 30 практических заданий с настоящей доменной инфраструктурой — те же действия, которые вы будете выполнять на боевых проектах.

Компании, где работают наши выпускники
Ваше резюме после прохождения курса

Должность

Специалист по внутреннему пентесту Active Directory

Средняя зарплата

по данным брифа — не указана

Мои компетенции

Знаю архитектуру Active Directory и работу протоколов аутентификации Kerberos, NTLM, PKInit
Знаю механизмы делегирования Kerberos и модель разграничения доступа DACL
Знаю типовые мисконфигурации AD, ведущие к компрометации домена
Веду разведку в доменной среде и собираю информацию об организации домена
Эксплуатирую уязвимости Kerberos и NTLM, включая атаки класса Roasting и Relay
Использую мисконфигурации DACL
Использую механизмы делегирования Kerberos для повышения привилегий
Выстраиваю цепочки атак для горизонтального перемещения и компрометации домена
Провожу атаки на центр сертификации
Нахожу и эксплуатирую низковисящие фрукты

Получите консультацию
по выбору курса

задать вопрос

Как проходит обучение в CyberEd

01

Иммерсивное обучение

Участник полностью погружается в профессиональную среду
02

80% практики

Практическое обучение в виртуальных лабораториях собственной разработки
03

Метод гарантированной ошибки

Через собственный опыт получаете представление о вашем уровне и точках роста. Преподаватель выступает в роли наставника
04

Проектное обучение

Микропроекты, где вы тренируете конкретные навыки

Программа курса

  • Структура Active Directory
  • Основы протоколов аутентификации: Kerberos, NTLM, PKInit
  • Эксплуатация низковисящих фруктов: NoPac, PrintNightmare и др.
  • Группа техник «Горизонтальное перемещение»
  • Техника сбора информации в сети Windows-машин
  • Техники горизонтального перемещения в сети Windows-машин
  • Техника Password spraying

  • Атака Pre2k
  • Атака Timeroasting

  • Атака ASREQroasting
  • Атака ASREProasting
  • Атака Kerberoasting
  • Атака Blind Kerberoasting
  • Перечисление пользователей и распыление паролей в протоколе Kerberos

  • Повышение привилегий посредством атаки ESC1
  • Повышение привилегий посредством атаки ESC4
  • Повышение привилегий посредством атаки ESC7
  • Повышение привилегий посредством атаки ESC8
  • Повышение привилегий посредством атаки ESC15

  • Атака GPO Abuse
  • Атака SPN Jacking
  • Атака Shadow Credentials
  • Атака Abuse Logon Script
  • Атака TargetedKerberoast
  • Атака ForceChangePassword
  • Атака AddMember
  • Атака ReadGMSAPassword
  • Атака ReadLAPSPassword
  • Атака Grant Ownership
  • Атака Grant FullControl

  • Атаки типа NTLM Relay
  • Атаки Kerberos Relay
  • Атака NTLM Reflection

  • Основы делегации Kerberos и Protected Users
  • Атака неограниченной делегации Kerberos
  • Атака ограниченной делегации Kerberos
  • Атака ограниченной делегации Kerberos на основе ресурсов

Требования

Требуемые знания и навыки:
  • Базовое понимание администрирования Windows
  • Понимание работы процессов аутентификации Windows: lsass, lsa, sam
  • Умение работать с командлетами PowerShell и командной строки
  • Навыки работы с семейством ОС Linux
  • Базовое понимание стека TCP/IP
  • Опыт работы с гипервизорами: VirtualBox, VMware
  • Умение читать код на скриптовых языках программирования: Bash и Python
  • Опыт работы с инструментами разведки: nmap, masscan, BloodHound
Технические требования:
  • Не менее 8 ГБ DDR3 оперативной памяти
  • Жёсткий диск SSD со свободным местом не менее 256 ГБ
  • Поддержка аппаратной виртуализации (Intel VT-x, AMD-V)
  • Современная операционная система (минимально: Windows 10 x64)
  • VMware Workstation
  • Дистрибутив Kali Linux для виртуальных машин
  • VPN-клиент для подключения к удалённой виртуальной локальной сети

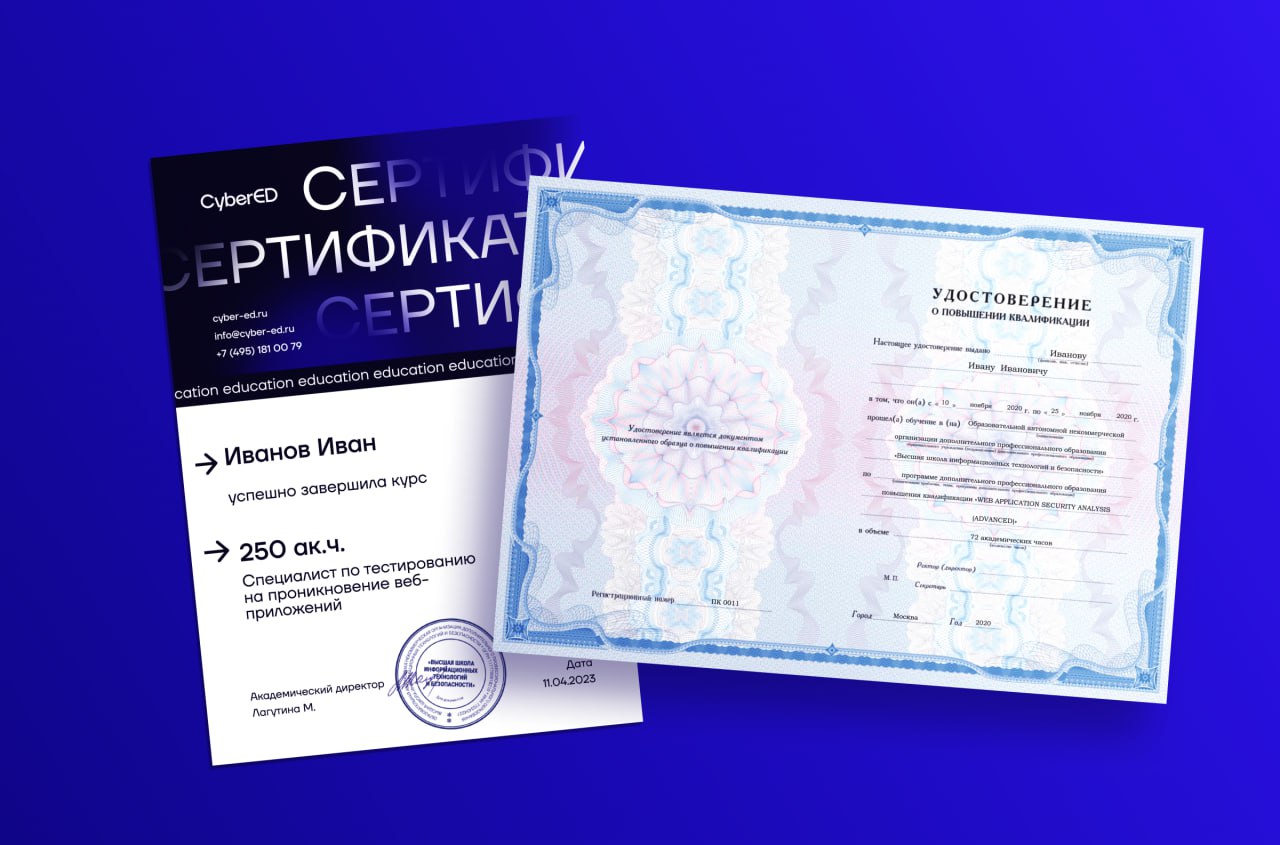
Сертификат по итогам прохождения курса

При успешном завершении трека (выполнение 100% базовых заданий) студенту выдаётся:

  • удостоверение о повышении квалификации;
  • электронный сертификат.

При выполнении 100% базовых заданий и не менее 80% заданий категорий «средние» и «продвинутые» студент дополнительно получает сертификат продвинутого уровня.
записаться на курс
Сертификат

Узнать стоимость и условия

Цены и даты старта уточняются — оставьте заявку, менеджер свяжется и расскажет подробности.
Где с вами связаться
Выберите способ связи