
Профессия: специалист по безопасной разработке
Заполни форму, и видео запустится здесь же.
Готово. Видео появится здесь, как только загрузим его.
Нажимая кнопку, соглашаешься с обработкой персональных данных
О чём эфир
Для тех, кто хочет в безопасную разработку, в том числе из QA или пентеста. Поймёшь, что пишут в вакансиях и чем AppSec отличается от DevSecOps.
Какие навыки нужны: чтение кода, OWASP Top 10, SonarQube, Burp. Зарплатные вилки по уровням и как расти, плюс практические кейсы на уязвимых приложениях.
В конце ответы на вопросы: где искать вакансии, нужны ли сертификаты и какие книги читать.

Забери материалы эфира
Материалы одним файлом: вернись к ним, когда будешь повторять на практике.
Скачать материалыРазбор эфира по темам
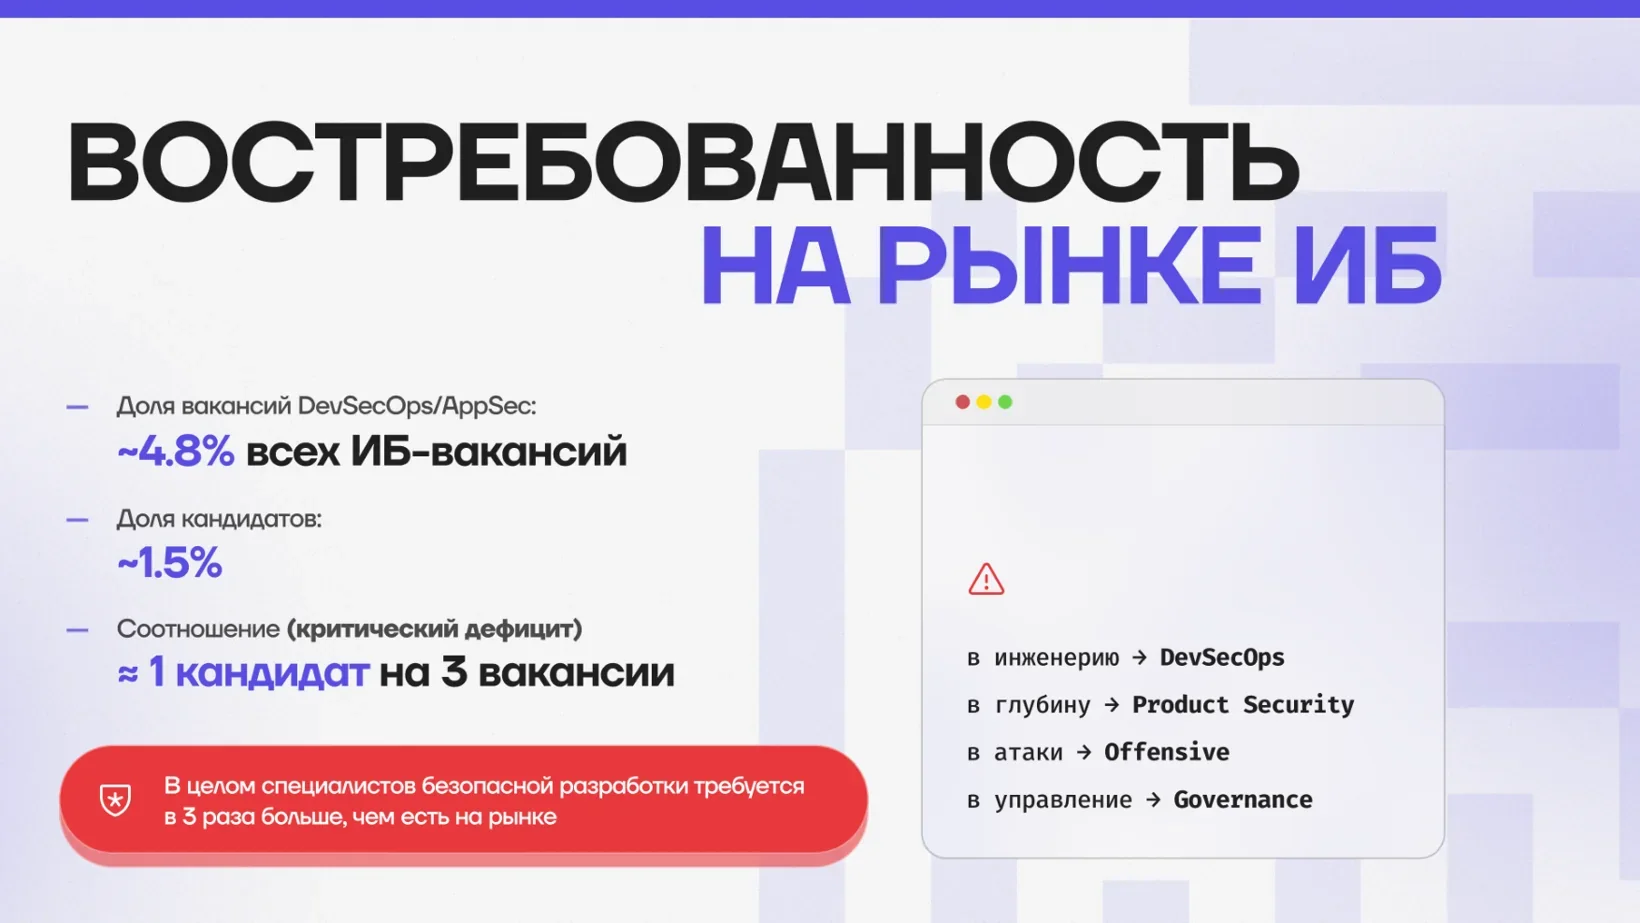
Рынок AppSec и DevSecOps: один кандидат на три вакансии
На DevSecOps и AppSec (Application Security, безопасность приложений) приходится около 5% вакансий, а среди кандидатов людей с таким профилем около 1,5%.
Сильному AppSec-инженеру обычно не приходится искать работу: работа находит его сама.
Хороших специалистов по безопасной разработке не хватает на любом уровне. Впереди всегда тот, кому тема интересна и кто сам в ней копается, а не тот, кто пришёл только за зарплатой.
Кто такой AppSec-инженер и чем он отличается от DevSecOps
В каждой компании границы ролей в безопасной разработке проходят по-своему, но общая схема такая.
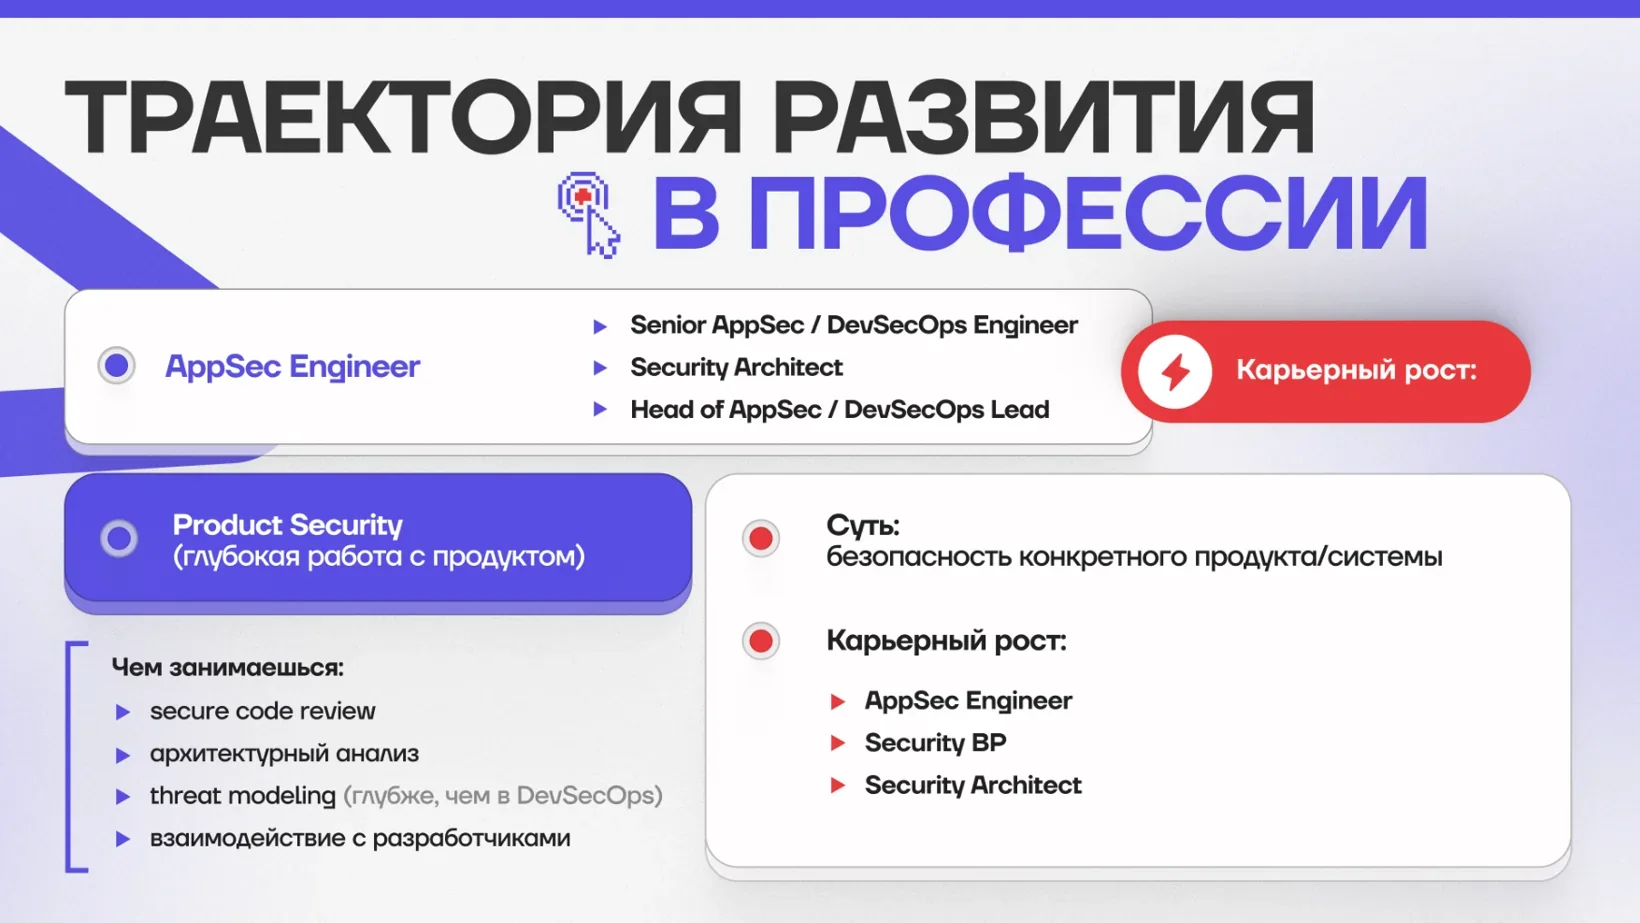
- DevSecOps встраивает безопасность в окружение разработки: статический, динамический и композиционный анализ (SAST, DAST, SCA), quality gates, которые блокируют релиз с недопустимыми находками, харденинг образов, облака, Docker, Kubernetes, Terraform. С кодом приложения почти не работает.
- AppSec-инженер отвечает за безопасность конкретного продукта: читает код, делает secure code review, триажит находки сканеров, моделирует угрозы и доводит исправления вместе с разработчиками.
- AppSec бизнес-партнёр (Security BP) закреплён за бизнес-линией, например коммерческой или платформенной. Общается с разработчиками, архитекторами и владельцами продукта, разбирает архитектуру и приносит командам найденные уязвимости.
- Offensive AppSec тестирует веб-приложения и, если они есть, мобильные, триажит отчёты с багбаунти-платформ и частично делает редтиминг, потому что знает контекст своих приложений лучше, чем команда Red Team.
Из offensive-трека уходят в пентест, Red Team или исследования безопасности.
Сканер нашёл, AppSec решает: SAST, SCA и моделирование угроз
Главная работа AppSec-инженера начинается после того, как инструменты выдали результаты. Если отправить разработчикам сырой отчёт SAST на десятки страниц, они откроют первые три находки, увидят ерунду и дальше читать не станут.
Находки сначала триажат и отдают командам только то, в чём уверены.
Для этого нужно читать код. Забытый в коде токен виден сразу, а сообщение об инъекции придётся проверить самому. Статические анализаторы плохо ловят логические уязвимости на стыке компонентов, потому что теряют контекст. Если уязвимость нашлась на динамике, а SAST её пропустил, можно написать для анализатора своё правило.
Ты как AppSec должен быть немного умнее, чем инструменты, которые на тебя работают.
Иван АфанасьевС композиционным анализом своя боль: уязвимость в библиотеке может сидеть в функции, которую разработчики вообще не вызывают, и отследить это непросто. Отдельная работа здесь разбираться в транзитивных зависимостях.
Моделирование угроз обычно ведут по методологии STRIDE: подмена личности, изменение данных, отказ от авторства, раскрытие информации, отказ в обслуживании, повышение привилегий. Принцип shift left требует подключаться как можно раньше. Например, ещё на проектировании объяснить, что интеграцию между сервисами нужно делать через защищённый канал.
Как оценить работу AppSec и запустить безопасную разработку недорого
Метрики покрытия и quality gates показывают, как работают процессы безопасной разработки, но не саму работу AppSec. Бывает, что разработка не знает даже, сколько строк кода прибавляется в репозитории за месяц, и тогда нельзя посчитать плотность багов. Десять новых находок на релиз выглядят нормально, если это 100 000 строк, и совсем иначе, если это десять строк.
Для оценки удобны модели зрелости, например OWASP SAMM или BSIMM: AppSec приходит с планом по модели, а CISO смотрит, как он продвигается. Там, где безопасной разработки раньше не было, первая задача навести порядок в хаосе.
Стартовать можно недорого. Главная статья расходов здесь человек, который всё поднимет и напишет пайплайны. Из инструментов хватит двух инстансов: DefectDojo для сбора находок и OWASP Dependency-Track для композиционного анализа.
Собеседование на AppSec-инженера: от OWASP Top 10 до JWT
База на собеседовании AppSec: OWASP Top 10, моделирование угроз, жизненный цикл разработки и уязвимостей, чтение кода, архитектура бэкенда и фронтенда.
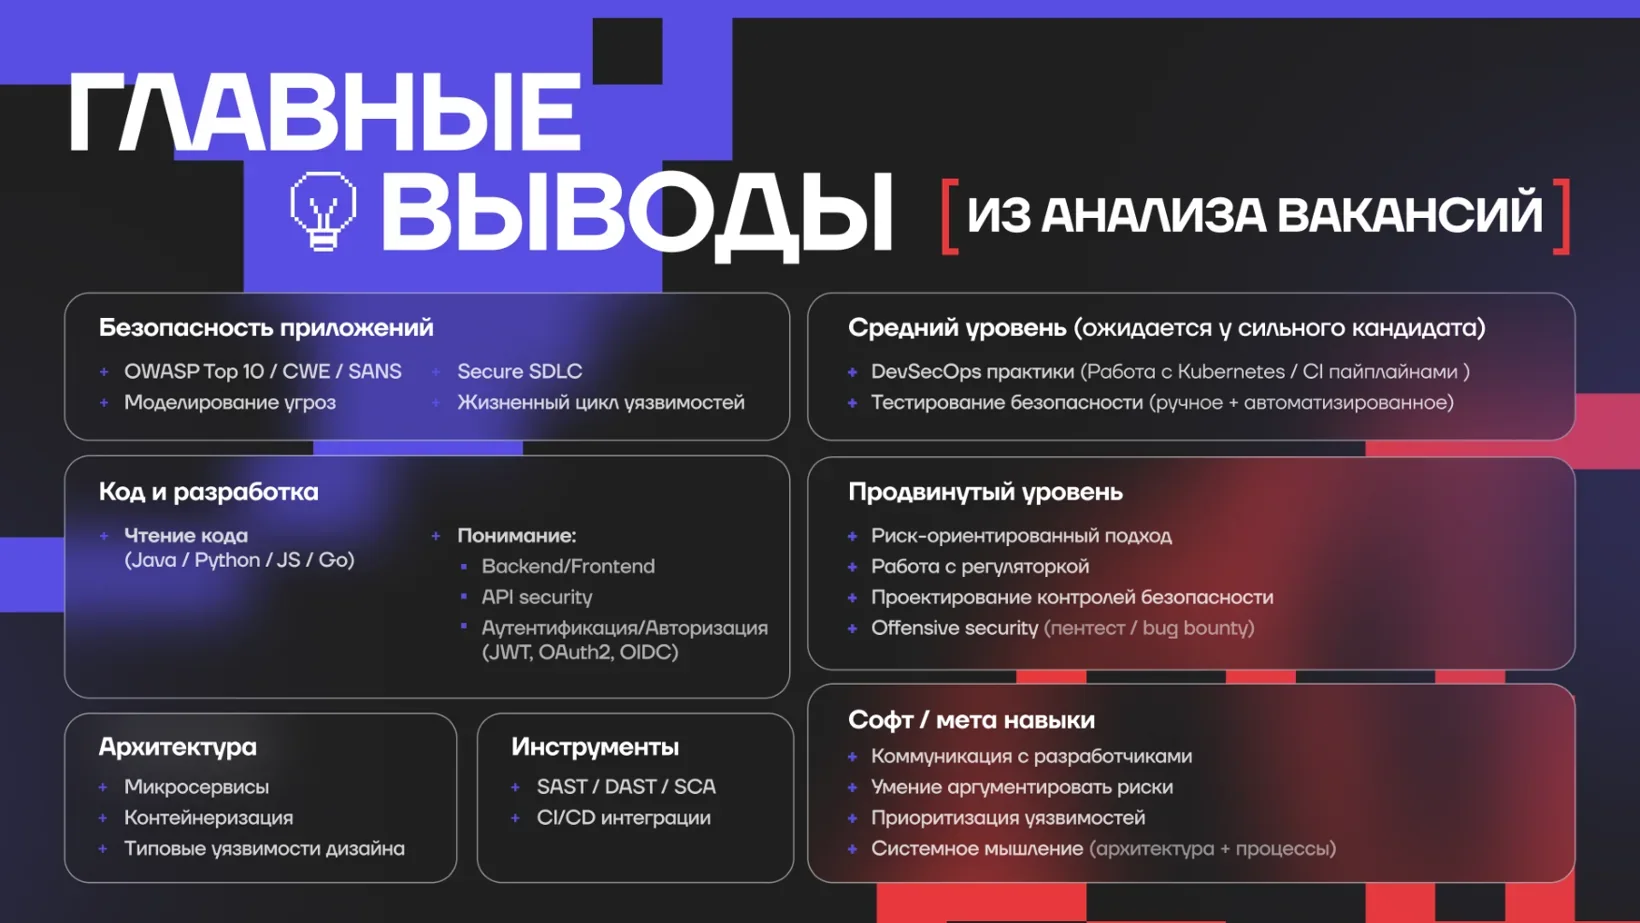
Знать OWASP Top 10 значит понимать, как уязвимость возникает и как от неё защищаться. Без этого кандидата на AppSec не рассматривают.
- Веб в первую очередьЭто самый широкий скоуп: даже мобильное приложение часто открывает страницу оплаты через WebView. Мобильный Top 10 нужен, если у компании есть мобильные приложения.
- ИнъекцииПро них спрашивают чаще всего, и в SQL-инъекциях и XSS есть нюансы, в которые можно уйти очень глубоко.
- Rate limitingПример из практики: эндпоинт отправляет СМС на указанный номер, злоумышленник с разных IP перебирает случайные номера, лимита нет, и компания платит за каждое сообщение.
- Аутентификация и авторизацияНекоторые кандидаты их путают.
- JWT и OAuth 2Это уже ближе к уровню сеньора. JWT не метод защиты, а способ передавать сессионные данные, и полезно знать атаки на него. У OAuth 2 несколько флоу, выстрелить себе в ногу на нём сложно, но можно, и важно понимать как.
- ИнфраструктураГде AppSec пишет пайплайны, спрашивают YAML, GitLab или Jenkins. Бывают вопросы, чем контейнеризация отличается от виртуализации и какие механизмы ядра Linux изолируют контейнеры.
Опыт именно в роли AppSec до уровня middle скорее опционален, выше без него сложно.
Понимание легко отличить от зазубривания. Вопросы на AppSec-собеседованиях меняются раз в пару лет, их можно выучить. Если кандидат на сеньора отвечает слишком гладко, его расспрашивают про практические кейсы и нюансы, и человек, подготовленный по списку, начинает плыть. Ценится честность: перерыв в резюме или неудачная попытка уйти в бизнес не проблема, если сказать о них прямо.
Зарплата AppSec-инженера и график работы
Зарплата AppSec-инженера зависит от компании и от того, как договоришься. Примерные ориентиры: джун может рассчитывать на сумму от 100 до 150 тысяч рублей, middle в Москве от 250 до 300 тысяч. В одном банке сеньор получал около 350 тысяч до вычета налогов плюс премии, но если банк не выполнил годовой план, премии можно не получить.
Город влияет всё меньше: на удалёнке можно работать на московскую компанию откуда угодно. Чем уже специализация, тем выше потенциальная зарплата, но тем меньше вакансий, под которые ты подходишь.
По графику AppSec спокойнее первой линии SOC, где смены два через два и ночи. Люди там быстро выгорают, и бывает, что из SOC уходят в AppSec или пентест. AppSec ночью будят, только если случился инцидент.
Как стать AppSec-инженером: два входа в профессию
В AppSec ищут не просто безопасника, а инженера безопасности внутри разработки. Обычно это T-shaped специалист: глубоко знает одну область и от неё понимает смежные.
- Из разработкиТы уже знаешь этапы процесса и промышленный стек, остаётся прикрутить к ним безопасность. Разработчик может подтянуть безопасность и перейти в AppSec внутри своей же компании.
- Из безопасностиТы понимаешь, как работают уязвимости, но предстоит разобраться, как они выглядят в коде и почему появляются. Из SOC для старта хватит понимать, как устроена разработка, и уметь руками ковырять уязвимости.
Язык программирования большой роли не играет. Проверка простая: открыть на GitHub код на незнакомом языке и посмотреть, получится ли за разумное время в нём сориентироваться. Полезно знать типичные уязвимости разных стеков, например SSTI в Python-фреймворках. Python в любом случае пригодится для собственных автоматизаций.
Насмотренность в коде появляется только от чтения большого количества кода.
Практика по безопасности веб-приложений: PortSwigger, Burp Suite, DVWA
- PortSwigger Web Security Academy: одна из лучших открытых площадок по безопасности веб-приложений.
- Burp Suite: прокси для перехвата и подмены запросов, швейцарский нож веб-пентестера.
- DVWA, WebGoat, bWAPP, OWASP Juice Shop: специально уязвимые приложения, которые разворачиваются локально в Docker. В них стоит не только эксплуатировать уязвимость, но и открыть код и понять, почему она появилась.
- HackTheBox, TryHackMe, Root Me: больше про пентест, но тоже полезны.
- Материалы OWASP по AppSec и DevSecOps, книга Container Security от O'Reilly и гайд к экзамену CSSLP.
Два упражнения хорошо закрепляют материал. Первое: моделирование угроз для уязвимого веб-приложения.
- 1
Взять уязвимое веб-приложение, изучить архитектуру и точки входа.
- 2
Описать угрозы по STRIDE.
- 3
Оценить риски и предложить меры защиты.
- 4
Оформить отчёт: архитектурная диаграмма и таблица угроз с оценкой и категориями STRIDE.
Второе: собрать пайплайн с проверками безопасности, выгрузить результаты в DefectDojo и развернуть всё в облаке через Terraform. Понадобятся Linux, Bash и YAML, а пайплайны с непривычки самая болезненная часть.
Два часа учёбы три раза в неделю дают почти рабочий день, и за год накапливается заметный эффект.
Ты не тупой, ты просто чего-то не понимаешь. А то, что ты не понимаешь, не делает тебя тупым.
Иван АфанасьевПоиск работы в AppSec: где искать вакансии и как не испортить резюме
- Не рисовать опытИБ гораздо теснее IT, и можно получить чёрную метку. Бывает, что через полтора года рекрутер приносит то же резюме, только из должности «стажёр Security BP» пропало слово «стажёр».
- Ходить на собеседования, даже если работа не нужнаТак видно, сколько платят и что спрашивают, а волнение уходит с количеством пройденных собеседований.
- Не делать выводов из одного отказаСкорее всего, твой набор навыков просто не совпал с тем, что нужно конкретной компании, или не получилось найти контакт с интервьюером.
От джуна требуются горящие глаза, готовность работать и желание разобраться. Если на наводящий вопрос человек не пытается рассуждать, а сразу говорит «давайте следующий», брать его не будут.
Иван АфанасьевХороших джунов мало: за два года собеседований в разных компаниях их нашлось трое. Один из нанятых на junior AppSec примерно через год вырос до middle в DevSecOps.
Вакансии AppSec-инженера неплохо ищутся на hh.ru и в профильных Telegram-каналах. Некоторые работодатели хотят видеть собственные CVE или участие в CTF. Работа за рубежом возможна для опытных специалистов, и это не только Лондон, но и Сербия, Кипр, Болгария. Для релокации нужен английский, да и вся актуальная информация по профессии выходит на нём.
Ещё эфиры по теме
 Тема:Безопасная разработкаКарьера30 участниковТри вакансии на одного кандидата. Это AppSec, безопасность приложений. Что именно просят работодатели, чем роль отличается от DevSecOps и как AI уже меняет профессию.
 Тема:Карьера451 участниковВакансий нет, говорят соискатели. Сильных людей нет, говорят работодатели. Так где вход для джуна?
 Тема:ПентестКарьера639 участниковХод мысли на собеседовании важнее готового ответа. Два технических интервью целиком: junior по вебу, middle по инфраструктуре. Где проходит граница между уровнями?