
Атаки на Active Directory
Заполни форму, и видео запустится здесь же.
Готово. Видео появится здесь, как только загрузим его.
Нажимая кнопку, соглашаешься с обработкой персональных данных
О чём эфир
Пригодится и тем, кто идёт в пентест, и тем, кто защищает инфраструктуру. Поймёшь, почему Active Directory считается главной целью внутреннего пентеста, как подступиться к её изучению и что требуют от джуна.
Вся цепочка атак: протоколы SMB, LDAP, RDP, перемещение по сети и повышение привилегий, NTLM и Kerberos, атаки на службы сертификатов и делегирование. Kerberoasting вживую, от SPN до взлома хеша.
Для защиты: какие сигналы мониторить, чтобы ловить эти атаки. Аномалии Kerberos, подозрительные SPN-запросы, изменения ACL.

Забери материалы эфира
Презентацию одним файлом: вернись к ним, когда будешь повторять на практике.
Скачать материалыРазбор эфира по темам
Почему Active Directory остаётся главной целью внутреннего пентеста
Как только в компании набирается хотя бы сотня компьютеров, ими нужно управлять централизованно, и этим почти всегда занимается Active Directory (AD). Есть аналоги вроде FreeIPA или LDAP-служб, но они решают те же задачи и часто совместимы с AD, так что при пентесте корпоративной сети ты почти гарантированно встретишь именно её.
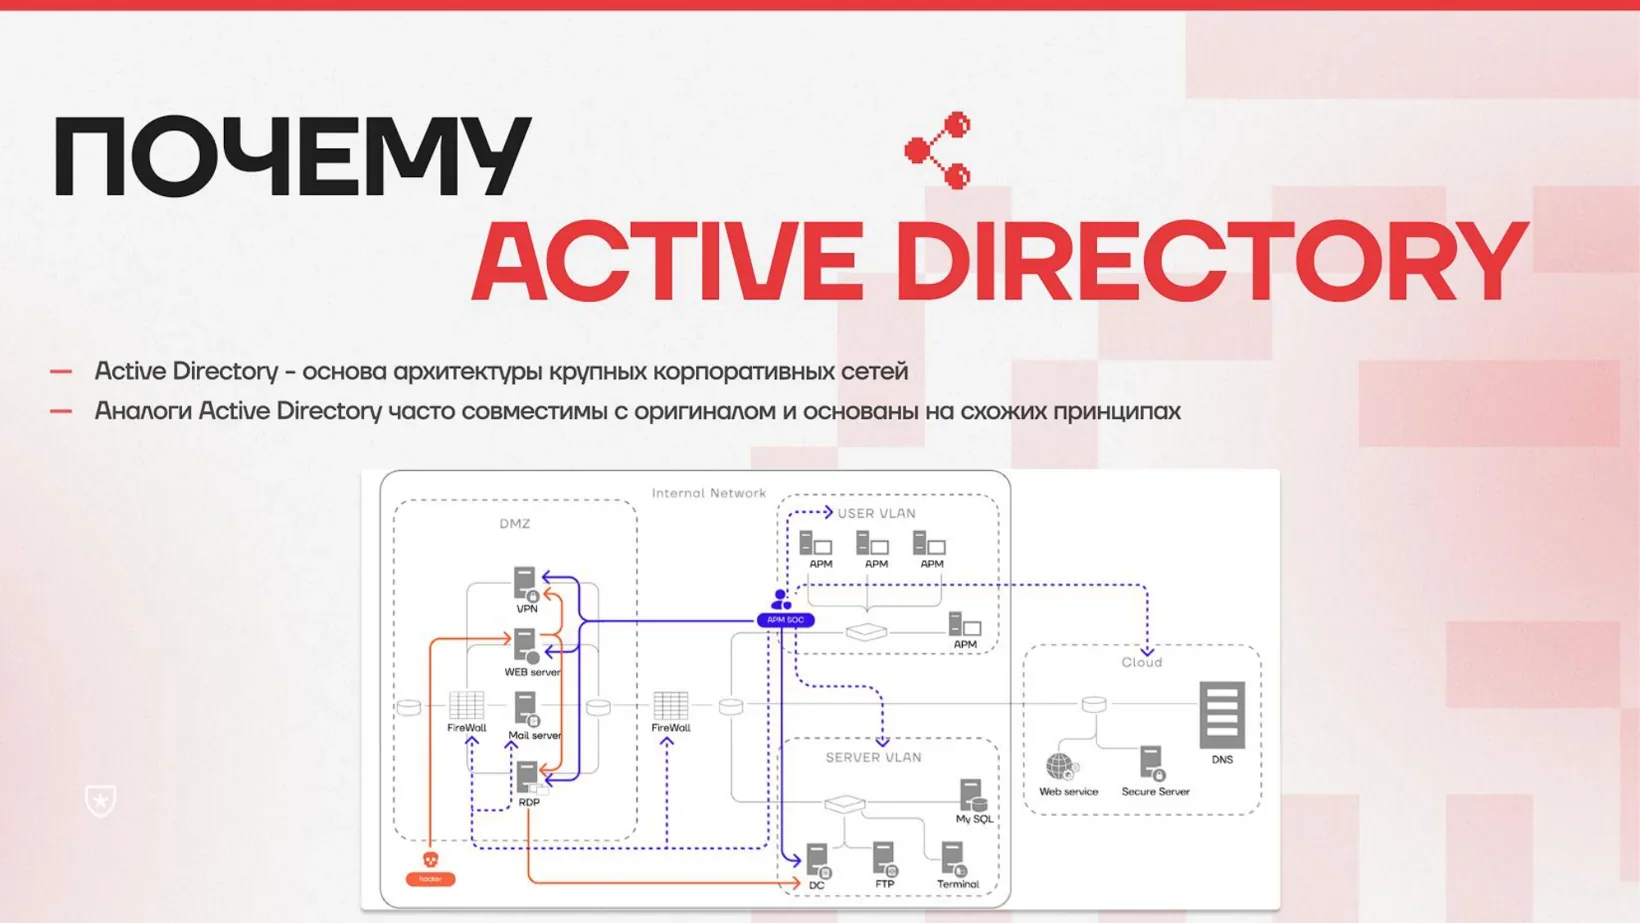
У централизации есть обратная сторона: один общий центр управления.
Успешная атака на контроллер домена способна открыть доступ ко всей сети сразу.
Поэтому внутренний пентест крутится вокруг прав доступа, групповых политик и протоколов аутентификации: разобрав, как устроены эти механизмы, проще адаптировать технику под конкретную сеть.
Отдельный плюс темы в том, что она почти не устаревает. Active Directory появилась в конце девяностых и тянет за собой многолетнее легаси, которое никто не спешит выбрасывать.
Фундаментальные вещи в Active Directory очень долго не менялись и меняться не будут. В современный домен при желании можно ввести даже Windows XP, и это будет работать.
Ярослав ШмелевСобеседование на пентестера: что спрашивают у джуна, мидла и сеньора
Требования к пентестеру растут по ступеням, но набор базовых знаний по Active Directory нужен уже на входе, даже на позицию джуна.
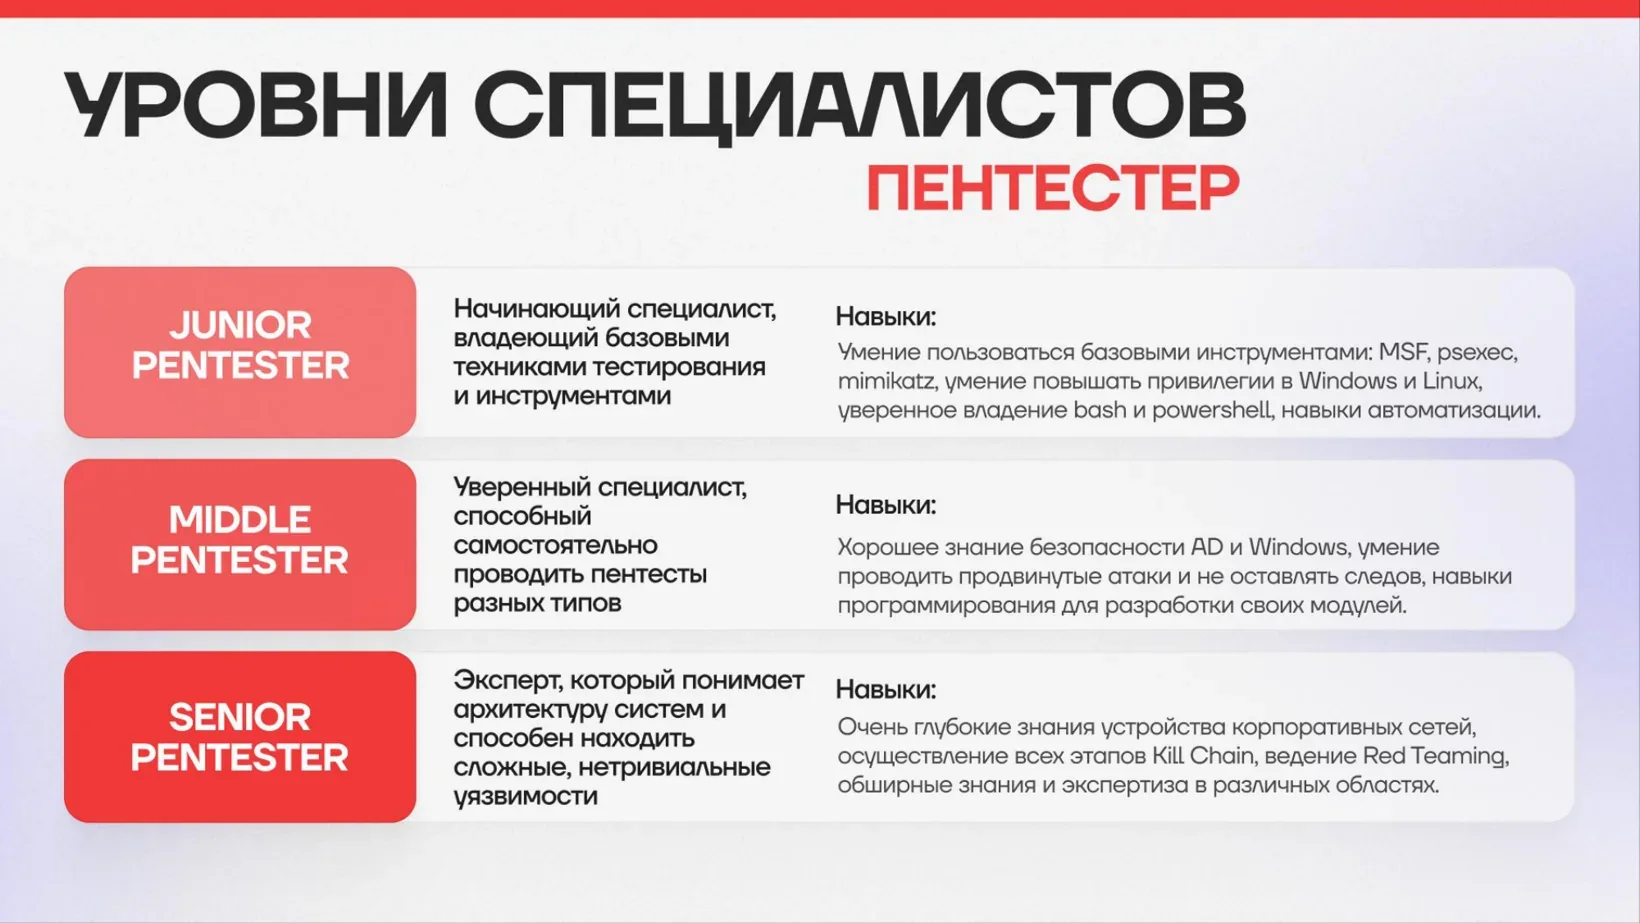
Джун применяет инструменты в простых случаях, без модификации эксплойтов и сборки сложных цепочек, и аккуратно хранит собранные данные о хостах и учётках. Мидл понимает не столько опции, сколько то, что инструмент делает под капотом, проверяет всё на лабораторном стенде и действует аккуратно, чтобы не положить сервис. Знание сеньора берётся только с опытом и попытками пройти весь kill chain самому.
Чаще всего на собеседовании проваливаются именно на фундаменте. Человек запускает инструмент, но не может объяснить, что тот отправляет и на каком этапе.
Заучивать команды бессмысленно, надо понимать механику: тогда новые техники читаются сами собой.
Чем пентест отличается от Red Teaming
При пентесте (тестировании на проникновение) специалист анализирует защищённость инфраструктуры и ищет в ней уязвимости. Red Team тренирует SOC, оценивает его зрелость и то, насколько быстро он реагирует, поэтому имитирует настоящего злоумышленника и работает дольше и незаметнее.
Разница видна даже в мелочах. При пентесте логично просканировать всю сеть целиком. В Red Team это самоубийственно: заметные действия растягивают во времени, вплоть до того, что запрашивают не один билет в секунду, а один билет в час, чтобы система мониторинга не связала события в инцидент.
Если домен не взяли, это не всегда провал: хорошо защищённая компания это нормальный результат, о котором тоже пишут отчёт.
Чаще проблема в обратном, когда организация переоценивает свою зрелость и зовёт Red Team раньше, чем выстроила процессы.
Как стать пентестером: какой прошлый опыт ускоряет вход
Стать пентестером можно из смежной области. Переход в наступательную безопасность не пугающий шаг, потому что прежний опыт почти всегда переносится.
- Системное администрированиеПонимаешь, зачем админ настроил сервис именно так и где он мог ошибиться в конфигурации.
- Аналитика SOCЗнаешь изнутри, что видит мониторинг, что он ловит плохо и где его слабые места.
- Разработка и DevOpsВ современном пентесте много скриптинга, автоматизации и правок опенсорса.
- Веб-разработкаПроще понять, как устроено приложение и кто где может ошибиться.
Все инструменты, с которыми ты сталкиваешься как пентестер, писали такие же люди. Код не обязан быть идеальным, и если упираешься в проблему, ищешь причину сам, патчишь и отправляешь исправление обратно.
Ярослав ШмелевКак в сеть попадают APT-группы и шифровальщики
До 70 процентов и больше первичных проникновений приходится на фишинг, и с развитием AI письма становятся убедительнее и персональнее. Второй частый вектор это уязвимости во внешних сервисах, например RCE в VPN-шлюзах, открывающие доступ сразу ко всей внутренней сети.
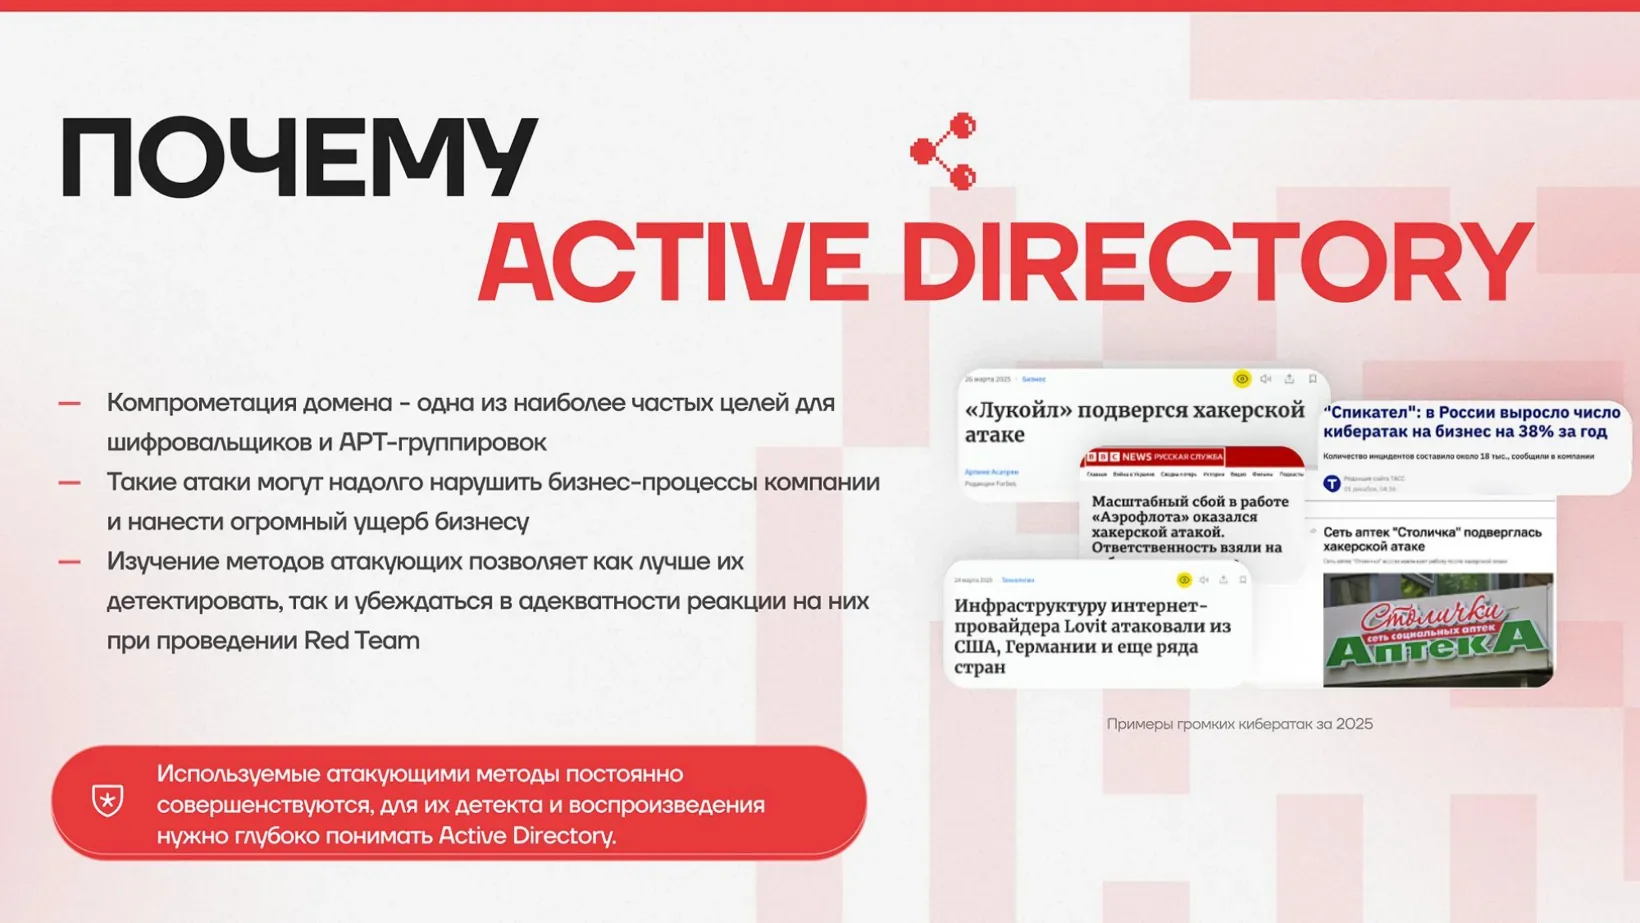
Дальше включается конвейер: с захваченного хоста идёт дамп учётных данных, разведка и поиск пути к чему-то более критичному. Этим занимаются не только квалифицированные группировки, но и операторы шифровальщиков, которым достаточно добраться до контроллера домена, раскатить с него вымогатель и запросить выкуп. Нередко данные ещё и крадут, чтобы давить угрозой штрафов за утечку.
Крупную сеть компрометировать зачастую быстрее, чем маленькую: низко висящий фрукт в ней находится раньше.
За полтора дня коллеги захватили внутреннюю сеть на 140 тысяч компьютеров, а потом на пять дней застряли на компании из десяти человек, которая не использовала Active Directory.
Ярослав ШмелевПротоколы домена и горизонтальное перемещение по сети
Без протоколов не собрать цепочку атаки. Помимо привычных HTTP и HTTPS, внутри домена живут SMB, RPC, RDP и LDAP, и у каждого свои тонкости. У SMB это null-сессии и уровни подписи, у RPC возможность достучаться до эндпоинта, даже когда порт 445 закрыт. В RDP отдельная тема это NLA и режим restricted admin, который позволяет зайти по NTLM-хешу, а не по паролю.
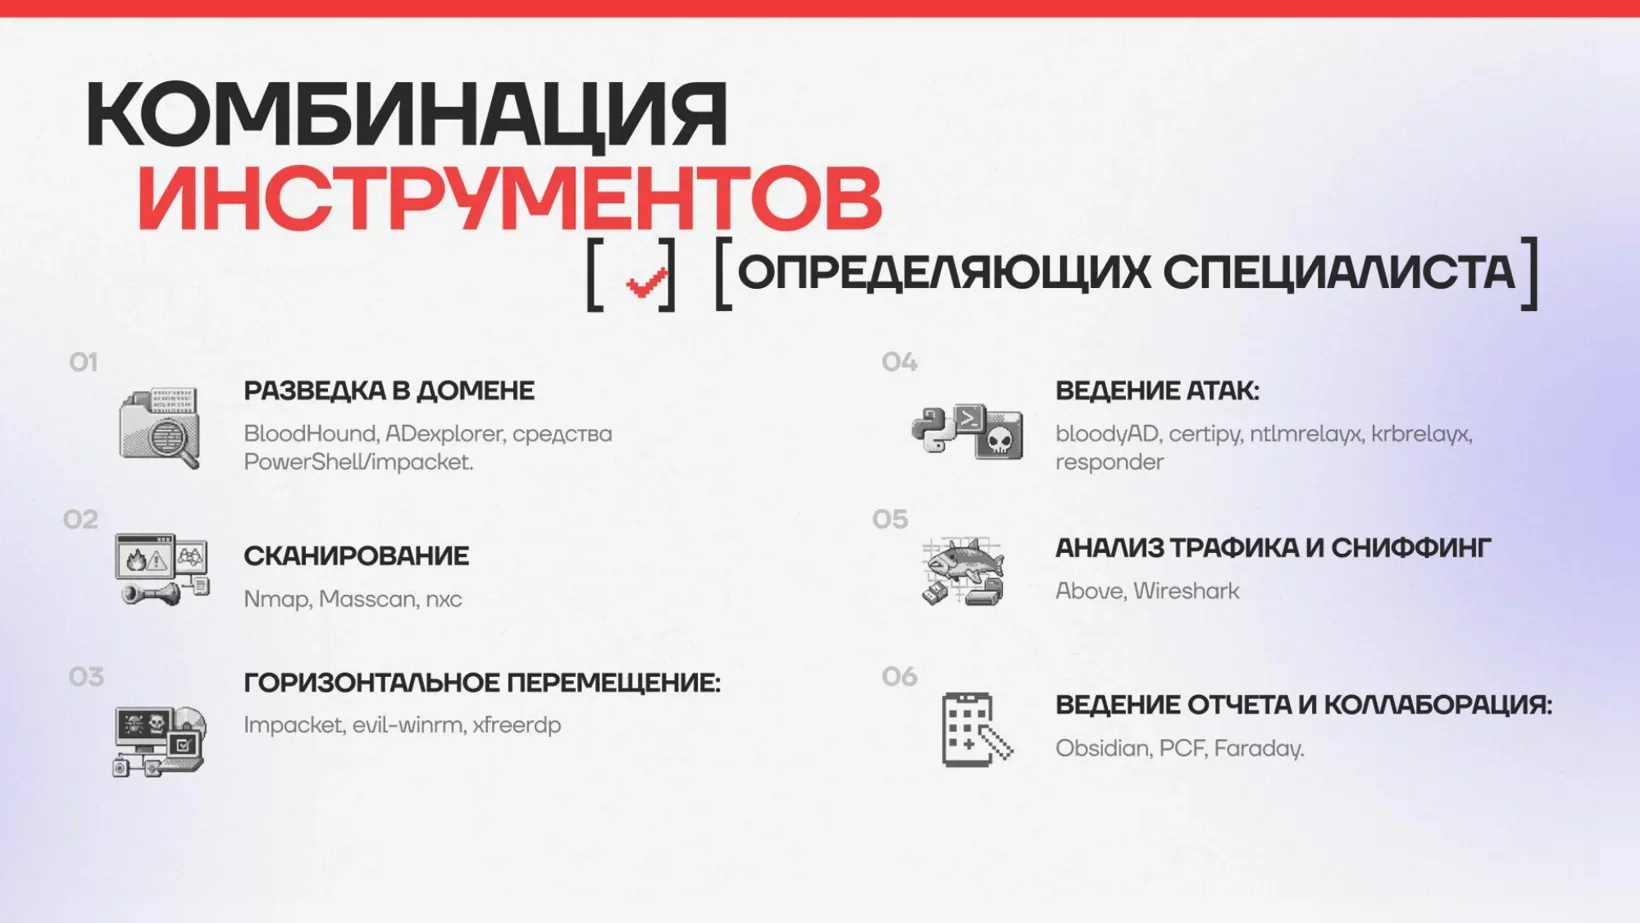
Горизонтальное перемещение в Windows пугает количеством точек входа. MSRPC, DCOM, WMI, WinRM, удалённый реестр, менеджер сервисов: одно и то же действие можно выполнить несколькими способами, и выбор зависит от того, что в конкретной ситуации тише. Понимание протокола сразу показывает и как применить инструмент, и где у него ограничения.
Атаки на Kerberos и NTLM: главные техники против домена
Львиная доля техник атак на Active Directory уходит корнями в два протокола аутентификации, NTLM и Kerberos, которые на собеседованиях спрашивают постоянно. Зная их устройство, проще понять и производные атаки.
- AS-REP Roasting и Kerberoasting. Получение билетов, которые затем офлайн брутфорсят по словарю.
- Password spraying. Классика с хорошим эффектом на слабых паролях.
- NTLM relay и reflection, в том числе кросс-протокольный, где многое решает наличие или отсутствие подписи.
- Атаки на службу сертификатов. Отдельная критичная для многих компаний тема, техникам которой уже около пяти лет.
- Атаки на ACL. Чтение паролей через LAPS и неочевидные права, открывающие и перемещение, и повышение привилегий.
- Делегирование Kerberos: ограниченное, неограниченное и на основе RBCD, каждое со своими сценариями и завязкой на MachineAccountQuota.
Есть и точечные уязвимости с большим импактом, вроде noPac, которая позволяет из обычного доменного пользователя выдать себя за администратора домена и тоже опирается на работу Kerberos.
AS-REP Roasting на стенде: разбор атаки по шагам
Разберём простой пример, чтобы увидеть, почему знание механики важнее знания команды. У Kerberos есть предварительная аутентификация, которая заставляет пользователя доказать, что он знает свой ключ, до выдачи TGT. Ради совместимости её иногда отключают, и такой аккаунт становится уязвимым для AS-REP Roasting.
- 1
LDAP-запросом ищем пользователей с нужным флагом в поле userAccountControl. Запрос проверяет битовыми операциями, что аккаунт включён, а предварительная аутентификация у него отключена.
- 2
Для найденного пользователя запрашиваем ответ AS-REP и сохраняем его.
- 3
Отправляем ответ на перебор в hashcat с простым словарём.
- 4
Получив пароль, подключаемся по WinRM через evil-winrm и забираем флаг.
Весь фокус в том, что именно этот LDAP-запрос содержит явный паттерн. Если переписать его так, чтобы результат остался прежним, а характерной сигнатуры не было, детект может не сработать. Понять это можно, только разобрав, что инструмент делает на каждом шаге.
Детектирование атак на Active Directory: что мониторить
Чтобы ловить эти атаки, защите стоит мониторить аномалии Kerberos, подозрительные LDAP-запросы с характерными паттернами и слишком частые однотипные события. Полностью заблокировать LDAP в домене нельзя, иначе всё сломается, поэтому детект строят на конкретных признаках техники.
Отсюда и главный вывод про детектирование.
Правило, настроенное на один конкретный инструмент, обходится шагом влево или вправо, а правило, которое ловит саму суть техники, работает надёжнее.
Чтобы писать такие правила и оценивать их, нужно понимать атаку не хуже атакующего: что она отправляет, в какой момент и почему именно так.
Ещё эфиры по теме
 Тема:ПентестКарьера639 участниковХод мысли на собеседовании важнее готового ответа. Два технических интервью целиком: junior по вебу, middle по инфраструктуре. Где проходит граница между уровнями?
 Тема:Пентест1079 участниковНи одной учётной записи, а домен уже выдаёт о себе много. Карта кратчайшего пути к администратору домена и кейс, где изоляцию двух доменов обошли через пароли из сетевой папки.
 Тема:Пентест79 участниковОдна кавычка ломает запрос к базе. А условие OR 1=1 может изменить данные всех пользователей банка. Практика: перехват запросов в Burp Suite, поиск инъекции в API, выгрузка пользователей из базы.