
Воркшоп: собери окружение пентестера
Заполни форму, и видео запустится здесь же.
Готово. Видео появится здесь, как только загрузим его.
Нажимая кнопку, соглашаешься с обработкой персональных данных
О чём эфир
Входишь в пентест и настраиваешь рабочее место? Поймёшь, из каких частей оно состоит и где на нём чаще всего спотыкаются.
Выбор по пунктам: ноутбук или десктоп, виртуалка или VPS, Linux или Windows, как быть с ARM-маками и что брать: open-source, enterprise или свои инструменты.
Почему активное сканирование из кафе или с домашнего IP плохая идея, зачем нужен VPN и что с физической безопасностью на выезде.
Самая практичная часть про отчёт: таймстампы в консоли, логи и скриншоты, без которых нечего показать заказчику. В конце кейсы из проектов, советы новичкам и как искать работу.

Забери материалы эфира
Материалы одним файлом: вернись к ним, когда будешь повторять на практике.
Скачать материалыРазбор эфира по темам
Окружение пентестера: шире, чем ноутбук с Kali Linux
Рабочее окружение пентестера многие представляют так: скачал Kali Linux, поставил на ноутбук, и ты готов. На деле окружение для пентеста (тестирования на проникновение) это система из нескольких частей, от железа до связки софта с интернетом. Рабочее место в ней сегодня кабинет, а завтра другая точка.
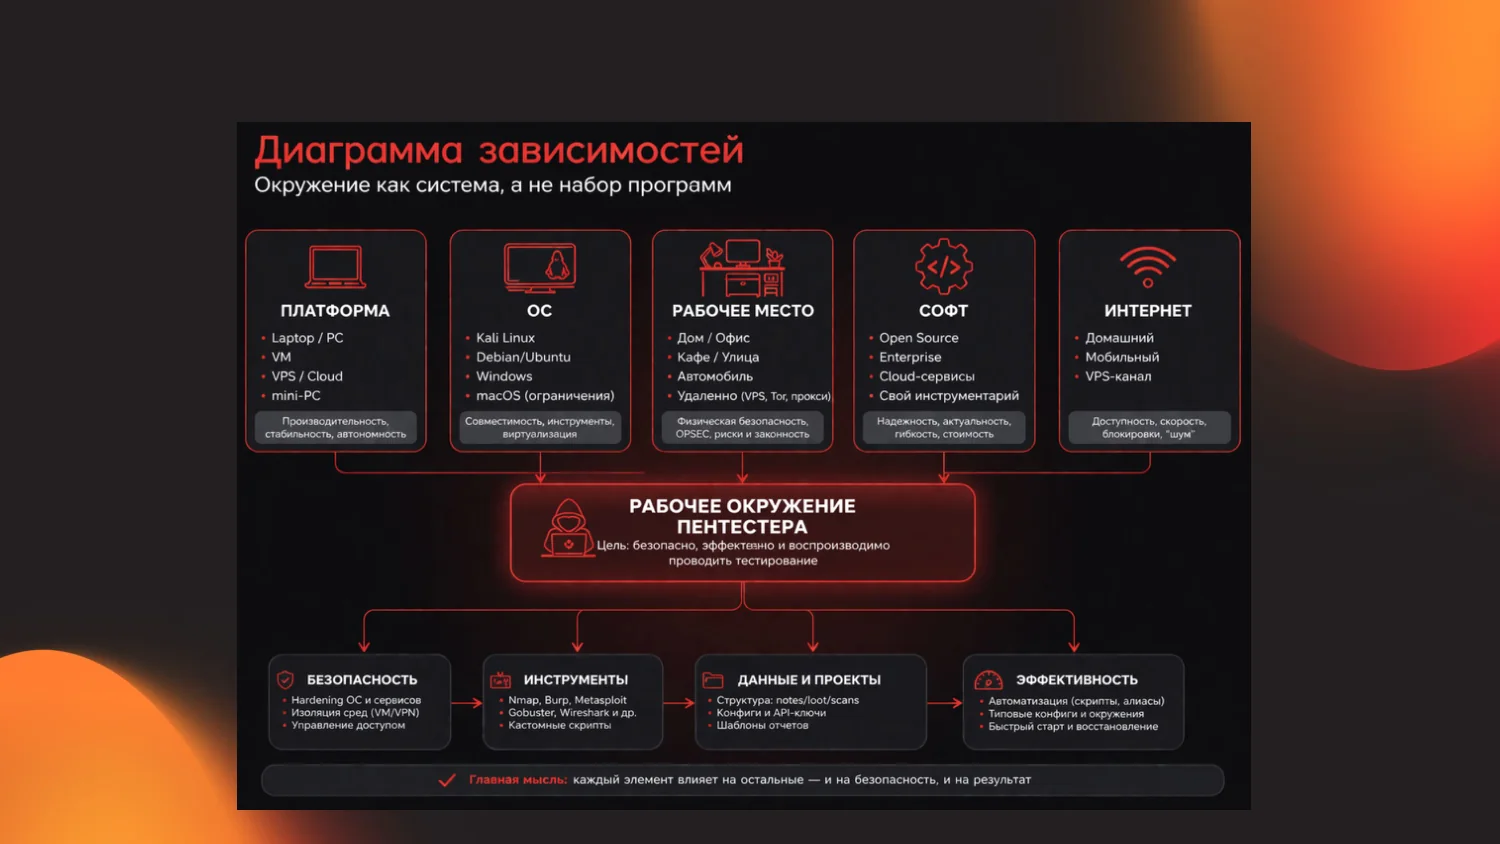
Любая из этих частей хотя бы раз отваливается прямо на проекте, и работа встаёт. Поэтому про каждую стоит думать заранее.
Ноутбук, виртуалка или VPS: какое железо выбрать пентестеру
Под задачи пентестера есть шесть вариантов железа.
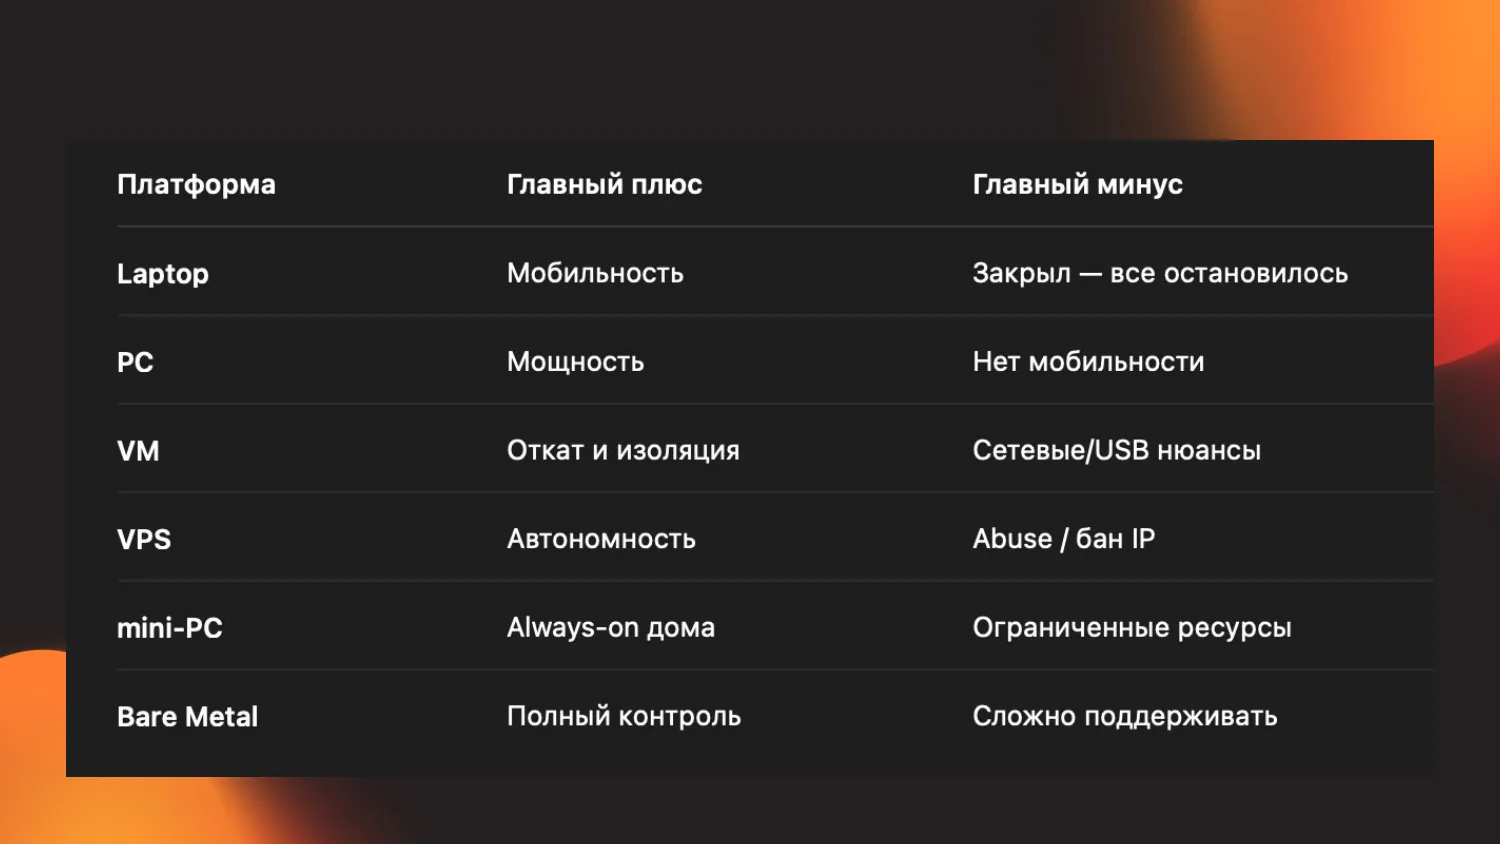
- Ноутбук даёт мобильность: положил в сумку, приехал на объект, работаешь. Но по производительности за те же деньги он всегда проиграет десктопу.
- Десктоп дома хорош под узкую задачу вроде перебора паролей на мощной видеокарте.
- Виртуалка (Kali, Parrot и подобные) удобна: развернул, накатил скрипты, работаешь. Так трудится большинство. Но между виртуалкой и провайдером несколько прослоек: сетевой мост, адаптер хоста, Wi-Fi роутер. На каждой теряются пакеты.
- Облачный VPS снимает сразу три проблемы: мобильность, конфигурацию под задачу и быстрый интернет без потери пакетов. Минус в том, что железо не твоё, и при большом числе проектов своё вышло бы дешевле.
- Мини-ПК выручает на внутренних проектах, если заказчик это разрешает: оставил коробочку в сети компании, вечером подключился из отеля, а не сидишь ночью на объекте.
- Железный сервер это хардкор ради максимума мощности за свои деньги.
Разницу показывает простой тест. Запусти один и тот же быстрый сканер, например masscan, по одной цели с виртуалки, с хостовой системы и с VPS. Результаты будут разными, и меньше всего найдёт виртуалка: по дороге она теряет часть пакетов.
Операционная система для пентеста: Kali, Debian и ловушка ARM
Какую операционную систему выбрать для пентеста, вопрос вкуса: macOS, Windows или Linux. На проектах всё равно сталкиваешься со всеми тремя. Внешний периметр удобно ломать из терминала Linux или macOS, а внутри сети на Active Directory многое проще делать из Windows, так что виртуалка с Windows пригодится.
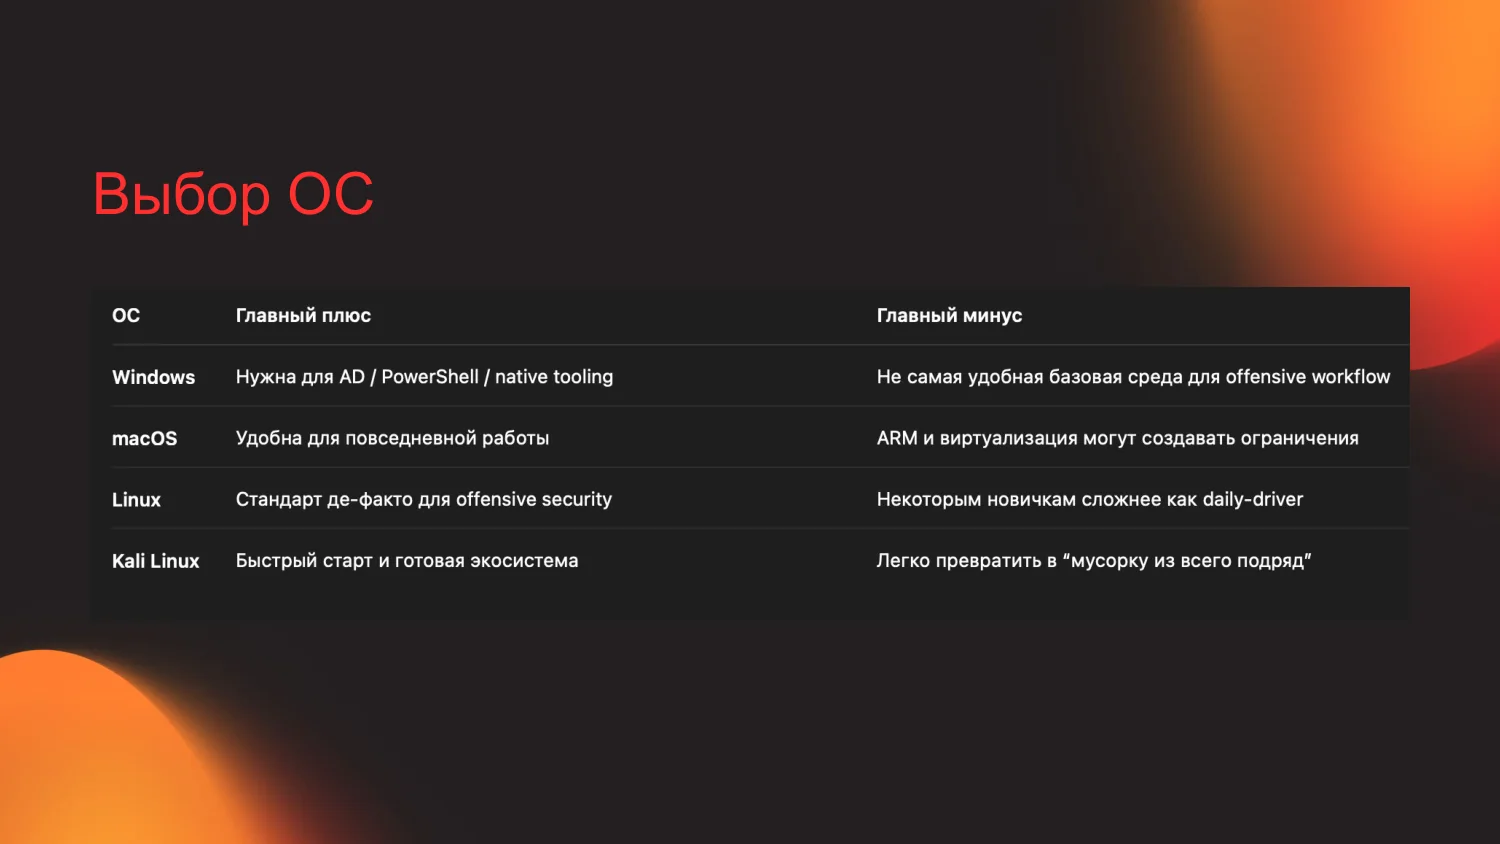
Kali и похожие дистрибутивы это чаще всего тот же Debian с заранее собранными утилитами на все случаи. Удобно, но тяжело: виртуалка весит под 50 гигабайт и несёт сотни утилит, а пользуешься ты от силы десятком. Поэтому стандартный вариант: голый Debian на виртуалке или VPS, куда руками ставишь только нужное. Так дешевле у облачного провайдера, быстрее и без захламлённости.
Отдельная боль маков на ARM. Kali и Debian через Parallels, VirtualBox и VMware давно запускаются, но учебные виртуалки с некоторых площадок собраны под другую архитектуру и на ARM не стартуют. Проверяй это до выезда на объект.
Откуда работать: дом, офис, кафе или VPS
Агрессивный скан с домашнего ноутбука сильно роняет скорость Wi-Fi для всей квартиры. Ещё хуже, если проверяешь по bug bounty сайт сервиса, клиентом которого сам являешься: его защита забанит твой домашний IP, а поменять его сложнее, чем адрес на VPS.
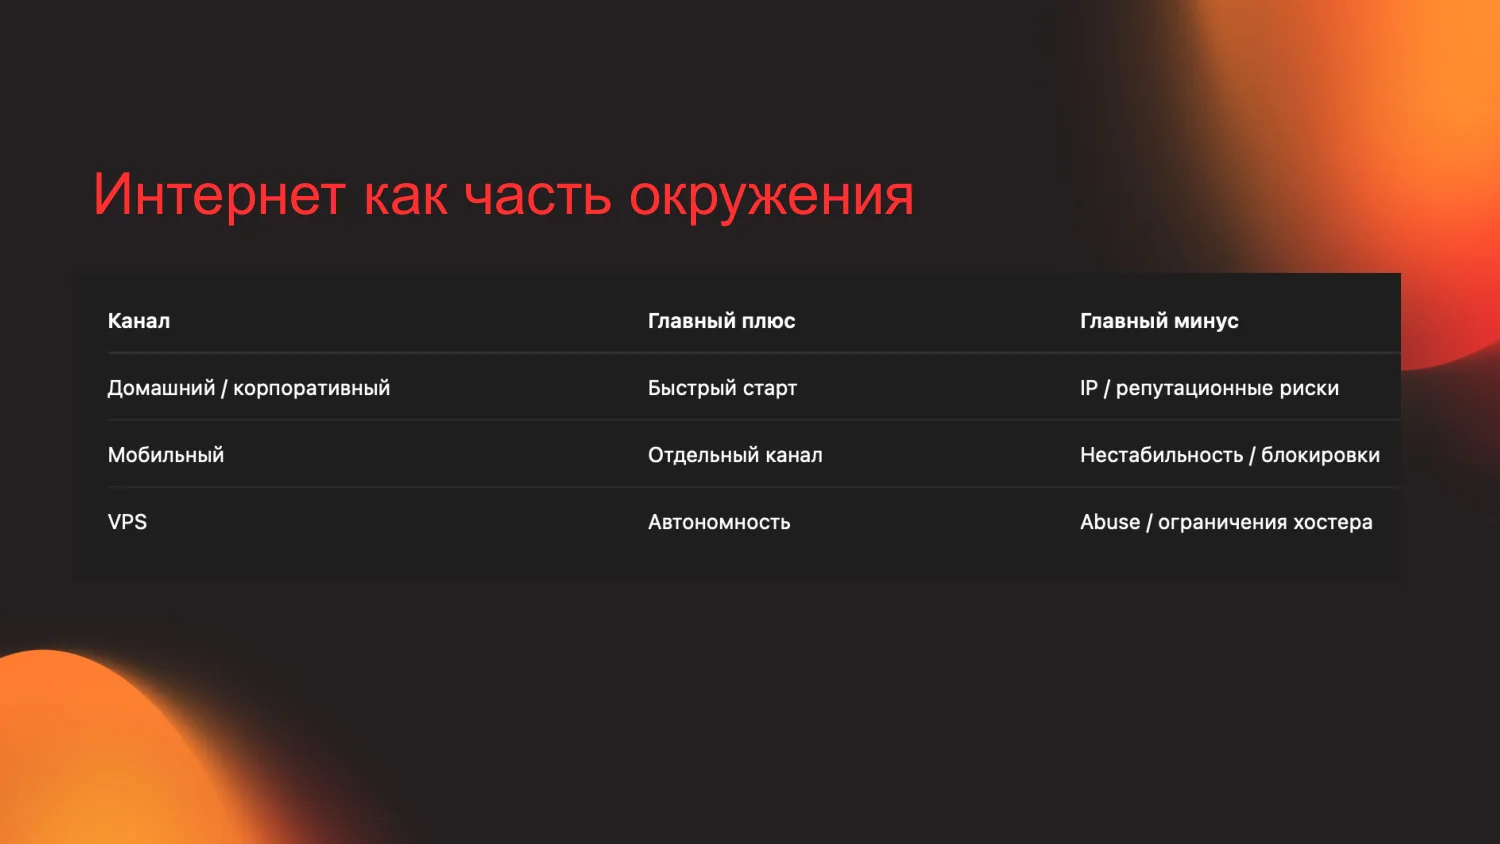
Провайдер может заблокировать вас за подозрительную активность с вашего IP, и вы останетесь дома без интернета. Поэтому с домашнего интернета лучше не делать ничего большого и агрессивного.
Евгений СтроевСторонние проверки из офиса своей компании грозят увольнением и жалобой чужой защиты на твою компанию. Кафе и мобильный интернет выручают в дороге, но связь там нестабильная, а мобильный IP тоже блокируют. Для внешнего периметра удобнее всего VPS: даже простого за 5 долларов в месяц хватает для небольших сканов, а подключиться можно откуда угодно. Если хостер начнёт ограничивать за сканирование, это решается письмом в поддержку с подтверждением работы по договору.
Tor, VPN и прокси: почему полной анонимности не бывает
Работать через Tor медленно, а его выходные узлы хорошо известны: такой трафик легко детектируется и блокируется, и сканирование через него работает плохо. Чтобы тебя не блокировали внешние фаерволы проверяемой компании, эффективнее цепочка из пары сотен ротирующихся прокси: сложнее в настройке, зато быстро. А заходить ради лишних хопов на чужой VPS или чужой роутер нельзя: это нарушение.
Анонимности не даёт и Tor: любой может поднять свой выходной узел и видеть проходящий трафик. VPN тоже не прячет: если почти все заходят на сайт без него, а ты с ним, ты как белая ворона.
Полной анонимности не даёт ничего. Важно понимать, какую задачу решаешь и каким инструментом её закрыть.
Физическая безопасность и OPSEC на выезде
OPSEC (операционная безопасность) это не только про сеть: место работы влияет на законность и на то, как ты выглядишь со стороны. Однажды финтех-компания заказала проверку без правил, как будто её атакуют настоящие злоумышленники. Команда сидела на лавочке у офиса с ноутбуками и Wi-Fi антеннами. Прохожие сложили два факта и вызвали полицию, всех увезли в изолятор, а потом объясняли, почему их надо отпустить.
При проверке Wi-Fi на объектах помогает машина: из неё тебя меньше видно охране. Но тонированный автомобиль, который долго стоит у здания с оборудованием внутри, сам привлекает полицию.
Продумывай выезд так, чтобы окружающие не приняли твои действия за попытку взлома.
Инструменты пентестера: своё, открытое или коммерческое ПО
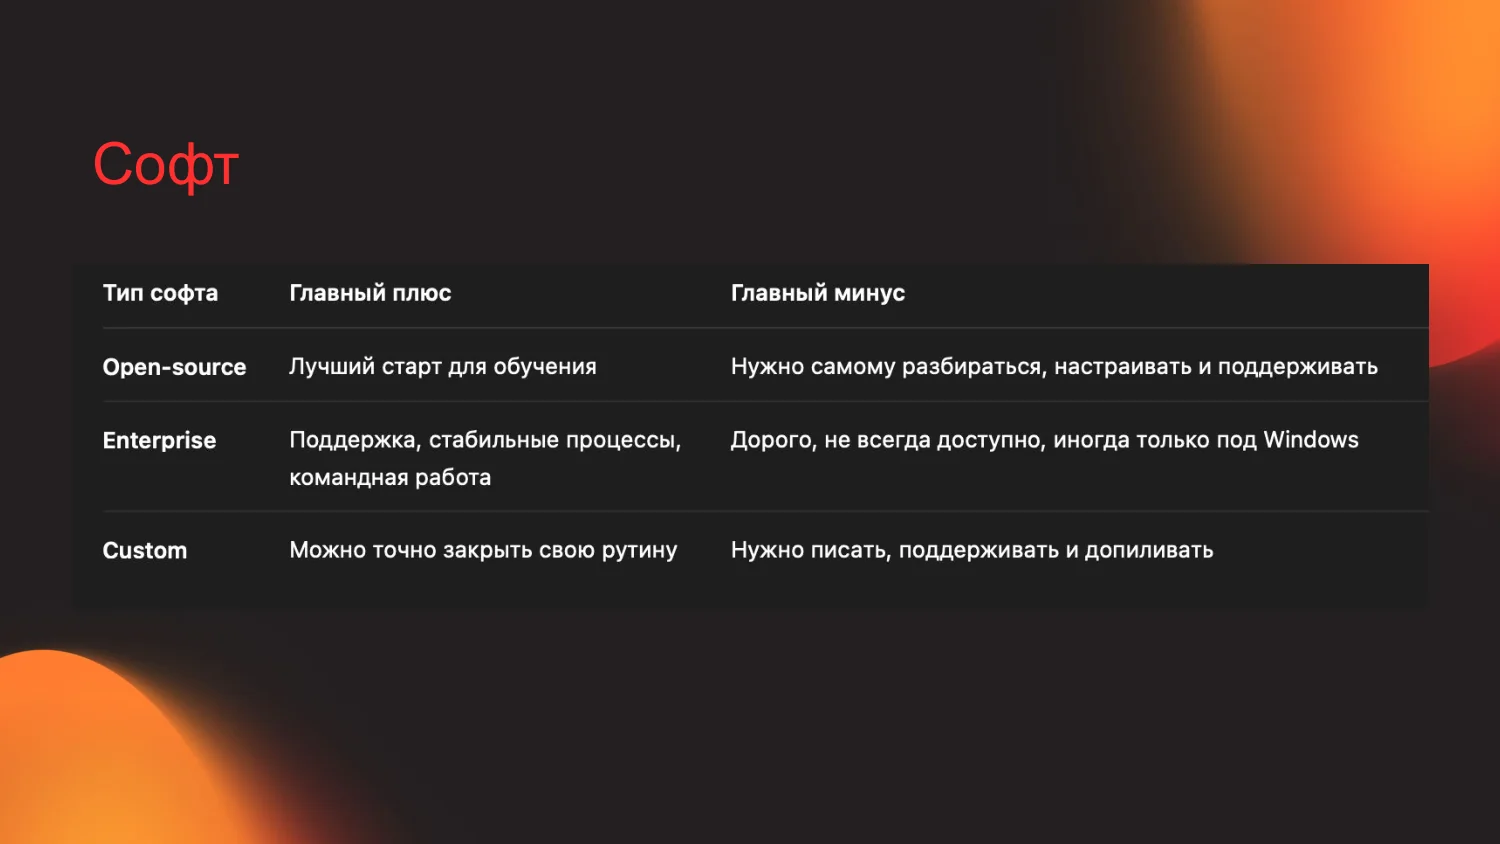
Инструменты для пентеста бывают свои, открытые и коммерческие, и у каждого своя цена. Открытый софт не требует денег, но требует времени: что-то перестаёт работать без причины, зависимости ломаются после выхода новой версии Python. В VirtualBox виртуальный адаптер мог отвалиться прямо на объекте, а с платным Parallels такого не было ни разу. Иногда разумнее купить сервис, который того стоит.
Облачный сервис, который из твоих сканов соберёт красивый отчёт, уводит данные заказчика наружу и, скорее всего, нарушает договор: где и как он хранит файлы, ты не контролируешь.
Отдельная опасность это крякнутые инструменты. Cobalt Strike открыто не продают, только компаниям с подтверждённым бизнесом в анализе защищённости, поэтому многие ищут взломанную версию. Был случай, когда в крякнутый Cobalt Strike зашили простой бэкдор: он отстукивал хозяевам все находки и доступы со всех проектов по миру. Пострадает не только твоя машина, но и заказчик, а репутация теряется быстро.
Если вы скачали крякнутый инструмент с трекера, вы не знаете, что запускаете у себя на машине. Возможно, туда вложили бэкдор, и вы сами даёте кому-то доступ к своему компьютеру.
Евгений СтроевNmap, Nessus или свой сканер
Nmap медленный для больших сетей, но для пентеста его достаточно: просканировал, выгрузил в CSV, собрал отчёт. Коммерческий сканер уязвимостей Nessus сканирует не быстрее, но даёт компании готовый процесс: запуск по расписанию, удобный интерфейс, выгрузки, интеграции. Он же заходит на хост с учёткой и находит уязвимости в установленных пакетах, чего Nmap не умеет. Открытый OpenVAS делает это хуже, но небольшой компании подходит. Свой инструмент стоит писать ради автоматизации: связать несколько утилит в один процесс от скана до отчёта. Переписывать то, что уже сделала сильная команда вроде ProjectDiscovery, смысла нет.
Агрессивный скан опасен не только для тебя. В одной крупной компании инвентаризацию внутренней сети запустили быстрыми сканерами на выходные, толком никого не предупредив. Трафик зациклился на старых фаерволах с кривой маршрутизацией, железки упали, и по всей стране отвалилась большая часть банкоматной сети. Для инвентаризации лучше брать базы айтишников и списки выданных ноутбуков, а если всё же сканируешь, заранее предупреди сетевиков.
Харденинг Kali и VPS: закрой свою машину до проекта
Своя машина пентестера тоже мишень. На конференции с лагерями атакующих и защищающихся у атакующих однажды нашли Kali с забытым сервисом на admin/admin, залили шелл и получили доступ к машине тех, кто обычно атакует сам.
Прежде чем ломать чужое, закрой своё.
Базовый харденинг виртуалки или VPS:
- 1
Смени пароли по умолчанию.
- 2
Оставь вход по SSH только по ключу.
- 3
Выключи ненужные сервисы и настрой регулярные обновления.
- 4
Поставь fail2ban, простую и мощную вещь. Правило вроде пяти неудачных входов по SSH за десять минут и бан IP на час отрезает ботнеты, которые подбирают пароли круглосуточно.
- 5
Перенеси SSH с порта 22 на нестандартный и отключи ответ на пинг. Это не панацея, но тебя сложнее найти и сломать.
Отчёт по пентесту: таймстампы, таймлайн и скриншоты
В отчёте по пентесту заказчик часто просит таймлайн команд, чтобы сверить, заметила ли его защита твои действия. Поэтому в консоли нужны таймстампы и история с временем запуска. Если у заказчика что-то сломается, ты должен быстро доказать, что это не ты, или найти причину.
Если ты не сделал скриншот, считай, что для заказчика в отчёте этого не было.
Евгений СтроевНа проекте с устройствами умного дома всё сломали и нашли кучу уязвимостей, но исполнитель технической части ничего не задокументировал, и на сдаче не было ни скриншотов, ни таймлайна. В другой раз команда на объекте в тайге перехватила по Wi-Fi пароль и двинулась дальше, а скриншот перехвата никто не сделал. Спасла только сохранённая копия трафика.
Как стать пентестером: практика, площадки и поиск работы
Чтобы стать пентестером, сначала пойми, точно ли тебе это нравится и какое направление ближе: пентест веб- или мобильных приложений, облаков, устройств или инфраструктуры. Для этого попробуй всё, а потом расти вглубь или вширь, смотря какая цель.
Дальше главное: больше практики. Не стоит проходить бесконечные курсы и откладывать выход на настоящие проекты.
Начинай с практики и догоняй теорией: она быстро растит навык.
Для тренировки в пентесте есть площадки с уязвимыми машинами: Hack The Box, TryHackMe, Standoff 365. Они отличаются в основном ценой, интерфейсом и доступностью. Standoff 365 на русском языке и без сложностей с оплатой, с него удобно стартовать. Hack The Box больше и глубже по количеству машин, но для оплаты нужна зарубежная карта. Когда простые и сложные машины закончатся, переходи к недопустимым событиям и bug bounty.
Про заметки. Чужая подборка команд открывается один раз и закрывается: команды устаревают, флаги меняются. Полезнее вести свою базу из того, что ты проверил и что сработало. Так получишь больше и в эффективности, и в знаниях.
Для поиска работы пентестером хороши все варианты: HeadHunter, личный профиль на Хабре, LinkedIn, соревнования, личный бренд. Иногда срабатывает найти человека, который работает в нужной компании, и написать ему напрямую.
Ещё эфиры по теме
 Тема:ПентестКарьера639 участниковХод мысли на собеседовании важнее готового ответа. Два технических интервью целиком: junior по вебу, middle по инфраструктуре. Где проходит граница между уровнями?
 Тема:Пентест1079 участниковНи одной учётной записи, а домен уже выдаёт о себе много. Карта кратчайшего пути к администратору домена и кейс, где изоляцию двух доменов обошли через пароли из сетевой папки.
 Тема:Пентест79 участниковОдна кавычка ломает запрос к базе. А условие OR 1=1 может изменить данные всех пользователей банка. Практика: перехват запросов в Burp Suite, поиск инъекции в API, выгрузка пользователей из базы.