
Как атакуют Active Directory
Заполни форму, и видео запустится здесь же.
Готово. Видео появится здесь, как только загрузим его.
Нажимая кнопку, соглашаешься с обработкой персональных данных
О чём эфир
Если ни разу не смотрел на домен со стороны атакующего, здесь это видно на стенде. Цель одна: дойти до администратора домена.
Увидишь, сколько о домене выдают нулевая сессия и открытые SMB-шары, когда Enum4Linux запускается без учётных данных. Дальше BloodHound строит кратчайший путь к Domain Admins, а AS-REP Roasting достаёт хеш учётки без предаутентификации для подбора в Hashcat.
Плюс kill chain атаки на домен, Mimikatz и PowerSploit, кейс двух изолированных доменов, где изоляция не спасла из-за паролей в SMB-шаре, и с чего начинать защиту AD.

Забери материалы эфира
Презентацию одним файлом: вернись к ним, когда будешь повторять на практике.
Скачать материалыРазбор эфира по темам
Пентест Active Directory: зачем атакующему домен
Почти вся корпоративная инфраструктура в итоге сводится к управлению доменом, и пентест Active Directory начинается именно с него. Даже если в компании ноутбуки на macOS, а серверы на Linux, где-то всё равно есть Active Directory, и именно он управляет доступами. Поэтому, попав во внутреннюю сеть любым путём (угнанная через сервис учётка, пароли из логов инфостилеров, фишинг, брешь на внешнем периметре), атакующий почти всегда упирается в одну и ту же картину.
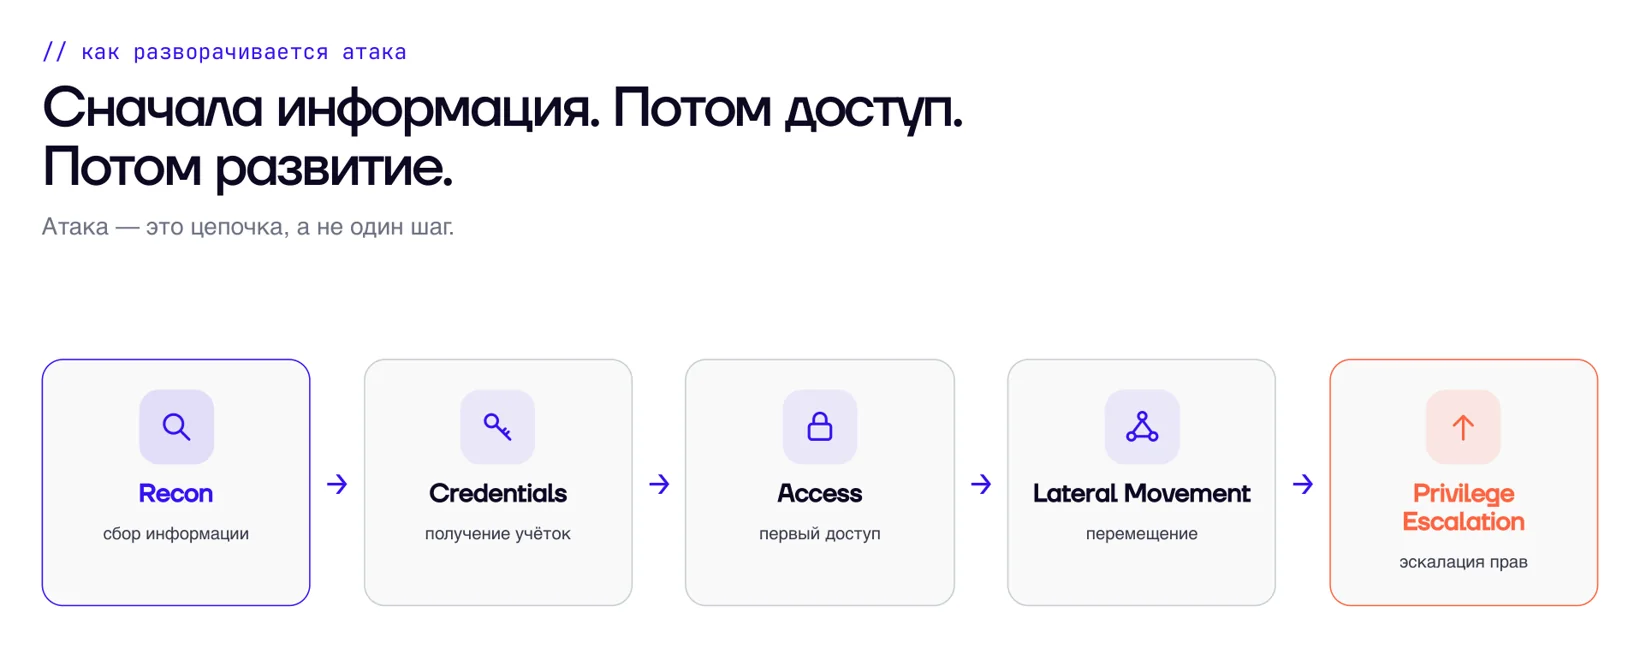
Классическая цель звучит как «дойти до администратора домена». Но администратор домена не единственный вариант. Рядом бывают привилегированные учётки и сервисы, у которых те же полномочия, хотя в группу Domain Admins они не входят. Пример: централизованная система управления антивирусом. Она стоит на самых критичных узлах, а её консоль позволяет выполнить произвольный код на любом хосте через агентов.
Получив доступ к консоли управления антивирусом, ты обладаешь правами уровня всего домена, и штурмовать Domain Admins не нужно.
И цель не всегда «взять домен». Бизнес чаще хочет проверить, можно ли украсть деньги, прочитать почту руководителя или остановить производство. Тогда права администратора лишь промежуточный шаг, а зачёт идёт за конкретное недопустимое событие.
Почему контроллер домена штурмуют не в лоб
Контроллер домена обычно закрыт сетевым доступом и обновлён до последней версии, так что в лоб его не взять. Зато рядом почти всегда найдётся что послабее.
- Хосты с устаревшей ОС. Машина на Windows XP вскрывается готовым эксплойтом за считанные минуты.
- Серверы без политик обновления, где работают известные уязвимости вроде MS17-010.
- Учётки, группы и права доступа, через которые выстраивается путь от первой точки до домена.
Поэтому сначала атакующий выясняет, где контроллер домена, как домен называется, какие есть DNS и LDAP серверы, какие вокруг хосты и кто из пользователей чем владеет.
Разведка домена без учётной записи: нулевая сессия и Enum4Linux
Разведка домена начинается ещё до того, как у атакующего появилась хоть одна учётная запись. На части серверов разрешён анонимный доступ, так называемая нулевая сессия, которая не требует логина и пароля.
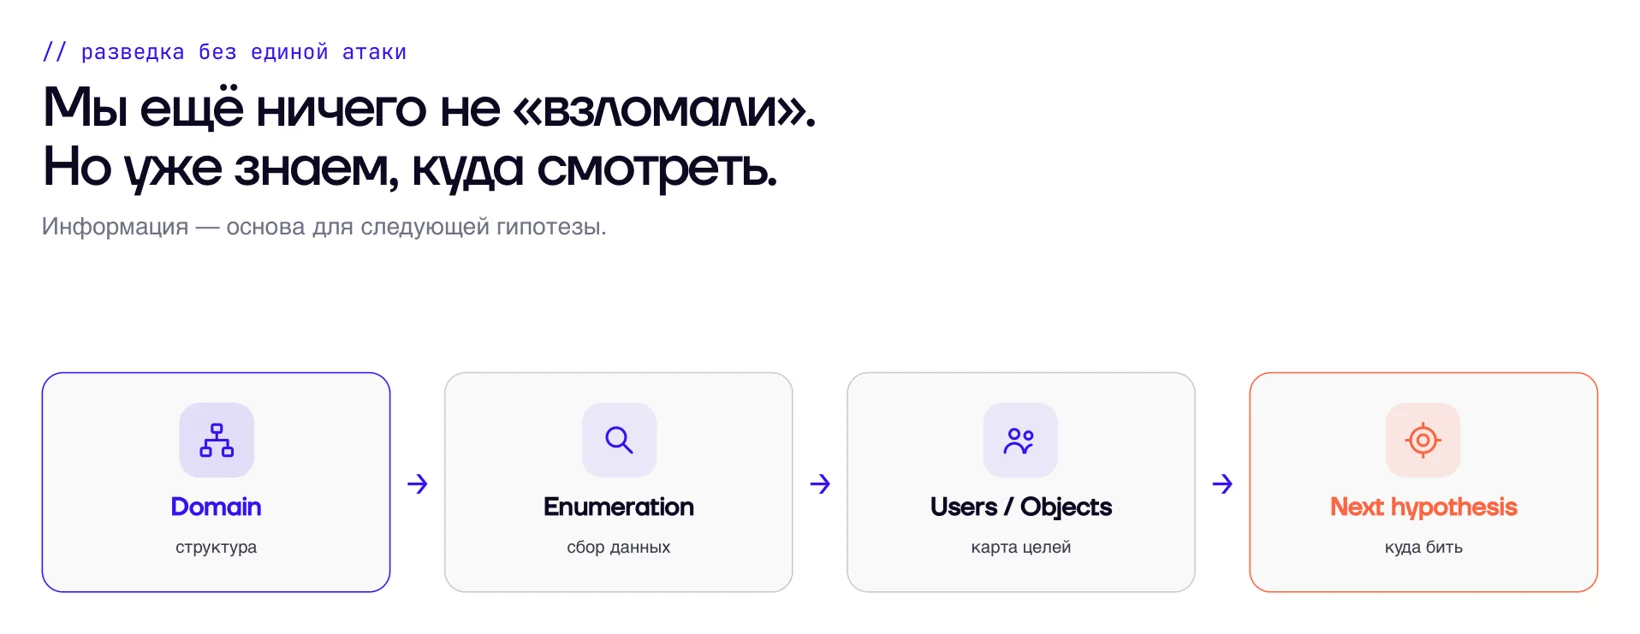
Много данных о домене вытягивается вообще без единой учётной записи.
Enum4Linux (и его версия enum4linux-ng) при удачном раскладе отдаёт имя домена, список пользователей с описаниями, группы и парольную политику. На стенде это выглядело так: инструмент сам определил имя домена, вытянул пользователей и показал политику, где минимальная длина пароля 7 символов, а история состоит из 24 паролей. Зная политику, перебор учёток настраивают так, чтобы не ловить блокировки и не перебирать лишнее.
SMBMap ходит по сети через протокол SMB на порту 445 тоже без аутентификации. Он показывает, какие есть шары, у кого права на чтение, у кого на запись, и даёт добраться до файлов. А на шарах нередко лежат SSH-ключи, сертификаты, пароли и учётные записи открытым текстом. Это уже готовые находки.
Хорошая отправная точка, если ты никогда не работал с доменом, это интерактивная карта пентеста от Orange Cyberdefense. Там для каждой ситуации собраны команды: просканировать сеть, найти SMB-шары, вытащить IP контроллера домена стандартными средствами самого хоста.
BloodHound: кратчайший путь до Domain Admins
Собранные данные полезно систематизировать. BloodHound и его экосистема (сборщики вроде SharpHound) визуализируют связи между пользователями, группами и машинами и строят граф, на котором видно кратчайший путь от твоей учётки до группы Domain Admins. Дальше остаётся эксплуатировать уязвимости и ошибки конфигурации ровно на этом пути.
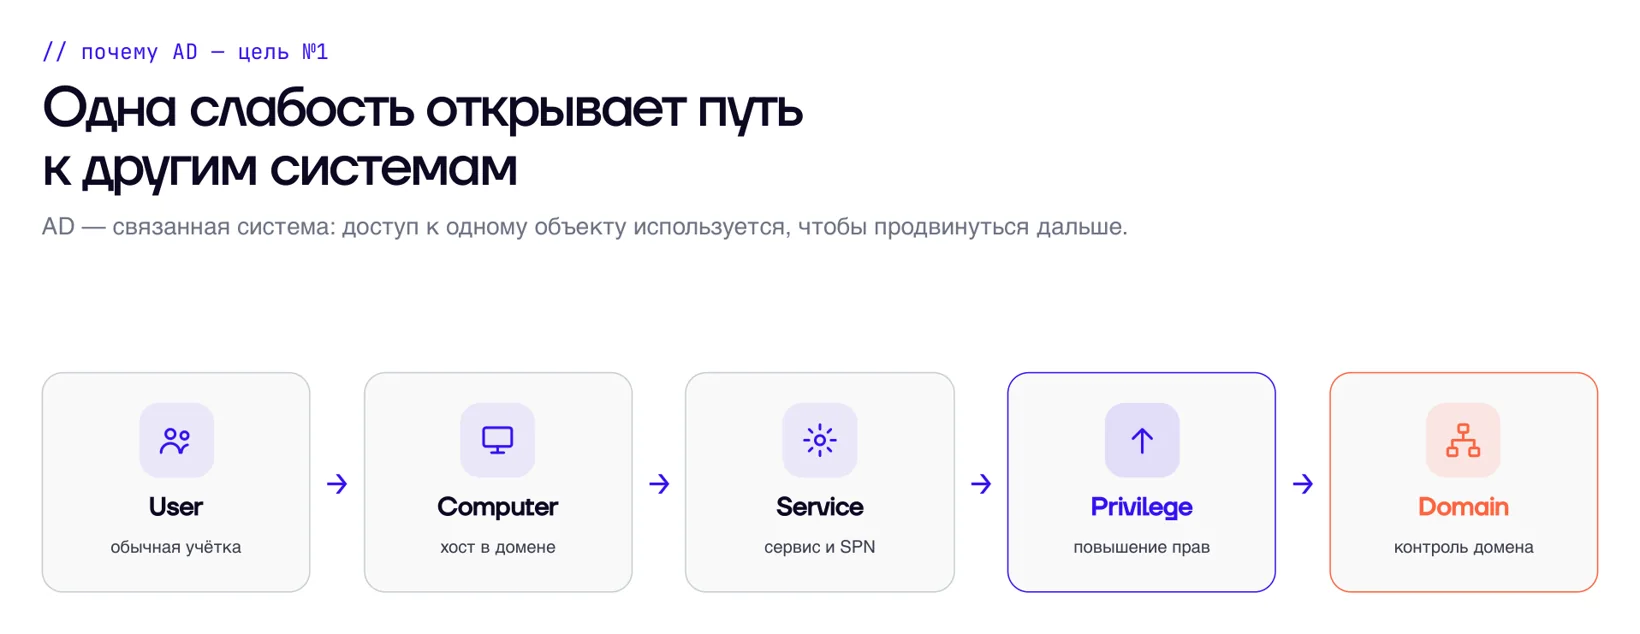
Инструмент изначально задумывался как исследовательский и защитный, поэтому он шумный. В компании без центра мониторинга можно спокойно гонять любые шумные утилиты. Там, где безопасность выстроена, данные собирают выборочно другими коллекторами и уже потом загружают в BloodHound для построения графов, чтобы не нарваться на правила корреляции.
Смысл графа простой: чем короче цепочка до цели, тем меньше шагов и тем ниже шанс засветиться.
Чем короче цепочка до цели, тем меньше шансов, что нас обнаружат, и тем меньше действий придётся предпринять.
Евгений СтроевKerberoasting и AS-REP Roasting: атаки на Kerberos
Kerberos держит на себе работу всего домена. Если упрощать, центр распределения ключей (он же часть контроллера домена) выдаёт пользователю билет, по которому тот обращается к сервису, а сервис убеждается, что перед ним именно этот пользователь с его правами.
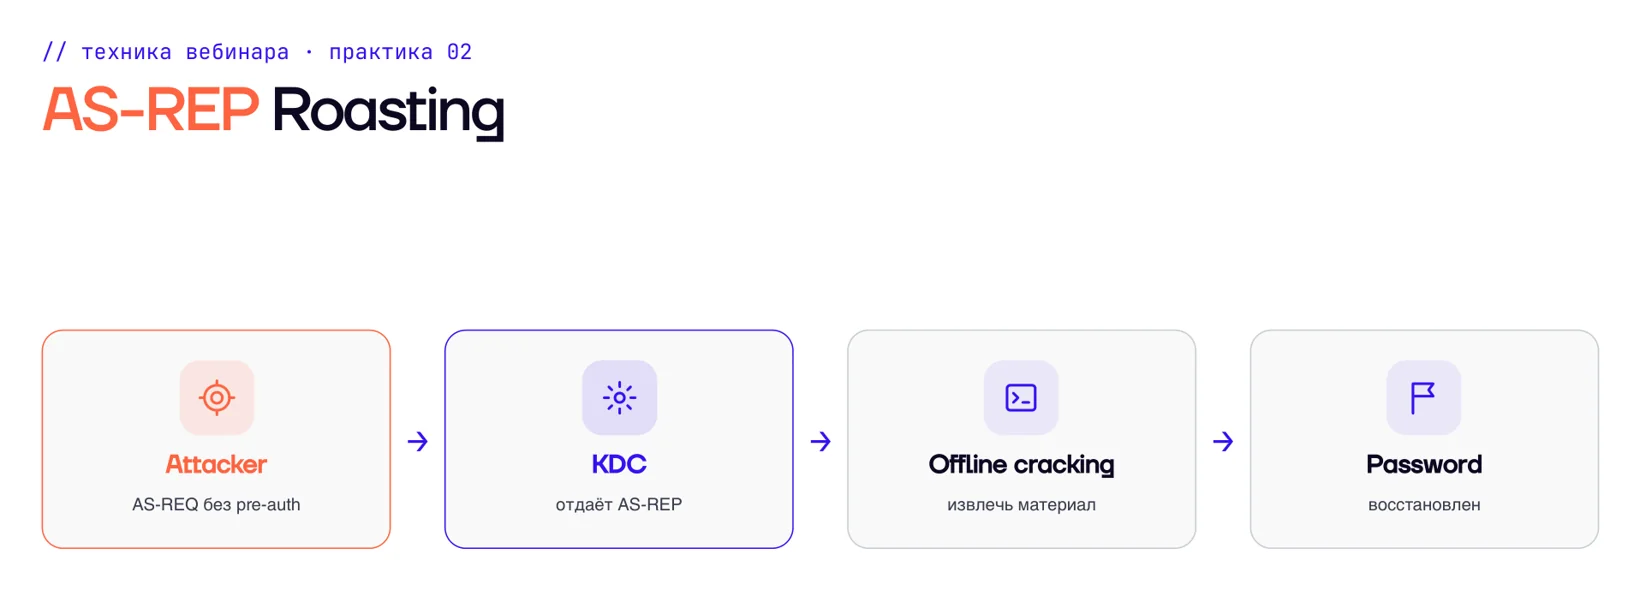
Иногда администраторы по неизвестной причине отключают для учётки предаутентификацию. Тогда специальным запросом (это техника AS-REP Roasting) можно получить от сервера её данные и утащить хеш пароля, который дальше подбирают офлайн. Массово это не нужно: хватит одного пользователя с таким флагом. На стенде скрипт GetNPUsers из пакета impacket отфильтровал учётку с отключённой предаутентификацией, а Hashcat по словарю подобрал её пароль: простой «password». Тот же подбор делает John the Ripper.
Похожая логика у Kerberoasting, самой частой техники по итогам многих проектов. Запрашиваются билеты сервисных учёток, их хеши уходят на офлайн-подбор. Людям админы ставят сложные пароли, но для старых сервисов часто оставляют что-то вроде «сезон + год». Если учётку взломать, по хешу можно и не восстанавливать пароль: техника pass-the-hash позволяет ходить по хостам прямо с хешем.
Как захватывают домен через пароли на шарах
Чаще всего домен захватывают даже без эксплойтов: достаточно собрать пароли, которые валяются на шарах и рабочих столах.
Домен нередко берут по крупицам, просто собирая информацию, а не взламывая.
- KeePass на шареВ изолированном контуре на одной из шар нашёлся файл менеджера паролей. Его перебрали и получили почти всю базу. Часть учёток устарела, но несколько паролей работали.
- Паттерн паролейВнутри компании пароли нередко строят по шаблону. Увидев один, можно угадать остальные: тот же пароль в другом сервисе, иногда с другой цифрой на конце, например не 2025, а 2026.
- Отчёты на шареНа доступной обычному пользователю папке лежали квартальные отчёты для руководства. Копнув глубже, нашли отчёт предыдущего пентеста, незашифрованный, со всеми паролями, которые тогда не подобрали, и путями, которые не использовали. Часть всё ещё работала.
- Незалоченные машиныСлужба безопасности отключила себе политики блокировки экрана и смены пароля, потому что лень каждый раз вводить сложный пароль. Экран не гас, а на рабочем столе висел открытый KeePass со всеми паролями инфраструктуры.
Отдельный сюжет про самоуверенность. Иногда безопасники считают себя на голову выше остальных сотрудников и не ставят себе сложных паролей. На одном проекте перехват сетевого трафика дал хеш участника команды безопасности, офлайн-подбор вернул «qwerty123».
Иногда не нужно выдумывать сложные многоходовки. Достаточно подумать, как рассуждает человек, уверенный, что его никто не взломает.
Евгений СтроевКак взламывают Active Directory без эксплойтов: шифровальщики
Теми же приёмами Active Directory взламывают и злоумышленники, не только пентестеры на стенде. Шифровальщики действуют буднично. Учётки получают через социальную инженерию или логи инфостилеров, заходят внутрь и работают штатными средствами администратора, ничего хакерского не загружая. Собирают информацию про домен, выбирают серверы хранилищ и серверы политик обновлений и через них раскатывают шифрование на все хосты. Бизнес встаёт, и компания нередко платит выкуп, потому что простой в пару недель обходится дороже. Важный нюанс: если бэкапы лежат в той же доменной инфраструктуре, их шифруют заодно.
Резервные копии нужно держать вне доменной инфраструктуры, в том числе на ленту, и защищать отдельно.
Ошибки конфигурации работают так же. Встречается старая история, когда ключ для восстановления пароля из групповой политики лежал в XML в SYSVOL, а алгоритм его расшифровки был опубликован на сайте Microsoft. Бывает RDP к критичным хостам, открытый наружу в интернет. Бывает SMB-шара с неправильными правами, где складывались файлы с паролями сервисных учёток.
Перехват сетевого трафика (тот же mitm6) мощный, но чувствительный. Если шифрование протоколов передачи не настроено, между коммутаторами можно поймать аутентификацию и пароль открытым текстом. Делать это нужно осторожно: ты нарушаешь сетевую доступность, можешь оставить пользователей без сервисов и легко попасть в поле зрения защитников. После себя трафик надо возвращать.
Защита и харденинг Active Directory: с чего начинать
Защита Active Directory растёт из тех же наблюдений.
- Закрыть анонимный доступ и нулевые сессии на контроллерах домена.
- Не отключать предаутентификацию Kerberos и держать сложные пароли у сервисных учёток, а не «сезон + год».
- Включить двухфакторную аутентификацию и блокировку экрана, в том числе для самих безопасников.
- Настроить шифрование сетевых протоколов, чтобы перехват не давал паролей открытым текстом.
- Выносить бэкапы из доменной инфраструктуры и защищать их отдельно.
- Не переиспользовать пароли между доменами и сервисами.
За основу можно взять подробные руководства по харденингу Windows и домена от CIS (Center for Internet Security), применяя их аккуратно, чтобы ничего не сломать. И главная мысль на весь разбор простая: запустить команду с нужными флагами несложно, ценно понимать, что под капотом.
Запустить команду с нужными флагами несложно. Разобраться, что за ней скрывается и почему атака работает, намного сложнее.
Евгений СтроевЕщё эфиры по теме
 Тема:ПентестКарьера639 участниковХод мысли на собеседовании важнее готового ответа. Два технических интервью целиком: junior по вебу, middle по инфраструктуре. Где проходит граница между уровнями?
 Тема:Пентест79 участниковОдна кавычка ломает запрос к базе. А условие OR 1=1 может изменить данные всех пользователей банка. Практика: перехват запросов в Burp Suite, поиск инъекции в API, выгрузка пользователей из базы.
 Тема:Пентест87 участниковИз кафе не сканируют. Без логов и скриншотов заказчику нечего показать.