
Мышление пентестера: почему теории много, а толку мало
Заполни форму, и видео запустится здесь же.
Готово. Видео появится здесь, как только загрузим его.
Нажимая кнопку, соглашаешься с обработкой персональных данных
О чём эфир
Посмотри, если мешают психологические барьеры или тупики на задачах. Здесь о том, что отличает сильного пентестера: умение действовать и думать стратегически, а не объём знаний.
Мифы о карьере и кейсы из практики: взлом банка через слабый филиал и обход физической защиты завода. Неочевидные векторы, работа с заказчиком и что делать, когда цель не достигнута.
Во второй части: где тренироваться, платформа HackBase и задачи вживую, в том числе Local File Inclusion и RCE.

Забери материалы эфира
Презентацию одним файлом: вернись к ним, когда будешь повторять на практике.
Скачать материалыРазбор эфира по темам
Профессия пентестер: платят за результат, а не за курсы
В пентесте (тестировании на проникновение) и в безопасности в целом ценят то, что заказчик может потрогать: ты что-то нашёл, что-то сделал, и компания на этом сэкономила или заработала. Сертификат даёт преимущество, но небольшое. Показать, что умеешь и чего достиг, ценнее, чем сказать о законченном курсе.
С багбаунти так же: само участие мало что говорит. Ценятся десять найденных уязвимостей, рекомендации или благодарности компаний. Ещё сильнее, когда пройден весь путь: нашёл уязвимость, написал хороший отчёт, вендор его принял и устранил проблему.
В безопасности платят за то, что вы показываете результат. Вас берут не за количество прочитанных книжек, а за то, что вы что-то нашли и принесли пользу.
Евгений СтроевОтсюда неприятная правда профессии: учиться придётся всегда, как в школе, где постоянно задают домашнюю работу. Стоит задержаться в развитии, и рынок обгоняет. Работа похожа на езду на горящем велосипеде: горит велосипед, горишь ты, горит всё вокруг. Больше всего растут и зарабатывают те, кто научился делать этот хаос управляемым.
Как стать пентестером: ловушка бесконечной подготовки
Главная ловушка для новичка в пентесте: вот закрою ещё один курс, прочитаю ещё одну статью, выучу ещё одну технологию, и тогда начну откликаться на вакансии и браться за проекты. Этого момента не наступит. За желанием ничего не пропустить обычно прячется страх, и прячется он очень умело.
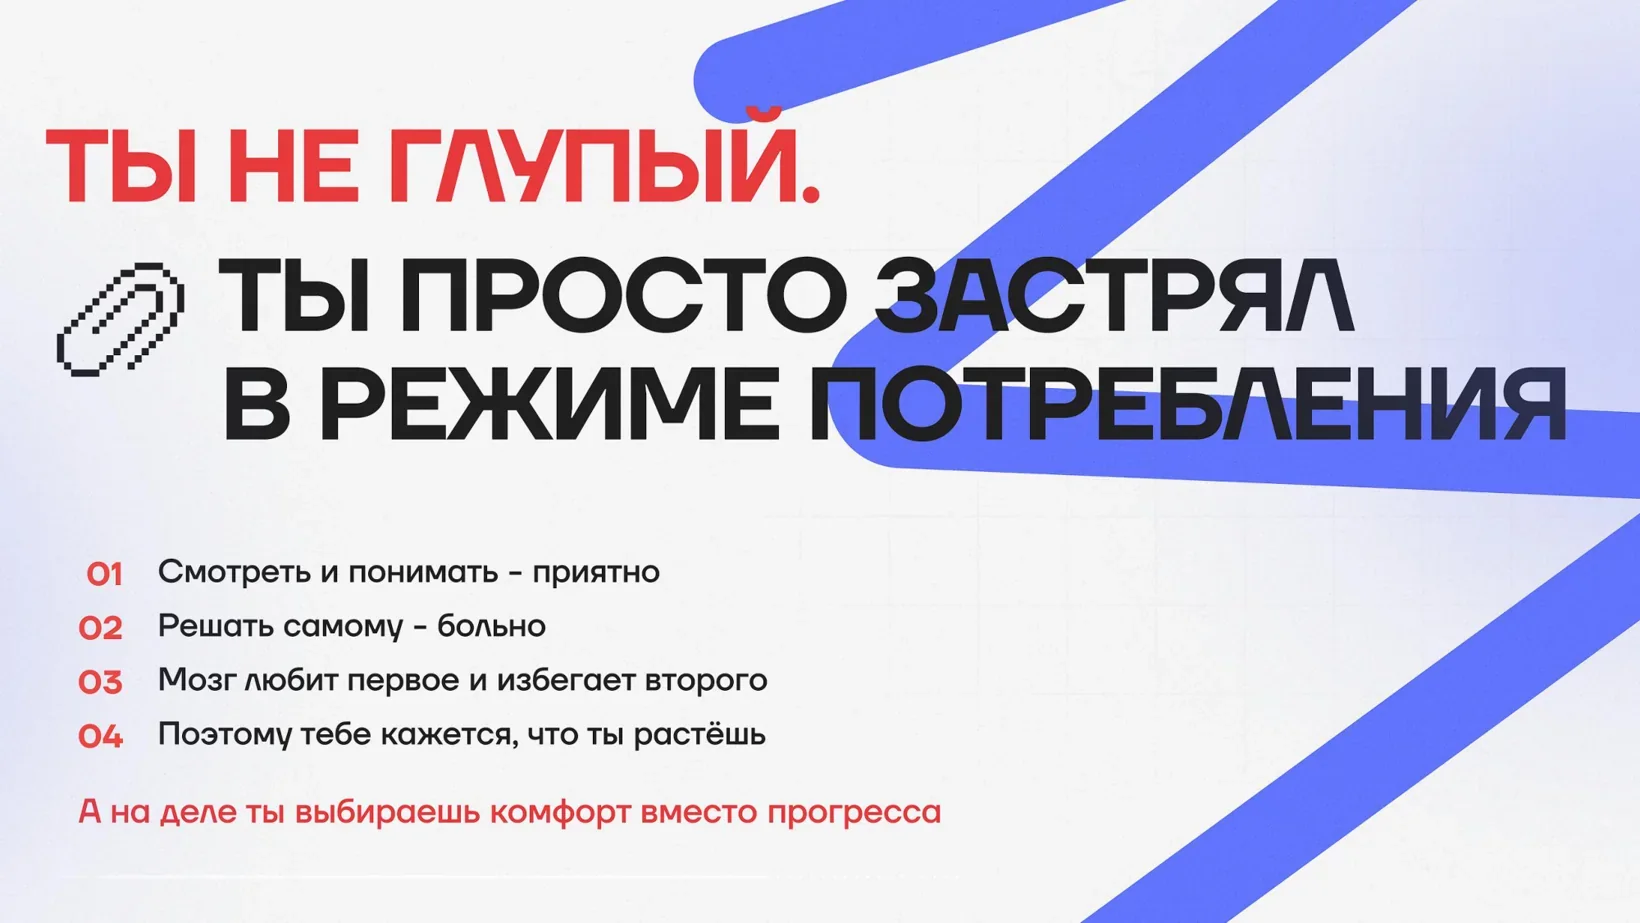
Приятное здесь: смотреть лекции и решать учебные задачки. Неприятное: сесть за ноутбук и повторить самому, без инструкции.
Прогресс начинается там, где становится сложно, а комфорт обучения его только имитирует.
Просканировать внутреннюю сеть через Nmap в теории умеет каждый, но контракт на эту работу прямо сейчас пугает: вдруг что-то сломаешь, ведь руками ты этого не делал.
Готовым вы не будете никогда: ни к первому проекту, ни к первой работе. Это то, что вы делаете впервые, и к этому нельзя подготовиться.
Евгений СтроевМожно прочитать миллион книг о воспитании детей, но, когда младенца дают на руки, всё равно теряешься. Рынок любит не тех, кто больше всех знает, а уверенных. Быстрее растут те, кто не побоялся сказать: я готов, а если чего-то не знаю, быстро разберусь.
Знакомый долго не решался уйти из IT в пентест: боялся потерять высокую зарплату. Решившись, сначала просел в деньгах, но через два года обогнал прежнюю зарплату, а ещё через год получал вдвое больше, чем получал бы на старом месте.
Мышление пентестера: как быстро находить доступ
Хорошего пентестера делает хорошим мышление. Он ломает систему, и неважно, что это: инфраструктура, мобильное приложение или домашний Wi-Fi. Придумывать сложные векторы ради сложности смысла нет.
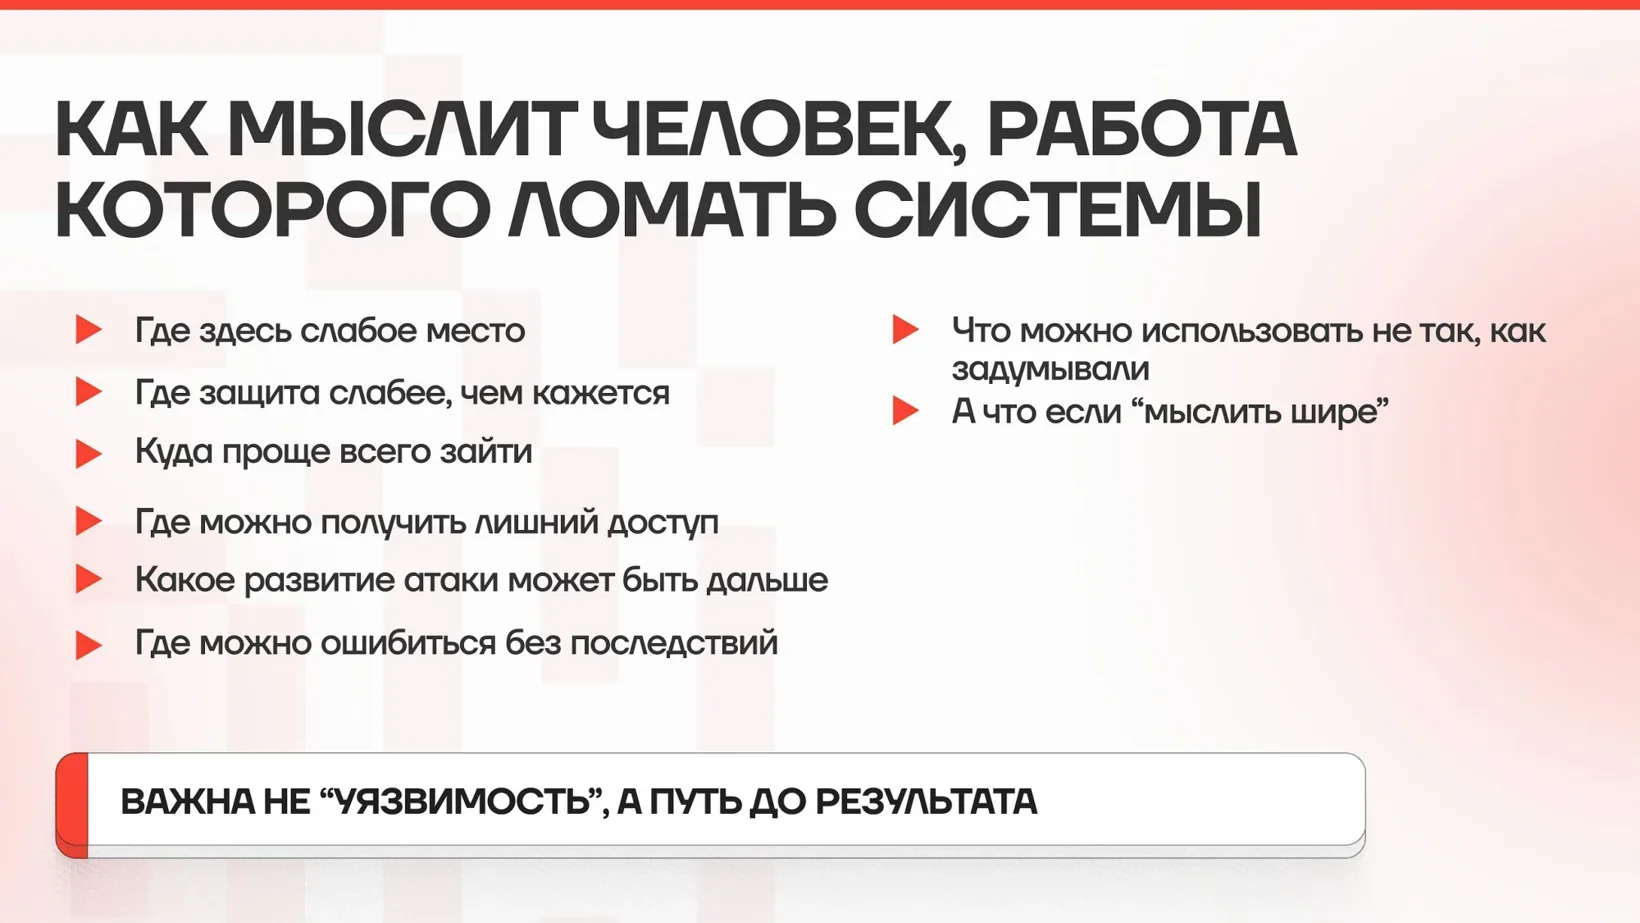
Хороший специалист думает в первую очередь, как с минимальными усилиями за короткое время достичь максимального результата.
Евгений СтроевРабочие приёмы:
- Искать, где защита слабее, чем кажетсяДаже у крупной компании с кучей средств защиты можно найти места, где она гораздо слабее, чем должна быть.
- Цепляться за человеческие ошибкиВсё, что делают люди, где-нибудь содержит ошибку: лишний доступ, упущенный сервис, недодуманный процесс.
- Думать на шаг или два вперёдЗахват всех рабочих станций компании выглядит эффектно, но к цели почти не приближает. Нужны одна или две машины, где сидят самые привилегированные учётки. Бывало, что домен захватывали, получив доступ всего к одной-двум рабочим станциям администратора.
- Искать места, где действие ничего не стоитЗапустить эксплойт по уязвимой машине легко, но она может упасть и больше не подняться, и вектор потерян.
Примеры взлома: защита слабее там, где её меньше ждёшь
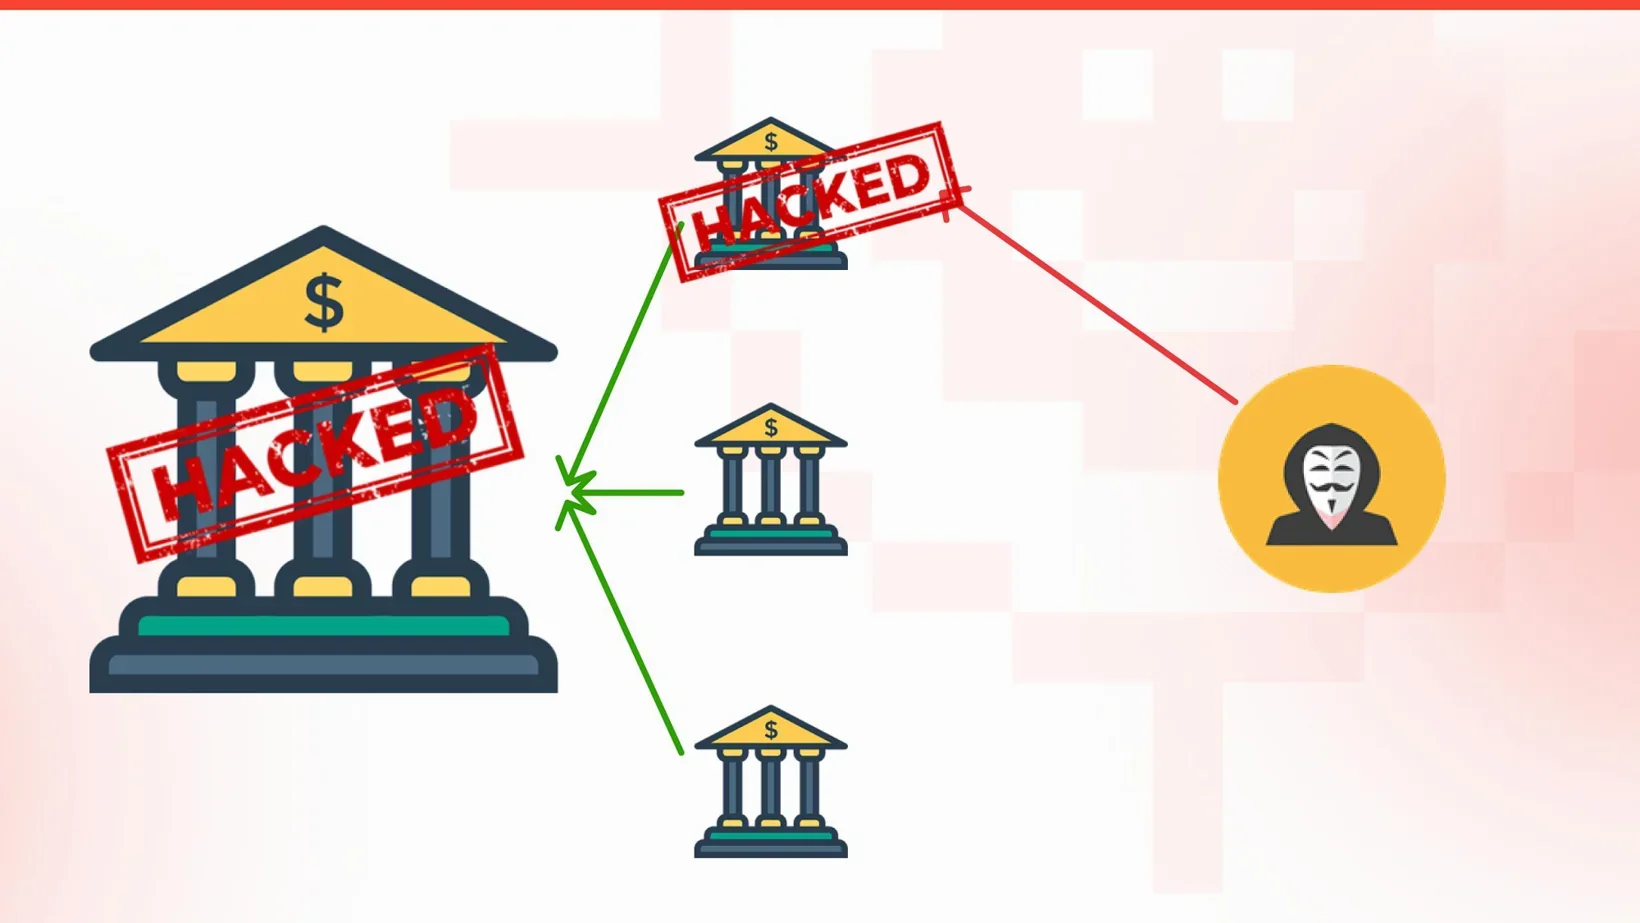
Первый кейс из практики пентеста: крупный и хорошо защищённый банк, сильная команда, все попытки снаружи блокируются. Можно написать в отчёте, что компания защищена. А можно вспомнить, что филиалы связаны в одну сеть с центральным офисом. Роутер в одном из филиалов настраивал не опытный администратор с сертификатами, а человек, найденный в маленьком городе на маленькую зарплату. Через этот роутер пентестеры попали в филиал, а по связи между филиалами дошли до центра.
Промышленный завод: колючая проволока, охрана, собаки. Офис тоже не поддался: люди сидят за старыми компьютерами и Wi-Fi почти не пользуются, а рабочие, которые плавят металл в толстых перчатках, на смене телефон в руки не берут. Зато в обед в столовой они подключаются к Wi-Fi. Столовая стоит между офисом и заводом, за периметром основных объектов, и почти не охраняется. Через телефоны сотрудников в ней команда добралась до инфраструктуры завода.
Отель в том же регионе: для сотрудников головного офиса, которые прилетали в командировки, там развернули Wi-Fi, соединённый по VPN с филиалами, центральным офисом и заводом. Возле завода человека с ноутбуком быстро заметят, а в лобби отеля это никого не удивляет. Инфраструктура отеля компании не принадлежит, поэтому команда защиты атаку не видит, даже если атакующий ошибается.
Самые эффективные взломы технически простые. Их сила в нестандартной мысли: привычную технологию или человеческое поведение используют не так, как задумывали.
Отчёт для заказчика: тупик тоже результат
Двое учились на одном потоке: один уже получил оффер, другой собирает отказы. Одно из главных отличий между ними: умение доводить дело до результата.
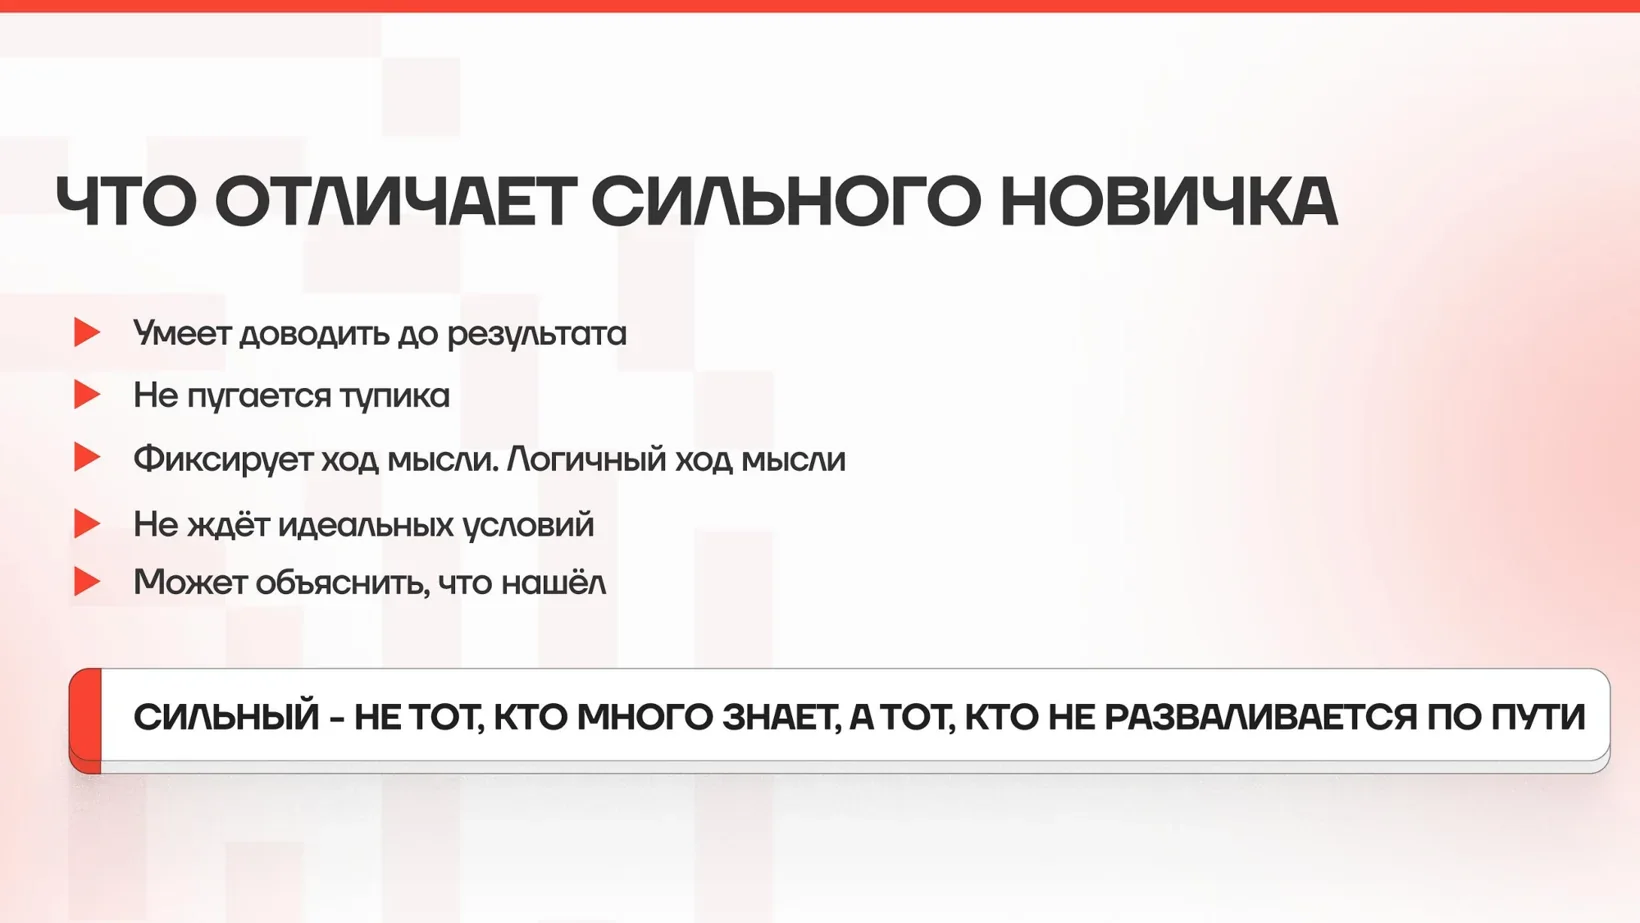
Если доступ получить не удалось, это ещё не провал.
Заказчику ценно, когда ты в отчёте по пентесту последовательно изложил, что проверил и почему не получилось. Так компания на практике убеждается, что стандартными способами к её данным и деньгам не подойти. Фиксируй ход мыслей логично и понятно: по такой записи заказчик проверит, где атаки заметили, а где нет. Аргументированное объяснение, почему не вышло, выделяет тебя на фоне того, кто просто сдался.
Если что-то нашёл, объясни, как к этому пришёл. Фраза «мы запустили XSS, и вы все в опасности» отчётом не считается. Идеальных условий, как на учебных машинах, в работе не будет.
Пентест для начинающих: аккуратность и границы уверенности
Начинающему пентестеру не стоит браться за анализ защищённости огромной компании: скорее всего, не потянешь. А проект поменьше, где чувствуешь свой уровень, взять нормально. Готов к боевым задачам не тот, кто всё знает и умеет, а тот, кто может довести дело до конца.
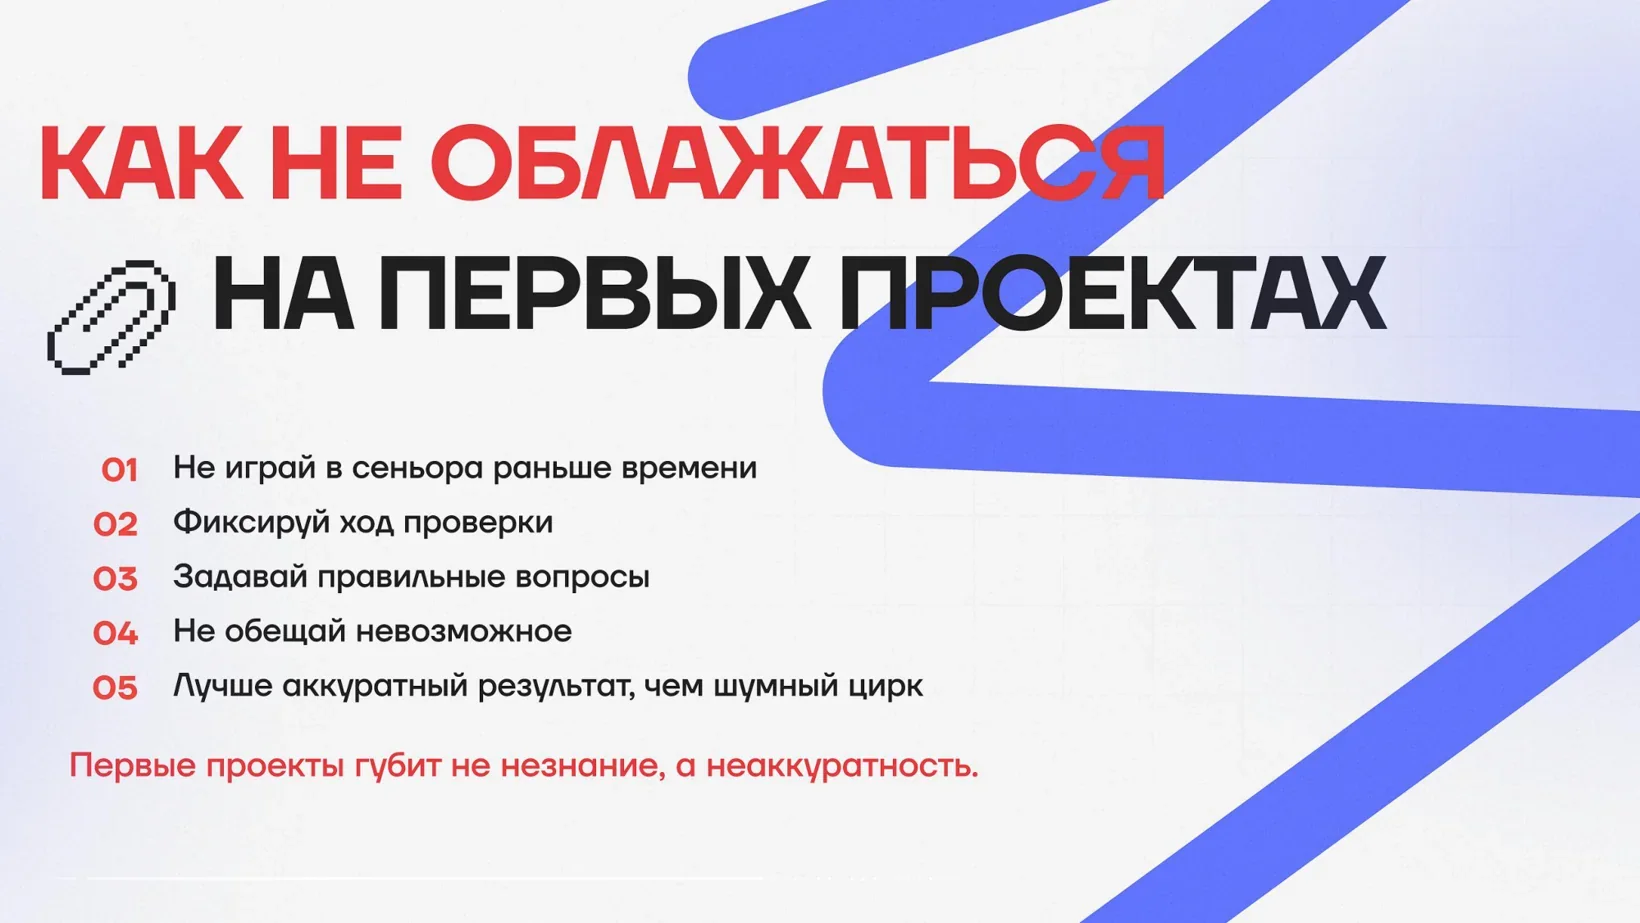
Спроси заказчика прямо, что можно трогать, что нельзя и чего он боится: на промышленных объектах и в SCADA больше всего боятся, что что-то упадёт. Взлом Сбербанка на первом проекте не обещай, а EternalBlue на все хосты в надежде, что где-то сработает, не запускай: лучше что-то не запустить и сохранить заказчику инфраструктуру.
Губит обычно не нехватка знаний, а неаккуратность и завышенная уверенность.
Если любая нестандартность загоняет в тупик и без пошаговой инструкции ты не двигаешься, это сигнал ещё поучиться.
Где тренироваться: от учебных машин к Standoff 365
Учебные машины, задания, CTF и соревнования растят навыки пентестера только до определённого уровня. Сто решённых машин и пятьдесят задач не учат писать отчёты, обсуждать результаты с заказчиком и объяснять, почему что-то сломалось.
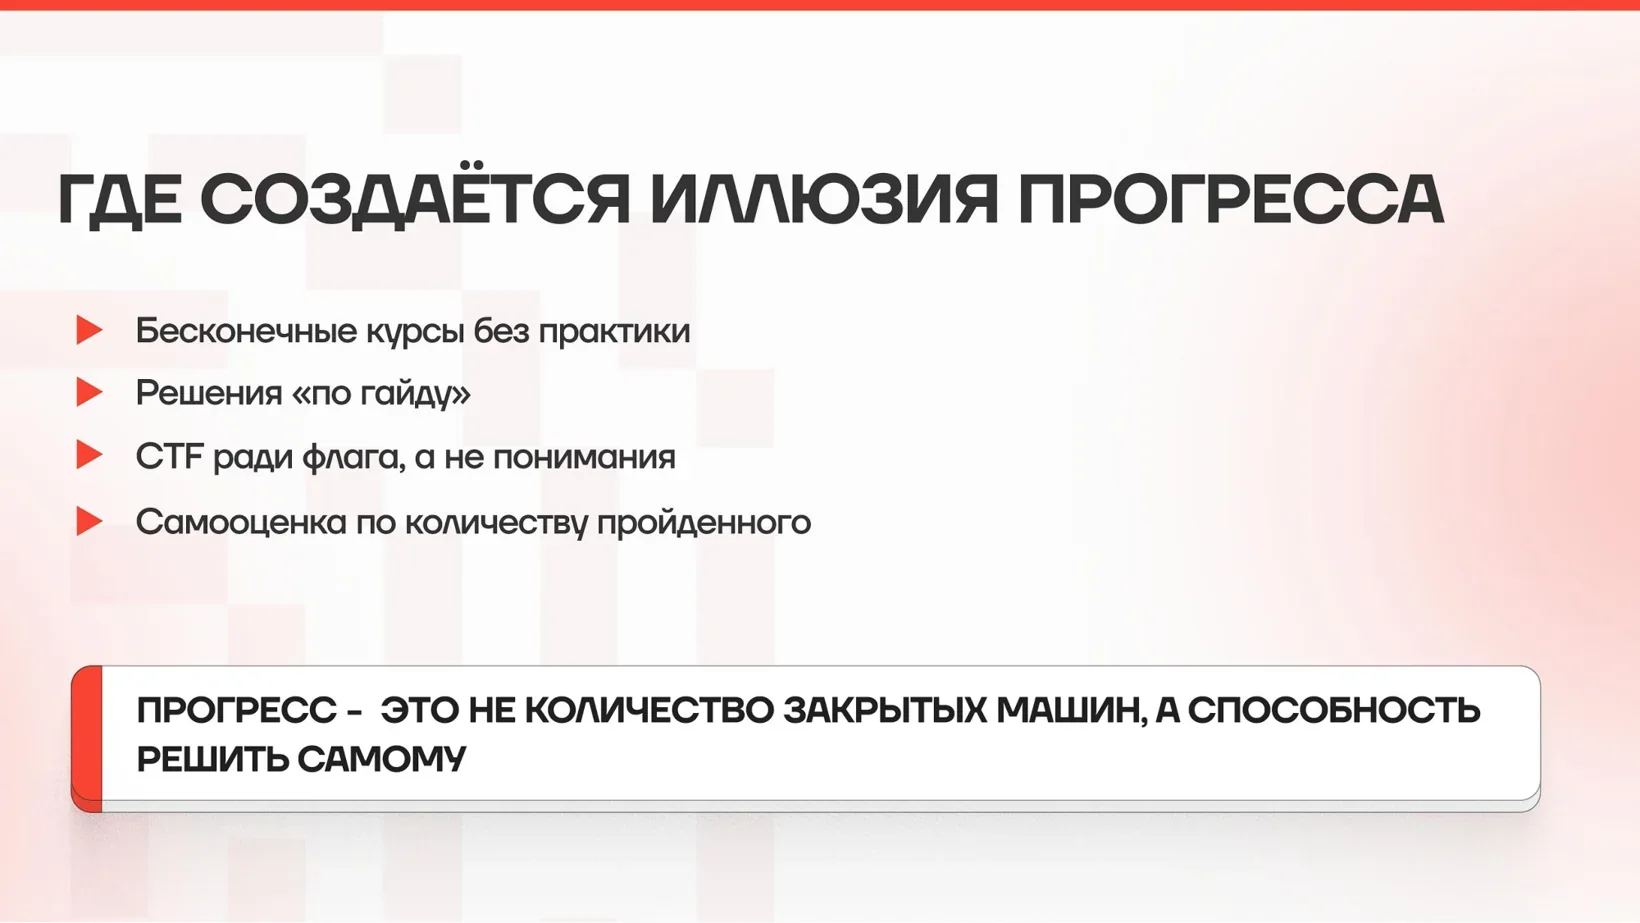
Крупным компаниям нужна не коллекция флажков, а человек, который доведёт задачу от начала до конкретного итога.
Рабочий цикл простой:
- 1
Изучи тему.
- 2
Сразу повтори сам, без подсказок.
- 3
Разберись с ошибкой. Почти наверняка она будет: не заведётся VPN или эксплойт, не поднимется утилита.
- 4
Повтори на новой задаче с учётом этого опыта.
Так растут и опытные: новая задача приносит новую ошибку, и цикл повторяется.
На учебных площадках всё ломается легко, а в работе межсетевой экран режет шеллы, блокирует IP-адреса и не даёт запускаться эксплойтам. Важно не просто увидеть блокировку, а понять, почему защита сработала и как её обойти.
Сканировать интернет наугад опасно: легко задеть объект критической инфраструктуры, а за это можно сесть. Легально проверять настоящие компании можно на кибериспытаниях Standoff 365. Там же публикуют отчёты исследователей, которые нашли уязвимости на живой инфраструктуре: по ним удобно учиться писать свои.
Разбор задач HackBase: от LFI и SQL-инъекции до выполнения кода
Защитить абсолютно всё невозможно, поэтому безопасность сосредоточена на критических событиях. Так устроены и задачи полигона HackBase от Standoff 365: баллы дают за реализованные критические события. Новичкам стоит начинать с формата Bootcamp, а если застрял, вернуться к теории и к задачам полегче.
Решение любой задачи начинается со сканирования хостов и открытых портов через Nmap: сначала обычный скан, потом с ключами -sV и -sC. Для веба трафик перехватывают через Burp Suite.
Уязвимость Local File Inclusion (LFI) позволяет читать и выполнять файлы на сервере. Уязвимость подтверждают чтением /etc/passwd со списком пользователей. Дальше её связывают с FTP: при неудачном входе имя пользователя попадает в лог. Если вместо имени передать PHP-код, а потом подключить этот лог через LFI, код выполнится. Так чтение файлов превращается в удалённое выполнение кода.
Другая цепочка идёт через токены:
- 1
Тестовый JWT декодируют как base64 и смотрят, к какому каталогу он даёт доступ.
- 2
Слабый секретный ключ подбирают через hashcat и подделывают токен.
- 3
С поддельным токеном открывается каталог с файлами веб-сервера. Там лежит скрытая админка со стандартной парой admin/admin, а за ней форма.
- 4
Поля формы проверяют одинарной кавычкой: в одном из них выпадает ошибка синтаксиса SQL-запроса.
- 5
sqlmap подтверждает SQL-инъекцию и делает дамп базы.
Путь от SQL-инъекции к выполнению кода зависит от СУБД: в PostgreSQL выполнение команд считается штатной возможностью и не закрыто, в MSSQL нужны xp_cmdshell и права, в MySQL обычно остаётся только запись файла на сервер.
Нейросети в пентесте усиливают, но не заменяют навык
В пентесте нейросети сильно ускоряют тех, кто уже что-то умеет, и почти ничем не помогут тем, кто не знает и не умеет ничего. Это как сверхбыстрый мотоцикл: опытного ездока он довезёт до цели в десять раз быстрее, а новичок с той же вероятностью расшибётся по дороге. При этом без понимания, как работать с AI, двигаться дальше уже трудно: работа идёт медленнее, а часть скоупа остаётся непроверенной.
Ещё эфиры по теме
 Тема:ПентестКарьера639 участниковХод мысли на собеседовании важнее готового ответа. Два технических интервью целиком: junior по вебу, middle по инфраструктуре. Где проходит граница между уровнями?
 Тема:Пентест1079 участниковНи одной учётной записи, а домен уже выдаёт о себе много. Карта кратчайшего пути к администратору домена и кейс, где изоляцию двух доменов обошли через пароли из сетевой папки.
 Тема:Пентест79 участниковОдна кавычка ломает запрос к базе. А условие OR 1=1 может изменить данные всех пользователей банка. Практика: перехват запросов в Burp Suite, поиск инъекции в API, выгрузка пользователей из базы.