
Как построить карьеру в offensive security
Заполни форму, и видео запустится здесь же.
Готово. Видео появится здесь, как только загрузим его.
Нажимая кнопку, соглашаешься с обработкой персональных данных
О чём эфир
Пригодится, если тренируешься на HackTheBox и TryHackMe и хочешь перейти к боевым проектам, а не застрять в учебных задачах.
Поймёшь разницу между Red, Blue, AppSec и InfraSec, что на самом деле просят в вакансиях, как обстоят дела с удалёнкой и почему soft skills решают не меньше навыков.
Со стороны бизнеса: зачем ему регулярные пентесты, какие они бывают и как писать отчёт, который прочитают. Плюс сертификаты и методологии.
Отдельно подготовка к собеседованию: сложные сценарии, которые там дают, и как доказать свою ценность.

Забери материалы эфира
Презентацию одним файлом: вернись к ним, когда будешь повторять на практике.
Скачать материалыРазбор эфира по темам
Почему сто машин на Hack The Box ещё не опыт пентестера
Сотня машин на TryHackMe или Hack The Box показывает, что человек знает технику и умеет пользоваться инструментами. Но такие знания часто разрозненные, и непонятно, как он применит их в компании со своей спецификой.
Для работодателя сотня решённых машин это повод позвать на разговор, не больше.
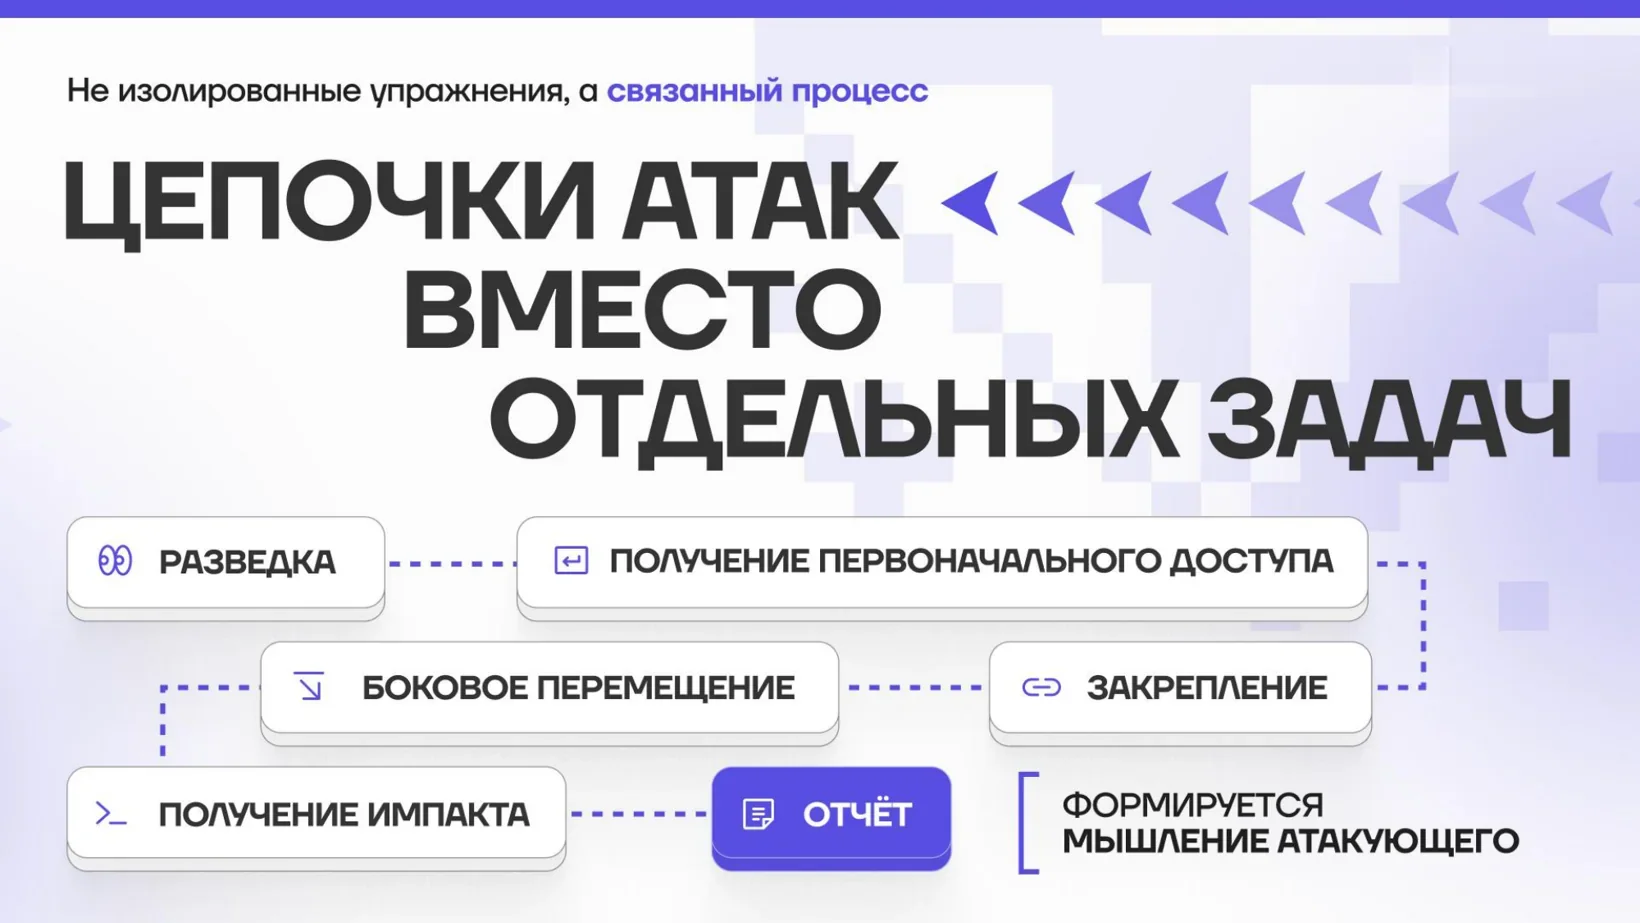
Пентест (тестирование на проникновение) на работе устроен как цепочка, а отдельная задачка на учебной платформе тренирует два этапа из примерно двенадцати, например поиск поддоменов или повышение привилегий. В цепочке есть ещё зачистка следов и возврат на шаг назад за новым доступом, пока не достигнута цель, а отчёт нужен понятный и с рекомендациями.
Поэтому полезнее задачи, где нужно пройти всю цепочку, например стенды с недопустимыми событиями и багбаунти на Standoff 365. Компании там важно не просто найти уязвимость, а довести атаку до вывода денег или клиентских данных. Такие стенды с отчётами показывают и технику, и умение оформить результат.
Карьера в offensive security: куда ведут навыки атаки, кроме пентеста
Навыки атаки в offensive security пригодятся не только пентестеру:
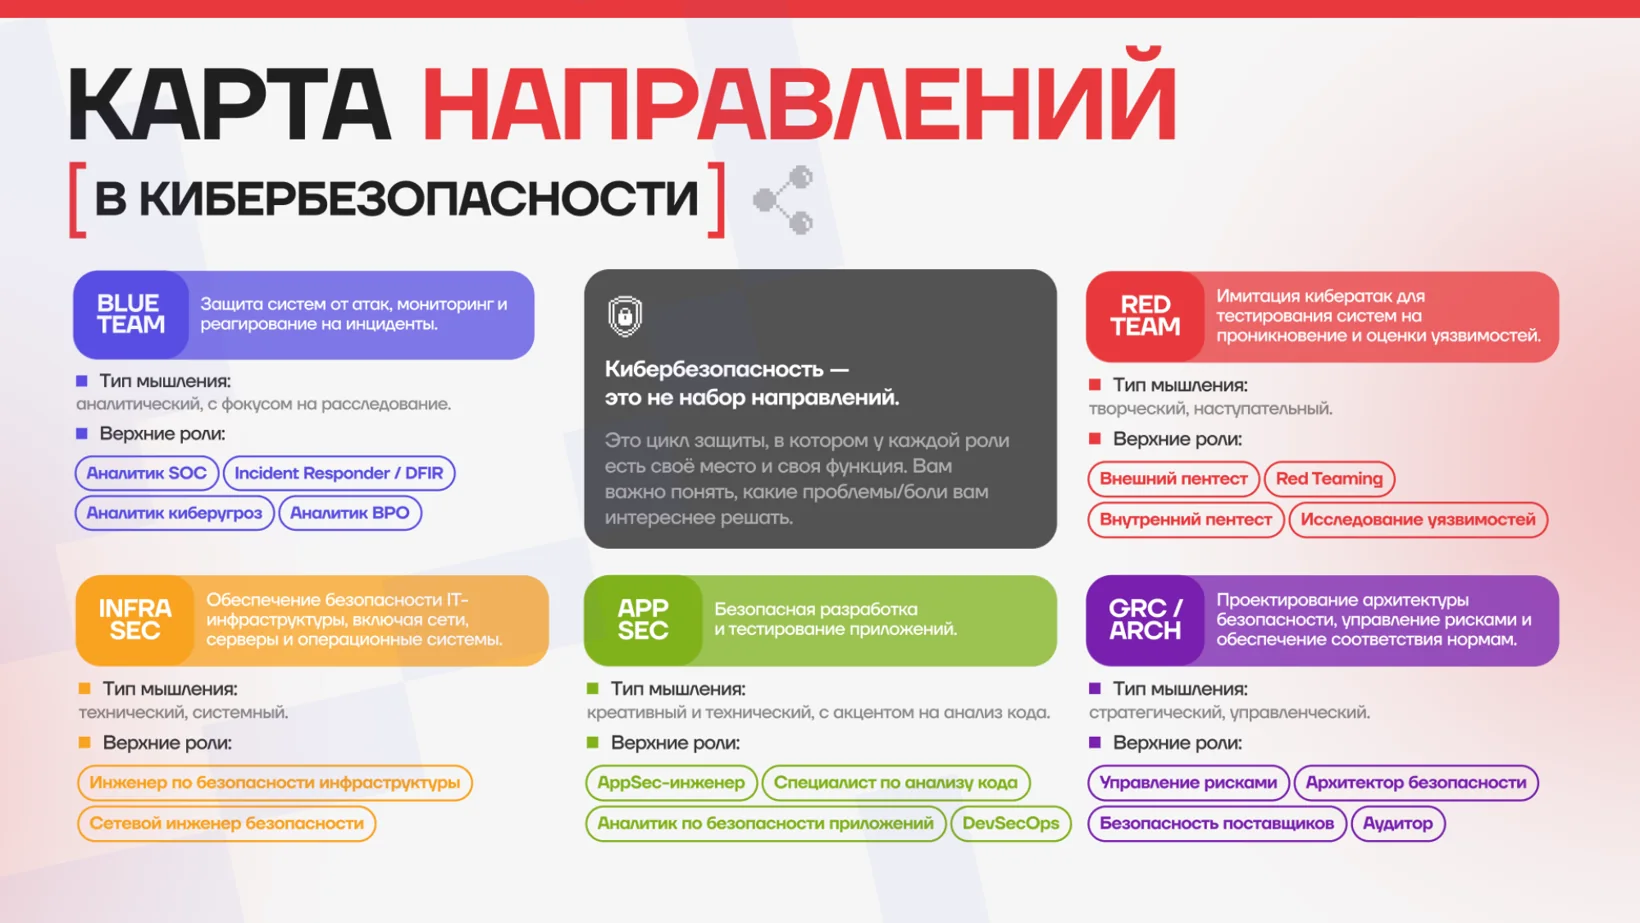
- Blue TeamЗащитник, который умеет ломать, лучше понимает, как закрыть компанию от такого же атакующего.
- Инфраструктурная безопасностьКто знает, как строятся цепочки атак, видит, где контролей достаточно, а где нужно внимание, чтобы не пустить атакующего за периметр.
- AppSecНужно больше знаний о разработке: разработчики становятся сильными специалистами по защищённости приложений, а кто ломает мобильные приложения, может строить безопасную разработку.
- Red TeamТе же задачи, что у пентестера, но скрытно, со своей инфраструктурой, инструментами и иногда своими эксплойтами. Обычный пентест длится около двух недель, проект Red Team может идти полгода, из них четыре месяца на подготовку.
- Архитектура и управление рискамиИнженер хочет поставить антивирус на все хосты, архитектор оценивает, нужно ли это.
Реверс-инжиниринг чаще всего нужен в Blue Team и SOC при разборе вредоносных вложений, но выручает и в пентесте, когда нужно скомпрометировать самописное приложение заказчика.
Что такое пентест и зачем бизнесу регулярный анализ защищённости
Пентест отвечает на вопрос, насколько компания защищена от внешних и внутренних угроз, и остаётся довольно дешёвым способом это проверить. Если атакующие не дошли до важных целей вроде вывода денег или захвата всей инфраструктуры, защита на достаточном уровне.
Повторять проверку нужно регулярно: бывает, команда ничего не находит, а через месяц выходит новая уязвимость, и компанию взламывают. Поэтому на рынке есть непрерывный анализ защищённости: работа весь год со сменой скоупа, сервисов и команд. Команды меняют специально: если из года в год атаковать одну и ту же компанию, глаз замыливается.
Спрос подогревает и регулирование. Раньше пентест был обязателен для крупного финтеха и госкомпаний, теперь по новым приказам об оценке соответствия анализ защищённости нужен почти всем, кто работает с госкомпаниями или получает аккредитацию и лицензию. По прикидкам практиков, таких заказчиков стало в пять-десять раз больше.
Бизнесу неинтересно, сколько XSS на периметре. Ему важно, к каким потерям приведут уязвимости и сколько вложить, чтобы потерь стало меньше.
Багбаунти заменяет пентест не всегда. Зрелая компания, которая к десятому пентесту закрыла всё найденное, может перейти на большой багбаунти. Молодая компания получит сотню отчётов об очевидных дырах и потратит бюджет на то, что закрыл бы пентест за 100 тысяч рублей.
Типы пентестов и почему всё сходится к инфраструктуре
- Внешний пентест. Самый востребованный: атака на периметр чёрным ящиком, как у обычного злоумышленника из интернета.
- Веб- и мобильные приложения. Через телефон идёт вход во многие бизнес-функции, поэтому их проверяют постоянно.
- Внутренний пентест. Имитация инсайдера или атакующего, который уже пробил периметр.
- Социальная инженерия: фишинг, вишинг, разбросанные флешки. Техники меньше, психологии больше. Высший пилотаж: сценарий, на который клюнут даже безопасники.
- Wi-Fi. Инфраструктуру защищают, а беспроводную сеть часто оставляют открытой.
На одном заводе безопасники уверяли, что Wi-Fi там только для интернета. Через взлом одного сотрудника команда попала во внутреннюю сеть и дотянулась до промышленных контроллеров, которые управляли отливкой стали. Человек с улицы мог перелезть через забор, подключиться к сети и устроить техногенную аварию.
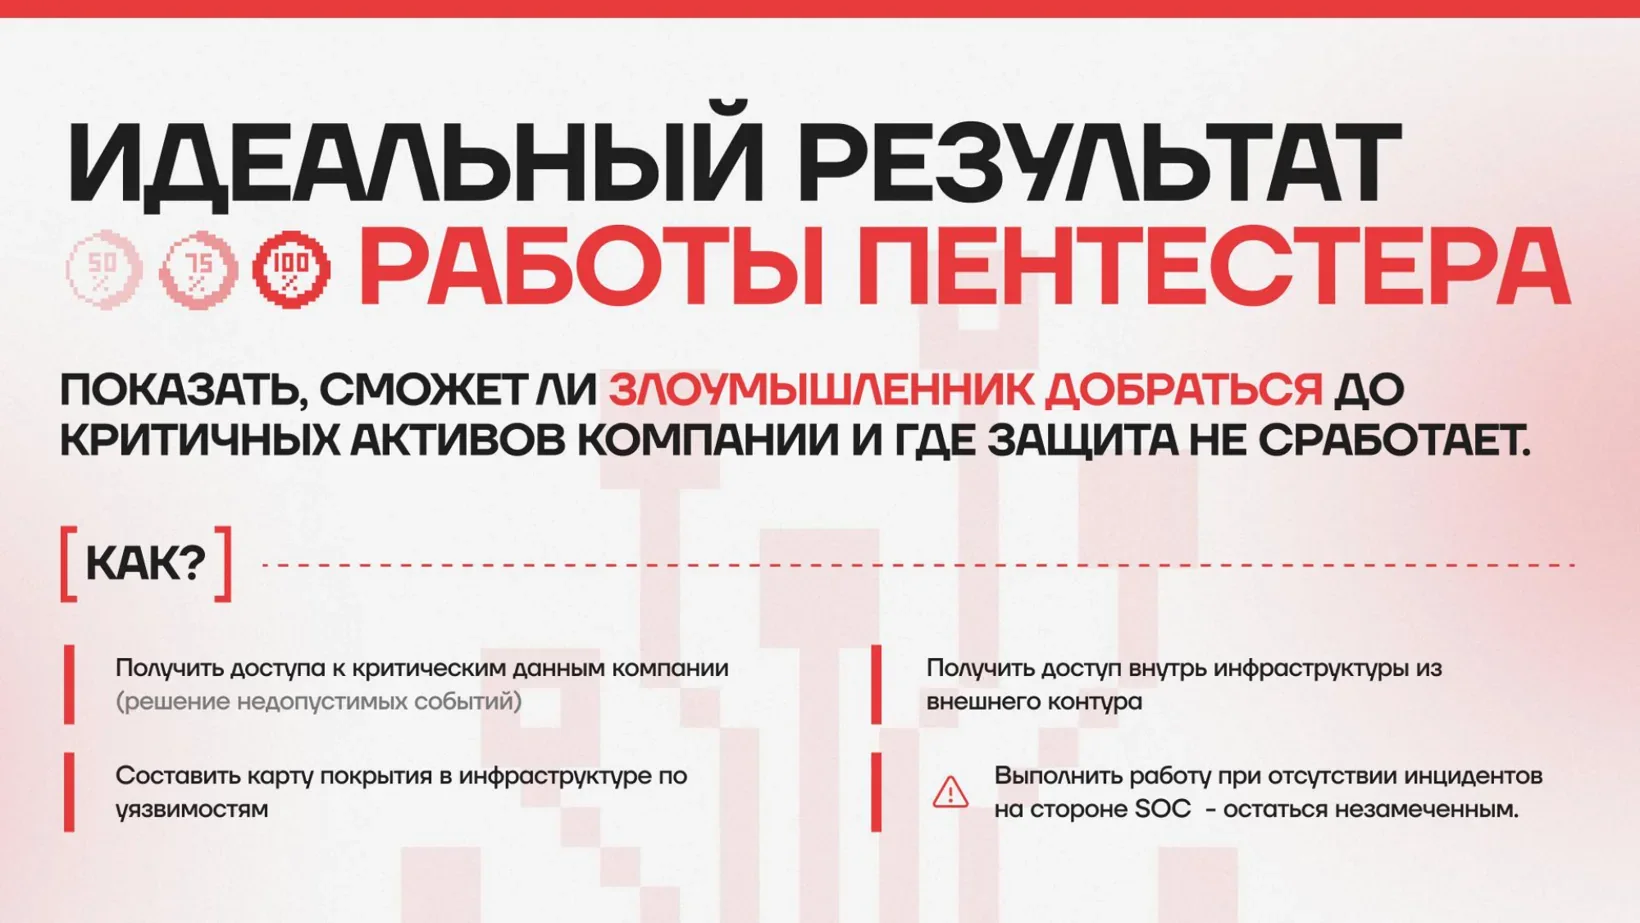
Фундамент для всех типов пентеста это внешний и внутренний пентест.
Взломав мобильное приложение, получаешь API и секреты, и их нужно где-то применить. Получив через фишинг учётку, двигаешься по инфраструктуре к админским. Даже у директора на ноутбуке нет кнопки «вывести деньги».
Итог работы показывает, может ли злоумышленник добраться до критичных активов: денег, данных или работоспособности. В банке цель не только права администратора домена, но и хост АРМ КБР, через который идут платежи.
Где работать пентестеру: интегратор, вендор или инхаус
- ИнтеграторНеделя на проект, маленькая команда или ты один: сам ломаешь, пишешь отчёт и презентуешь его заказчику. За год проходят сотни проектов, и даже со средним уровнем выходишь сильным специалистом, но потом это может стать рутиной.
- ВендорПентест помогает продать основной продукт, например сканер за 10 миллионов. Потока нет, зато проекты разные: телеком-оператор в Японии, европейская страна, умный дом.
- ИнхаусНанять внешнюю команду раз в квартал дешевле, чем держать пентестера на зарплате, поэтому от своего специалиста ждут большего: найти проблему, объяснить бизнесу и IT, как её закрыть, и довести устранение до конца.
Удалённо можно работать в любом направлении: нужны хороший интернет, железо и связь с командой. Из офисных центров кроме Москвы выделяется Казань. Руками в консоли больше всего работают люди примерно от 20 до 30 лет, дальше одни уходят в тимлиды и техлиды, другие в узкую специализацию и большие сложные проекты.
Вакансии пентестера: что на самом деле просят
Базовые навыки пентестера: сети, протоколы, Windows, Linux, облака, Active Directory. Их не получится просто нагуглить или спросить у ChatGPT, на базовых протоколах строится всё остальное.
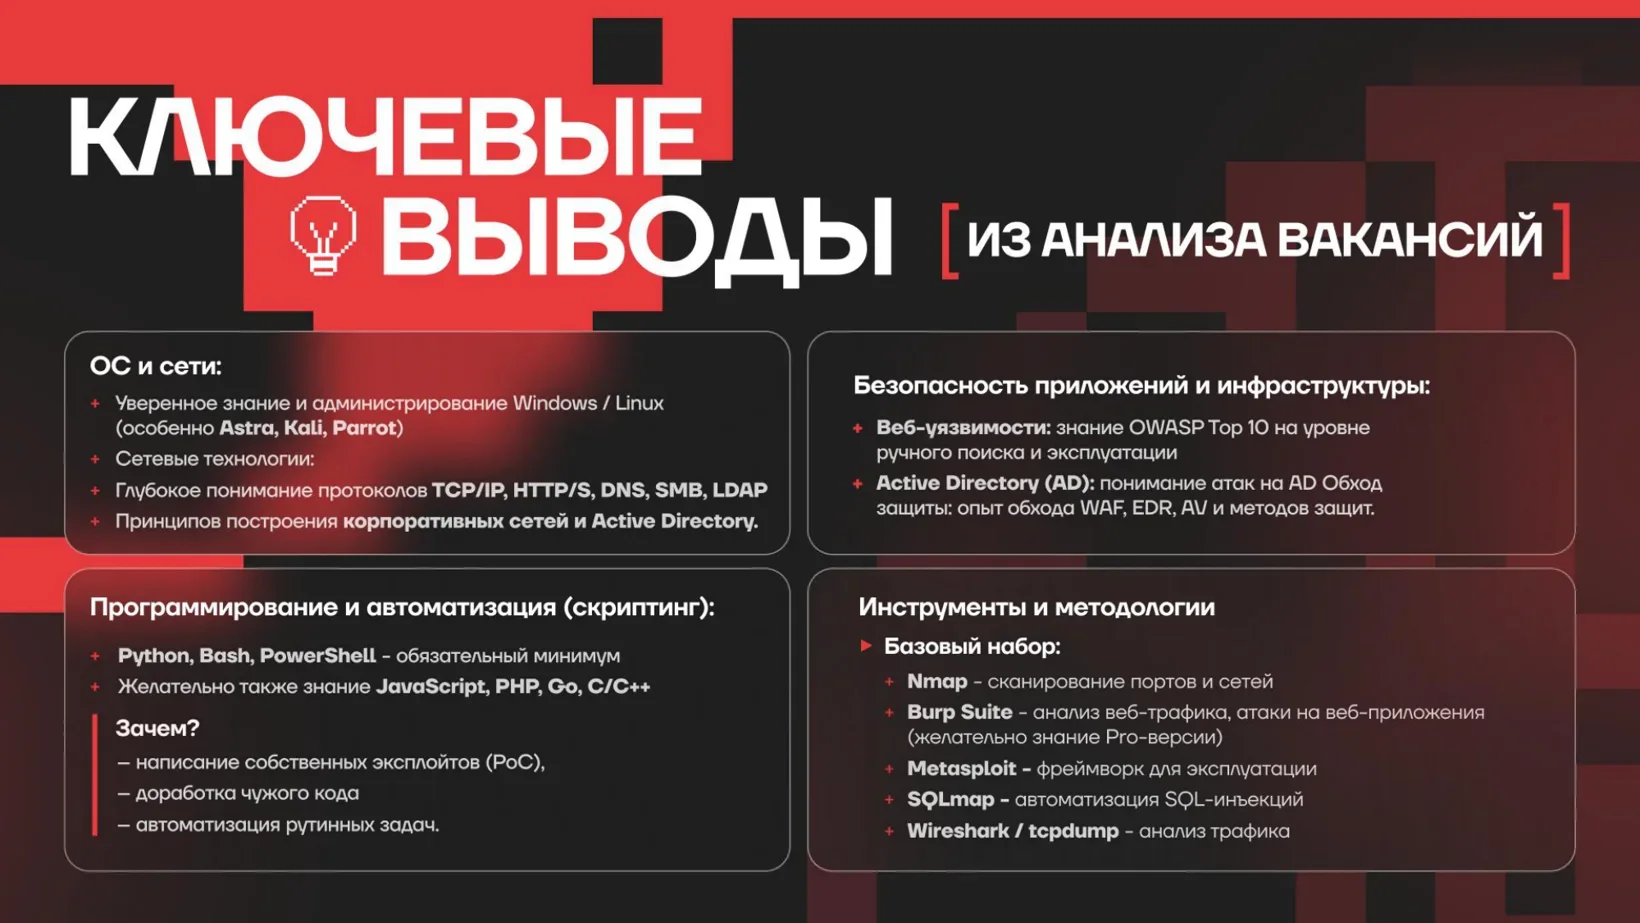
Код: Python, Go, Java, PHP. Промышленный код писать не нужно, но читать его и писать простую автоматизацию придётся. Чтобы взломать приложение на PHP, часто нужно прочитать код и найти опасные функции. Даже если видишь 60% того, что может быть не так, это намного больше нуля.
Кроме поиска уязвимостей от пентестера ждут:
- работы в форматах black box, grey box и white box, атак на беспроводные сети, фишинга;
- рекомендаций по устранению и идей по улучшению безопасности всей компании;
- триажа: насколько находка из багбаунти или стороннего пентеста настоящая и критичная;
- запуска работ по устранению и общения с командами.
Не все строчки стоит воспринимать буквально. Cobalt Strike в России запрещён и дорог, а взломанная версия может сливать твои находки на сторону. Обход антивирусов, EDR и WAF на двухнедельном пентесте почти не нужен: если WAF мешает, его просят отключить или фиксируют это в отчёте. Методологии вроде OWASP и MITRE полезно прочитать хотя бы раз, но у каждой команды своя на их основе.
Иногда компания сама не знает, кто ей нужен, поэтому откликаться стоит, даже если половина слов в вакансии незнакома.
Soft skills решают не меньше технических навыков
Компания искала лида внутренних пентестеров и задавала поведенческий вопрос: пятница, вечер, вышла новость об уязвимости на портале, что будешь делать? Ответ «посмотрю в понедельник» означал, что человек не готов к ответственности. В итоге взяли специалиста уровня middle: он сразу предложил план, коммуникацию с командами и контроль до закрытия уязвимости.
Сильный senior-инженер полностью автоматизировал сканер, но отправлял список из сотен уязвимостей на тысячу серверов письмом на 50 человек с одной фразой «исправьте». Письмо игнорировали. Процесс заработал, только когда спросили бизнес, что ему нужно для устранения уязвимостей, и перестроили работу.
Если технического опыта мало, но ты хороший организатор, покажи это на собеседовании на конкретных примерах, даже не из IT. Однажды на проект с удостоверяющим центром взяли проджекта без знаний в криптографии: он рассказал, как организовал ремонт на даче. Техническую часть он освоил за месяц-два и довёл проект в срок.
Вы можете не быть мидлом по навыкам, но быть мидлом по уровню мышления. Навыки и знания тренируются достаточно быстро, а то, как вы думаете и принимаете решения, больше формирует вас как специалиста.
Евгений СтроевКак прокачать мышление пентестера и не устареть
Лучше всего мышление растёт на живых проектах, где приходится выкручиваться самому: внутренняя политика, совещание с директором завода, связи с офисом нет.
Я поехал в первую командировку на удалённый проект, и за две недели моё мышление развилось больше, чем за предыдущие два года в офисе.
Евгений СтроевНенужных знаний почти не бывает. Базовое понимание переполнения буфера однажды помогло на аудите телеком-оператора: похожий на ping протокол позволил повторить атаку ping of death, и оборудование упало.
База остаётся навсегда. Пентестеры, сильные в вебе или мобильных приложениях, но пропустившие сети, взламывают компанию и дальше по инфраструктуре не двигаются: не умеют прописать маршруты. Всё остальное устаревает: сначала Python, потом Kubernetes и облака, теперь AI-агенты, и догонять приходится постоянно.
В прошлом году мы заняли четвёртое место на мировом чемпионате по CTF, в этом хотели в тройку и заняли девятое. Те, кто нас опередил, лучше подготовились в плане агентов и автоматизации, а мы решали задачи прежними способами. Учиться придётся всегда.
Евгений СтроевСобеседование на пентестера, резюме и сертификаты
Собеседование на пентестера обычно идёт в несколько этапов:
- 1
HR-скрининг.
- 2
Техническое интервью.
- 3
Практические задачи.
- 4
Поведенческое интервью.
- 5
Встреча с тимлидом или CISO.
На техническом спрашивают сети, домены, устройство ОС, свежие уязвимости и что ты недавно эксплуатировал.
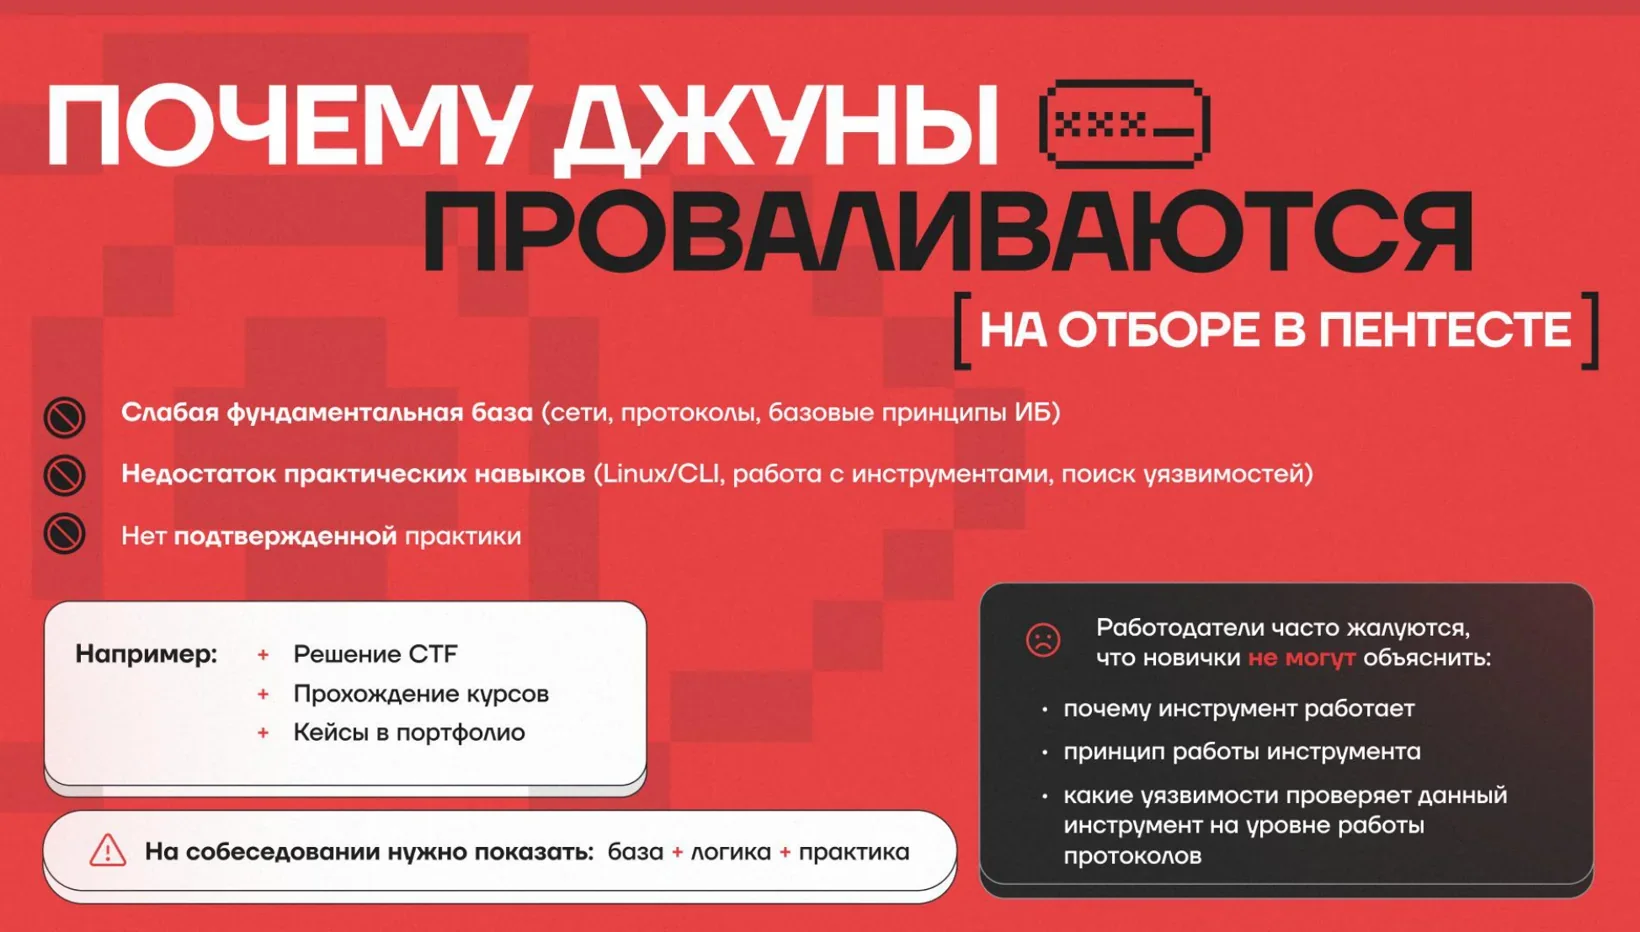
В резюме не пиши «читал, запускал, знаю утилиты», формулируй через результат.
Например: провёл внешний и внутренний пентест, передал руководству отчёт с рекомендациями, организовал устранение, за три месяца закрыто 40% уязвимостей.
Зарубежные сертификаты с российским паспортом сдавать можно, главные сложности с оплатой и доступом к площадкам. Некоторые компании разрешают оплатить самому и компенсируют расходы. Для старта подойдут OSCP и сертификация Hack The Box, для веба недорогой сертификат PortSwigger Academy. Многие компании в регионах до сих пор смотрят на диплом, иногда он весит больше сертификата.
Ещё эфиры по теме
 Тема:ПентестКарьера639 участниковХод мысли на собеседовании важнее готового ответа. Два технических интервью целиком: junior по вебу, middle по инфраструктуре. Где проходит граница между уровнями?
 Тема:ПентестКарьера199 участниковЗнать инструмент, но не понимать, как работает уязвимость. Типичная ошибка новичка. Зачем компаниям пентест, что получает заказчик и чего ждут от джуна. В финале задача в лаборатории.
 Тема:ПентестКарьера77 участниковМобильных безопасников годами не могут найти. А ошибки в приложениях типовые. Как проверить приложение по шагам и чем Android отличается от iOS.