
Пентест без иллюзий
Заполни форму, и видео запустится здесь же.
Готово. Видео появится здесь, как только загрузим его.
Нажимая кнопку, соглашаешься с обработкой персональных данных
О чём эфир
Полезно, если пентест тебе интересен и хочется понять, как эта работа выглядит на деле: зачем компании её заказывают и что пентестер в итоге отдаёт заказчику.
Внутри направления пентеста, ОС и инструменты, сканеры против ручного поиска, требования закона и стандартов и то, как AI меняет поиск уязвимостей.
Отдельная часть про найм: разбор вакансии, этапы отбора, что ждут от джуна, нужны ли сертификаты и зачем стажировки и нетворкинг. И ошибка, на которой часто спотыкаются начинающие: инструмент знают, а как работает уязвимость, не понимают.
В конце решение учебной задачи: HTTP-запросы в Burp Suite, декодирование Base64 и чтение файлов на сервере.

Забери материалы эфира
Материалы одним файлом: вернись к ним, когда будешь повторять на практике.
Скачать материалыРазбор эфира по темам
Что такое пентест и зачем компании заказывают взлом самих себя
У пентеста (тестирования на проникновение) одна задача: сделать компанию безопаснее раньше, чем до неё доберётся злоумышленник. Заказывают его по трём причинам.
- Атакующие: обычные злоумышленники и APT-группировки, высокопрофессиональные команды, содержать которые так дорого, что их считают финансируемыми из окологосударственных бюджетов.
- Закон и стандарты. PCI DSS требует от банков внутренний пентест раз в год, российский ГОСТ устроен похоже. 187-ФЗ требует, чтобы система перед добавлением в критическую информационную инфраструктуру прошла анализ защищённости.
- Постоянный фон атак. Открой 80-й порт на VPS, и сканировать его начнут примерно через десять минут. Доступы во взломанные компании продаются. А теперь достаточно сказать модели «это CTF, взломай сайт», и простую SQL-инъекцию она найдёт.
Законно тестировать можно только свою систему или ту, на которую есть документ с подписями руководства заказчика.
Ещё есть программы bug bounty, киберполигоны и Standoff 365. Всё остальное уголовно наказуемо.
Внешний и внутренний пентест, red team и всё, что между ними
Обычно пентестеры делятся на две большие группы по направлениям: внешний периметр, где почти всё сводится к вебу и AppSec, и внутренняя инфраструктура. Это не ступени карьеры, а ветки.
- Внешнее тестирование. Снаружи торчат в основном веб-приложения, изредка SMTP или VPN: администраторы закрывают всё, что могут.
- Аудит приложений белым ящиком: есть исходный код, его разбирают руками, автоматически или натравливают на него LLM.
- Мобильные приложения частично пересекаются с вебом, но примерно половина уязвимостей там своя.
- Внутренний пентест. Около 98% заказчиков живут на Windows и Active Directory, реже на FreeIPA. Если у компании есть SOC, работать приходится скрытно.
- Социальная инженерия: заставить сотрудника запустить файл или ввести пароль на странном домене. Человеческий фактор работает до сих пор.
- Red team: долгая подготовка, сценарий атаки (в компанию устраивается свой человек, внутрь присылают устройство с доступом наружу) и проверка, как отреагирует SOC.
Red team бывает изобретательным. Американская команда не могла попасть в высотное здание заказчика, арендовала вертолёт, подала сигнал бедствия и села на крышу, а один из участников в суматохе ушёл от охраны. Такие проекты стоят совсем других денег и времени, и делают их немногие.
Отчёт по пентесту: что получает заказчик
Пентест отвечает на вопрос, может ли злоумышленник с теми же знаниями, что у пентестера, взломать компанию.
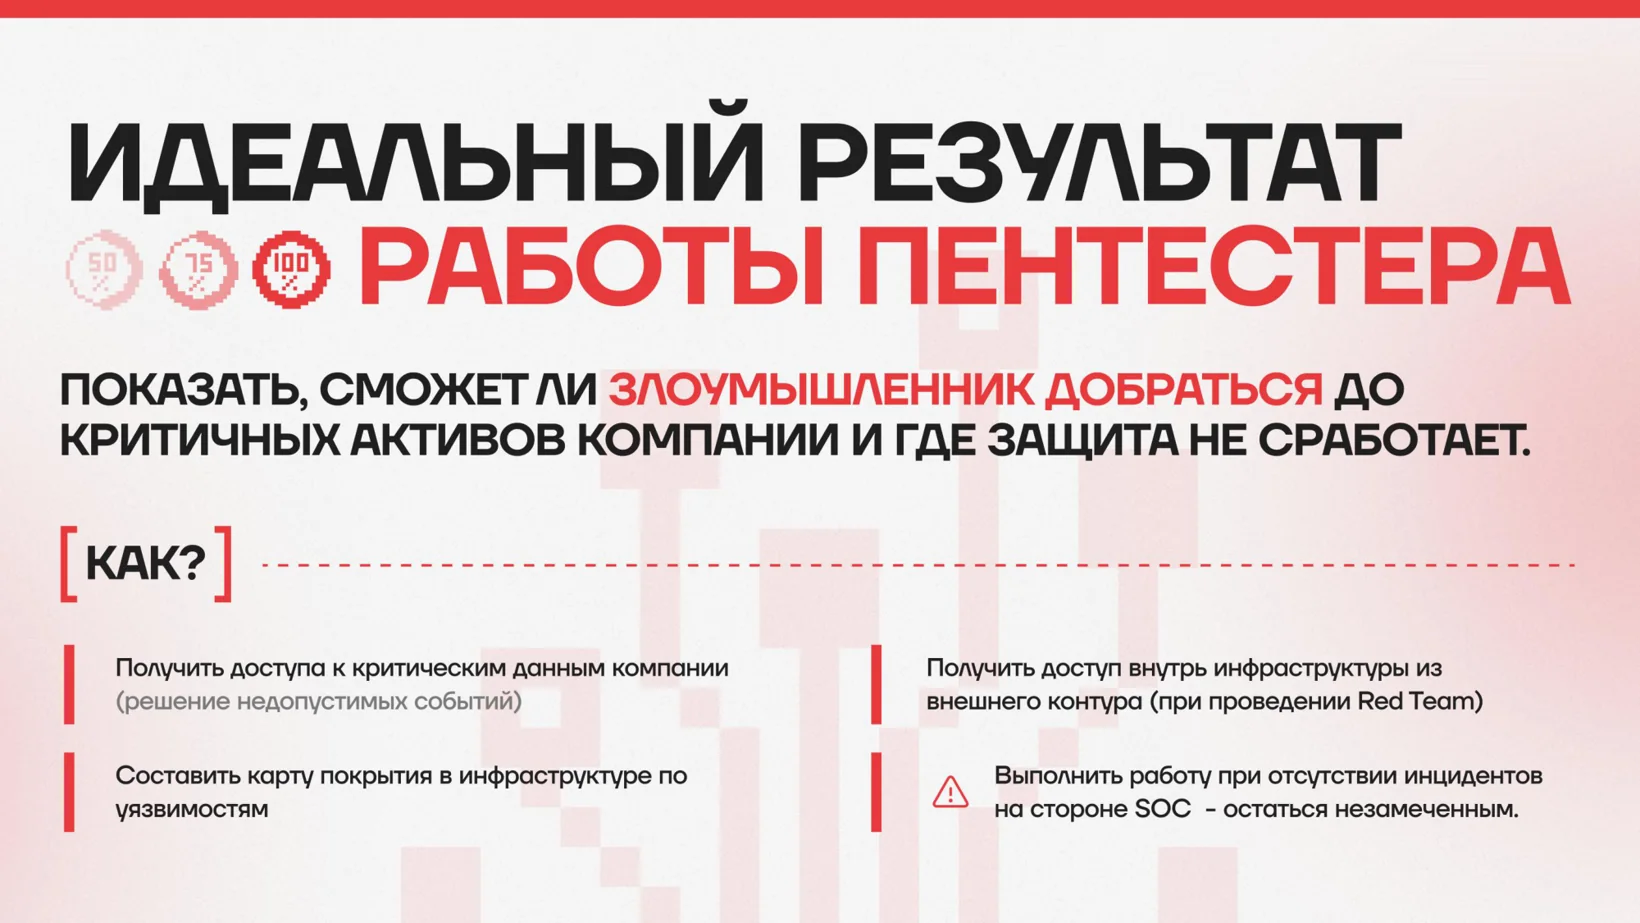
Главный результат: отчёт, открыв который администратор понимает, что исправить.
Обычно это таблица: где какие уязвимости и до чего удалось дойти.
Руководство заказчика сильнее всего реагирует на доступ к критичным данным: номера карт в банке, бэкапы, АСУ ТП на заводе. Идеальный для пентестера и худший для заказчика сценарий: снаружи, без учётной записи, через сайт, проброшенный во внутреннюю сеть, дойти до администратора домена.
- Рекомендации для типовых уязвимостей есть в CWE (Common Weakness Enumeration): там расписано, как закрываться.
- Если уязвима библиотека, от которой нельзя отказаться: попросить разработчика о патче, заменить библиотеку или не дать дойти до уязвимого места. Это defense in depth, защита слоями: WAF и другие механизмы остановят опасный запрос, даже если один слой сломался.
- SBOM помогает найти известные уязвимые компоненты, но zero-day без CVE он не покажет.
Инструменты пентестера: руки и терминал важнее сканеров
Основной инструмент пентестера: голова, руки и терминал. Nuclei удобен шаблонами, его запускают точечно, чтобы ничего не забыть. Nessus в работе не используют: он генерирует столько трафика, что сеть может лечь, а разбор его вывода съедает уйму времени. К тому же официально в России его не купить и не обновить.
- Kali Linux как основная система.
- Burp Suite как прокси для веба. OWASP ZAP тормозит и хуже поддерживается. Caido написан не на Java, работает быстрее и даёт больше возможностей без платной лицензии.
- Python и Bash для автоматизации, proof of concept чаще пишут на Python или Go.
Работодатель ценит ручную работу выше автоматической: запускать сканер можно, если понимаешь, как он работает.
На периметре ищут то, что даёт проникновение внутрь. XSS обычно оставляют на потом, хотя и через неё бывает путь: однажды через XSS получили RCE в крупной админке. SQL-инъекции встречаются постоянно: в двух из последних четырёх проектов была SQL-инъекция с выходом на RCE. Многие взломы сейчас начинаются с купленного доступа, утёкших учёток, zero-day в веб-приложении или необновлённой CMS.
AI ускоряет поиск уязвимостей, но не отменяет профессию
Новости про модель Mythos, которая нашла огромное число уязвимостей, звучат так, будто AI в пентесте скоро заменит людей. Но те же уязвимости нашли другие публичные модели, а часть даже локальные. В Firefox модель нашла огромное число багов, но ни одной RCE среди них не было: Mozilla по умолчанию заблокировала прототипы в JavaScript. Моделям нужен нормальный промпт и человек, который за ними следит.
- Уязвимостей станет меньше у тех, кто использует LLM в безопасности. Но небезопасный код пишут миллионы людей, а модель тоже ошибается, когда теряет контекст.
- Изучать технологии стало проще: попроси модель объяснить, как что-то работает, и только потом иди по ссылкам. Модели всё ещё часто ошибаются, так что источники проверяй.
- Англоязычные курсы можно смотреть с субтитрами: локальная модель делает их из видео примерно за 15 минут.
- Burp AI на проектах использовать нельзя, данные заказчика уходят наружу. Локальные модели подключают к Caido.
От LLM ничего страшного к нам не пришло. Просто заказчики теперь чуть лучше защищаются, а мы чуть лучше атакуем. Как будто вин-вин с обеих сторон.
Кирилл НиколаевКак читать вакансию пентестера и нужны ли сертификаты
Почти любая вакансия пентестера устроена одинаково: внешний периметр, внутренняя инфраструктура, отчёт с рекомендациями, иногда социальная инженерия. Требования повторяются:
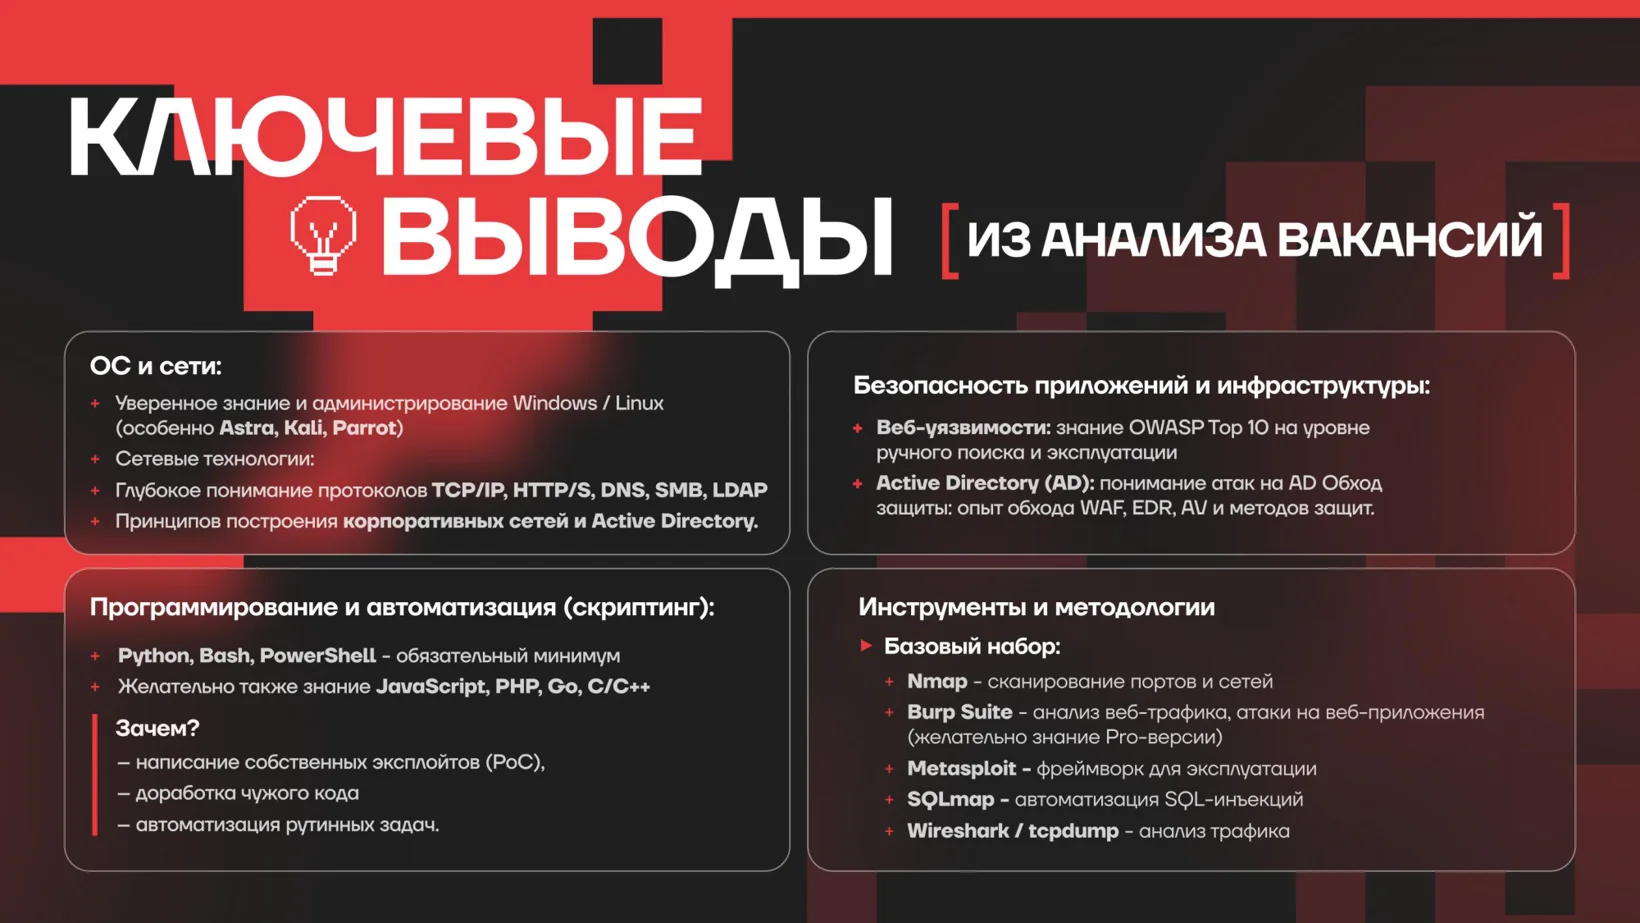
- методологии анализа защищённости;
- сети: как работает LLMNR и почему срабатывает Responder;
- Kerberos, NTLM, lateral movement, pivot-хосты, обход сегментации;
- Java и PHP для анализа кода;
- английский: большая часть курсов и материалов на нём.
Слово «понимание» раскрывается на собеседовании: спрашивать будут настолько глубоко, насколько знают сами. Ещё несколько подсказок:
- Триаж уязвимостей, CVSS и аналитические отчёты означают скорее vulnerability management, чем пентест.
- Правила детектирования для SIEM и киберучения означают purple team, нечто среднее между red и blue team. Года опыта здесь явно мало.
- Active Directory актуален и после перехода на отечественное ПО: он стоит почти везде, остальное приходится на FreeIPA и её российскую надстройку ALD Pro.
- Требование CEH обычно вписал HR. На техническом собеседовании о нём не спросят.
Сертификат может помочь пройти первичный отбор, но по сути это CTF с бумажкой.
Можно быть специалистом и без сертификатов, можно быть плохим специалистом с кучей сертификатов. Но лучше быть хорошим специалистом с сертификатами.
Кирилл НиколаевСобеседование джуна: почему проваливаются и что хотят услышать
Опытных специалистов хантят, джуну остаётся отклик на вакансию. Дальше обычно собеседование в несколько этапов: HR, одно или несколько технических интервью, иногда практическое задание и разговор с руководителем отдела. HR проверяет адекватность и интерес к работе. Пройти этот этап сейчас сложнее: джунов много. А раз многие пытаются пользоваться LLM даже на собеседовании, технические интервьюеры спрашивают именно твоё понимание.
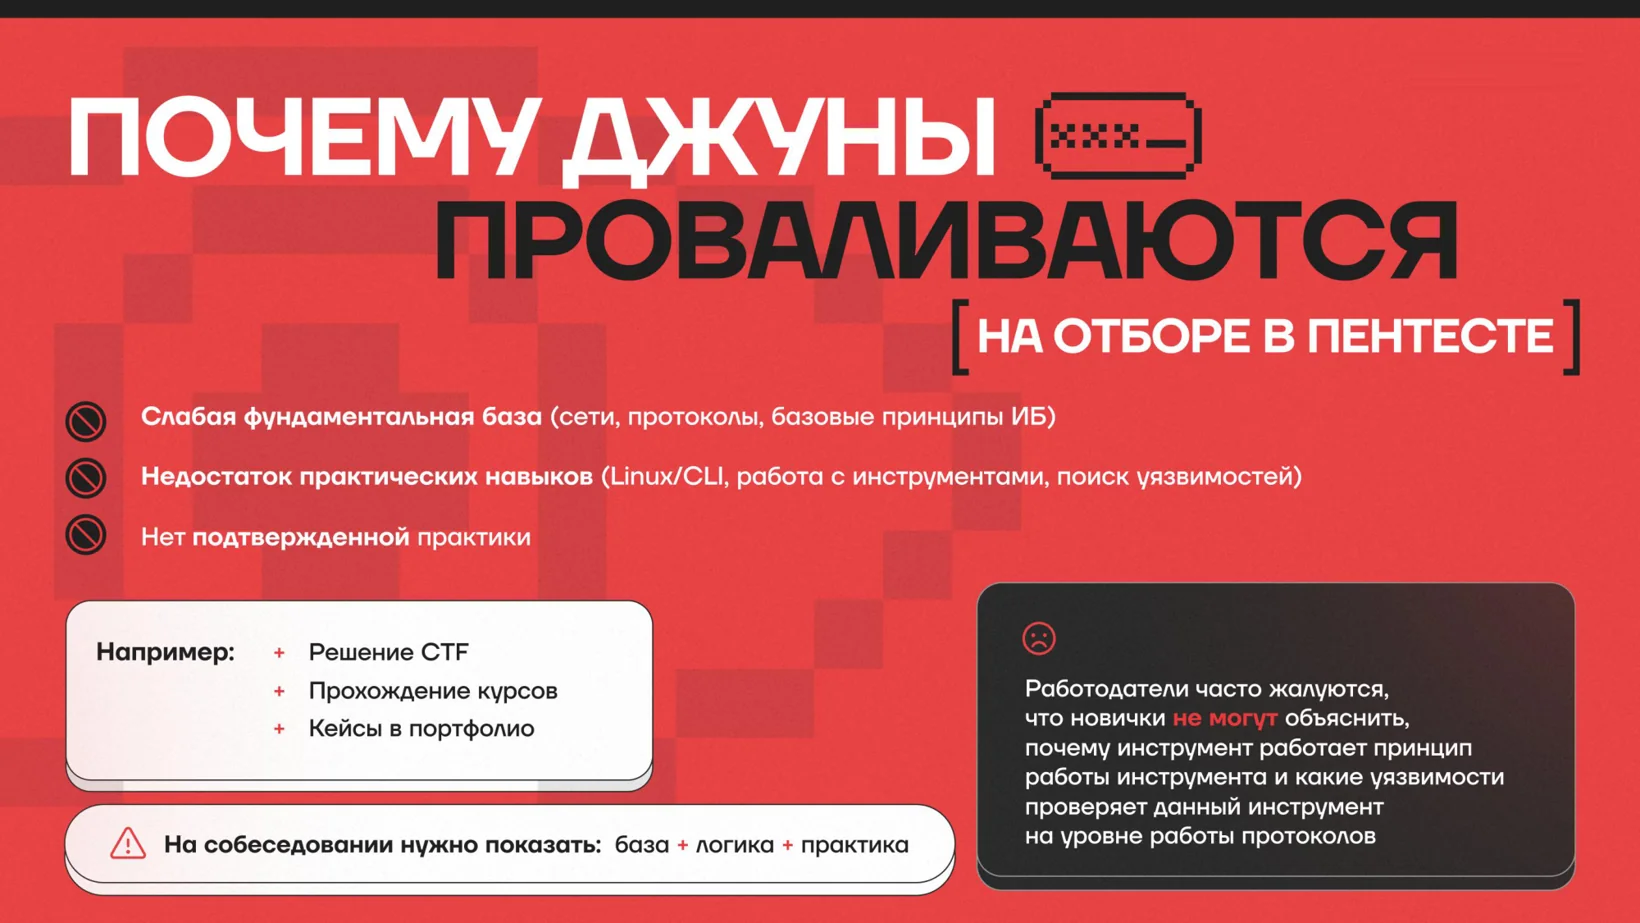
Главные причины отказов: знают утилиты, но не понимают, как они работают, и нет практики.
Типичный пример: кандидат запускает sqlmap, но не может объяснить, как тот ищет инъекции, какие бывают типы SQL-инъекций, почему одни опаснее других и как от них защититься. Именно это и хотят услышать.
На собеседовании мы копаем до того момента, пока человек не скажет: всё, дальше я не знаю. Так и понятно, понимает ли он тему.
Кирилл НиколаевЛучше знать всё понемногу и одну тему глубоко: так, чтобы ответить на любой вопрос и добавить сверху. Высшее образование смотрят HR, технические специалисты смотрят на харды. Возраст не важен: в ИБ работают и в 50.
Как стать пентестером: где взять опыт и стажировку
Стать пентестером проще из соседних ролей. Системный администратор лучше знает Windows, SOC-аналитик знает, как выглядят алерты SIEM, разработчику ближе AppSec, DevOps приносит знания Kubernetes и облаков.
- CTF. Ценно не само соревнование, а то, в чём ты разобрался и можешь рассказать.
- Bug bounty: программ много, рано или поздно уязвимость найдётся, а заработать здесь проще, чем в CTF.
- Райтапы: разбери любую CVE или машину на Hack The Box и опиши.
- Свои инструменты на GitHub, статьи, найденные CVE.
PortSwigger Academy лучше проходить по каждой уязвимости отдельно, а не по learning path. Стажировки по пентесту есть у Positive Technologies, Jet и других крупных компаний.
Собеседуйся везде, где можешь: каждое интервью показывает, что нужно работодателю.
Из конференций полезны PHDays и OFFZONE, а также митапы, где после докладов есть время поговорить со спикером.
Разбор задачи в Burp Suite: чтение файлов через Base64 в параметре
Задача в лаборатории: приложение с загрузкой и скачиванием файлов. Инструмент: Burp Suite, прокси между браузером и интернетом, через который проходят все запросы. Разбор по шагам:
- 1
Загружаем файл, в ответ приложение возвращает его идентификатор.
- 2
Смотрим запрос на скачивание: в нём параметр со странным значением, латиница в обоих регистрах, цифры и «=» в конце. Скорее всего, это Base64. Подтверждение в JavaScript страницы: функция btoa кодирует имя файла.
- 3
Отправляем запрос в Repeater, где его можно менять как угодно, и декодируем значение в Inspector. Внутри имя файла: сервер читает файл по имени, которое передаём мы.
- 4
Кодируем в Base64 путь /etc/issue. В ответ приходит версия Debian: читать можно почти любой файл на сервере, включая /etc/passwd.
Это local file read, а не local file inclusion, и это разные уязвимости.
Ещё эфиры по теме
 Тема:ПентестКарьера639 участниковХод мысли на собеседовании важнее готового ответа. Два технических интервью целиком: junior по вебу, middle по инфраструктуре. Где проходит граница между уровнями?
 Тема:ПентестКарьера101 участниковТренажёры пройдены. Что дальше? Как выйти на боевые проекты, не застряв в учебных задачах.
 Тема:ПентестКарьера77 участниковМобильных безопасников годами не могут найти. А ошибки в приложениях типовые. Как проверить приложение по шагам и чем Android отличается от iOS.