
Карта компетенций ИБшника: как собрать свой трек обучения
Заполни форму, и видео запустится здесь же.
Готово. Видео появится здесь, как только загрузим его.
Нажимая кнопку, соглашаешься с обработкой персональных данных
О чём эфир
Подойдёт, если ещё не выбрал направление в кибербезопасности. Поймёшь, чем отличаются защита, атака и безопасная разработка и что нужно уметь в каждой из них.
Дальше карта курсов под разные цели, разница синхронного и асинхронного форматов и из чего состоит программа пентестера.
Посмотришь практическую платформу изнутри: карту компетенций участника, задачи разной сложности и полигон. Под конец о том, сколько времени выделять на учёбу и где тренироваться, и как работает SQL-инъекция в форме входа.

Забери материалы эфира
Материалы одним файлом: вернись к ним, когда будешь повторять на практике.
Скачать материалыРазбор эфира по темам
Направления кибербезопасности: защита, атака или разработка
Если упростить, в кибербезопасности (информационной безопасности, ИБ) три крупных направления: защита, атака и безопасная разработка.
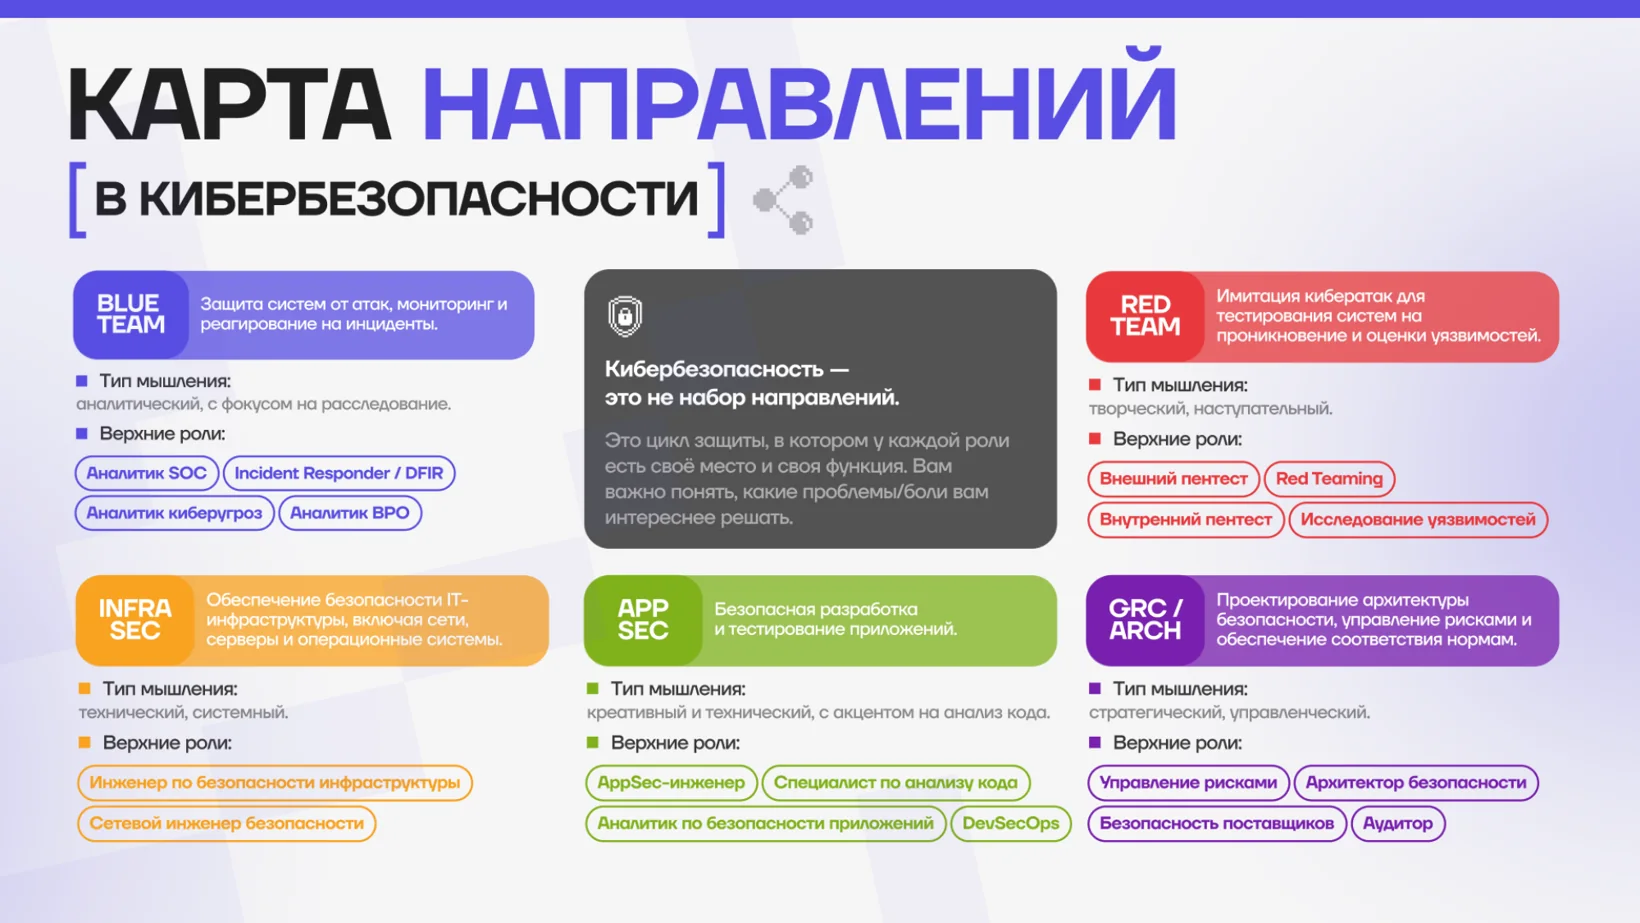
Правильного или неправильного выбора направления нет: всё решает то, что тебе интереснее.
- Защита (SOC, Blue Team)Анализ логов, реагирование, разбор инцидентов, иногда работа в режиме дежурного врача. Защитник отвечает за свой периметр и охраняет его, ему не нужно постоянно что-то разведывать и исследовать.
- Атака (Red Team, пентест)Разведка, OSINT, поиск уязвимостей и атаки. Речь о легальной работе: компания заказывает пентест, чтобы потом защититься от таких же атак.
- Безопасная разработка (AppSec)Проверка кода, работа с разработчиками, правильная архитектура приложения.
Рядом есть ещё две ветки. Инженер по безопасности инфраструктуры защищает IT-инфраструктуру и стоит на стороне Blue Team, но работает скорее как администратор, чем как расследователь. Архитектура безопасности и управление рисками это стратегическое направление. Туда обычно приходят люди с опытом, которые были специалистами и старшими специалистами в своей организации и решили уйти в управление.
С чего начать в информационной безопасности, если базы нет
Перед стартом стоит честно ответить себе на два вопроса. Чего ты хочешь: войти в ИБ с нуля, сменить направление или добрать новое к тому, что уже знаешь? И какую роль хочешь получить на выходе?
Если знаний нет, начинать лучше с фундамента: без него в пентесте или в Blue Team придётся тормозить уже на первых темах, чтобы усвоить основы.
Есть люди, которые идут в пентест сразу, и у них получается, но это требует много времени и упорства.
В безопасную разработку с нуля не зайти: нужны языки программирования, а задача в том, чтобы научиться делать свои продукты безопасными. Реверс-инжиниринг и threat intelligence тоже требуют базы и опыта. Если база уже есть, проходить всё заново не обязательно. Можно закрывать отдельные темы, где чувствуешь себя неуверенно, например повышение привилегий в Linux, атаки на локальные сети или Active Directory.
Этапы пентеста: как выглядит атака на компанию
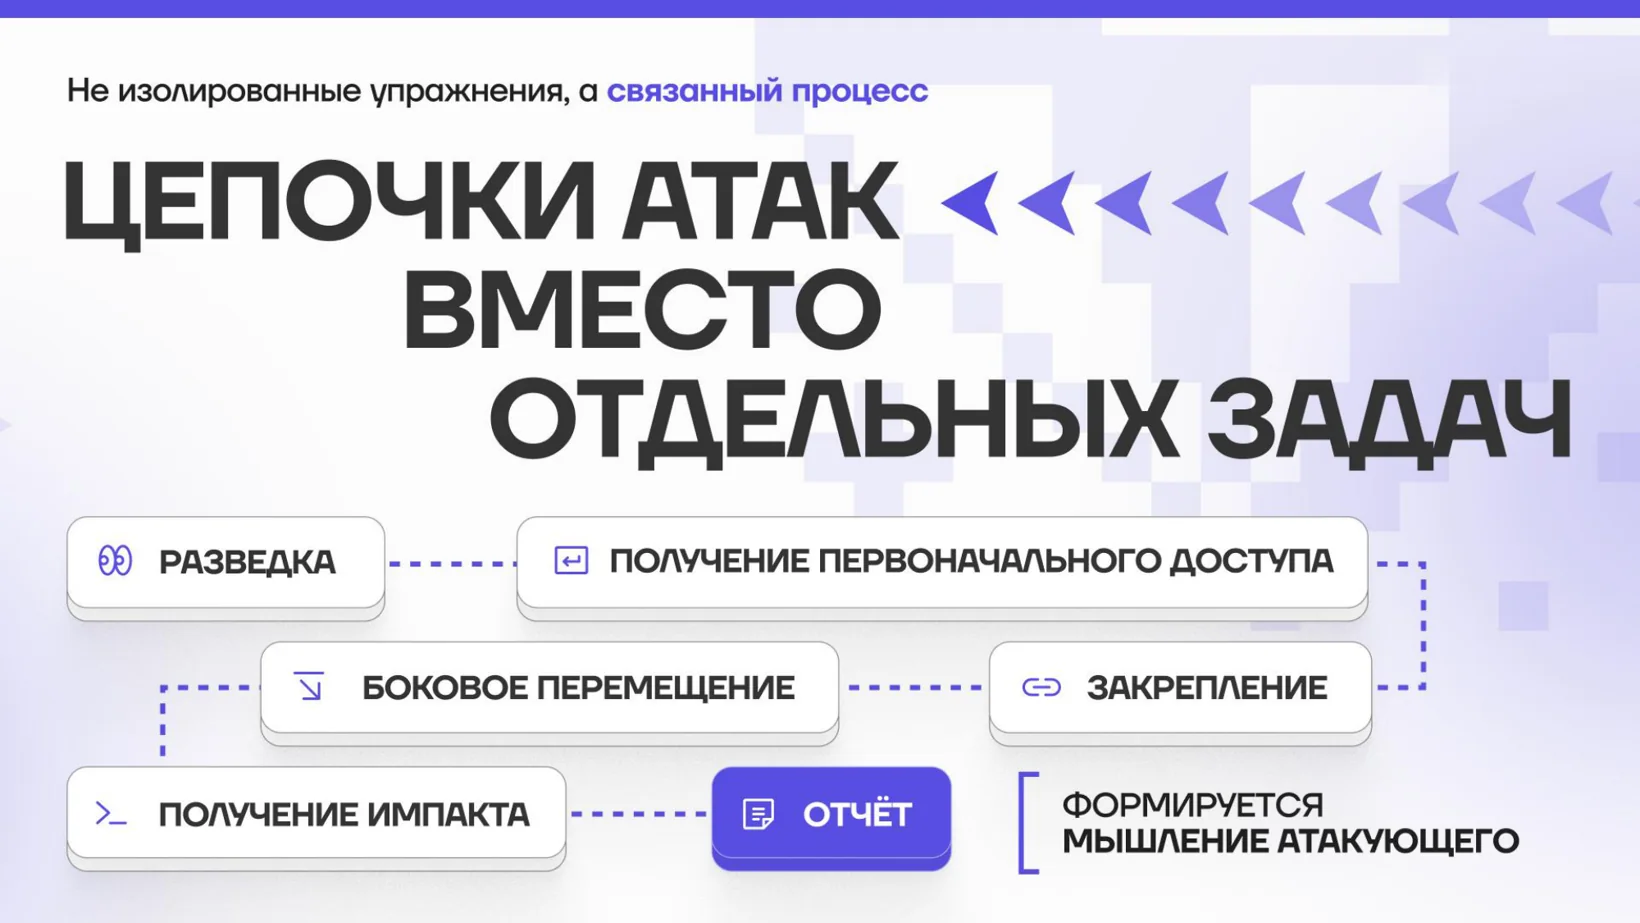
Пентест (тестирование на проникновение) идёт по цепочке, и каждый этап плавно перетекает в следующий.
- 1
Разведка. Ищем точки входа: что-то находим сами сканированием, что-то в утечках информации, где-то помогают стилеры, где-то обнаруживаются незащищённые ресурсы.
- 2
Первоначальный доступ. Эксплуатируем уязвимости и попадаем из внешней сети во внутреннюю.
- 3
Повышение привилегий и закрепление. Если сервер захвачен без административного доступа, его нужно получить. Закрепиться важно: защитники могут заметить атаку и вычистить точки входа, и тогда атакующий проиграл.
- 4
Боковое перемещение. Внутри сети часто развёрнут домен Active Directory. По нему нужно продвигаться, применять техники вроде Kerberoasting, пробрасывать сетевой трафик.
- 5
Результат. Обычно это контроль над доменом, то есть по сути над всей инфраструктурой.
Финал работы это отчёт. Заказчику нужно объяснить, где удалось пробиться, какие действия должны были отразиться в логах, почему его безопасники не отреагировали, каких защитных решений не хватает, и дать рекомендации. Отдельная тема это договор: в нём определяется, что тестировщику разрешено делать.
Мышление атакующего и карта компетенций
Задача пентестера в работе часто звучит просто: вот сайт компании, найди что-нибудь. Чтобы понимать, куда копать и где искать конфиденциальное или плохо закрытое, в голове уже должен быть набор техник.
Мышление атакующего не врождённый навык, оно складывается из опыта.
Удобная схема тренировки: техника, задача, полигон.
- Каждая техника это отдельный навык, и на каждую нужна хотя бы одна задача на закрепление.
- Задачи идут по сложности: базовые, средние, сложные. Для начального уровня достаточно решить все базовые. Обычно аппетит приходит во время еды: начав с базовых неуверенно, люди переходят к средним и сложным, и бояться их не стоит.
- Полигон имитирует инфраструктуру компании: веб-атаки, сетевые атаки, повышение привилегий в Windows и Linux, захват домена. Подсказок нет, как в работе, когда компания просто ждёт результат. Полигон нужен не ради сертификата, а чтобы самому понять: я готов к такой задаче.
У защитников практика выглядит иначе: дают инцидент и вопросы, на которые нужно ответить.
Карта компетенций помогает видеть себя со стороны: какие темы пройдены, какие задачи решены, где получилось, а где нет. Такой профиль потом можно показать работодателю как схематичное портфолио.
Советы практиков ценны тем, что они пришли к ним через собственные ошибки: с какими параметрами запускать инструмент и где он подведёт. Инструмент делает своё дело, но не так, чтобы просто нажать Enter.
OSINT для начинающих: разведка на простом примере
Самая лёгкая задача на OSINT (разведку по открытым источникам) выглядит так. Есть сайт-визитка компании, которая обещает защищать данные клиентов, но сама защищена плохо. Нужно найти флаг.
На сайте телефон, email и вкладка «тайный мессенджер, сотрудникам не входить». В жизни такого не будет, задача упрощена. В переписке намёк, что что-то лежит на GitHub. Значит, нужно найти GitHub организации, а из зацепок есть только почта.
Поиск по самому адресу ничего не даёт: он встречается только на этом сайте. Но люди склонны использовать одно и то же имя пользователя на разных ресурсах. Поиск по нему выводит на профиль фрилансера, а через него на репозиторий организации, где и лежит флаг. Навык, который закрепляет задача, это поиск информации в интернете.
Задачи посложнее устроены иначе. Ты получаешь конфиг OpenVPN, оказываешься внутри учебной сети, сканируешь ресурсы и ищешь флаги. Такая практика близка к багбаунти.
В жизни часто бывают кейсы ничуть не лучше учебных. База вывешена наружу на каком-то IP и порту без аутентификации, и люди даже не задумались над этим. Это и есть флаг, только не учебный.
Азамат КулаковSQL-инъекция: как обойти аутентификацию в форме входа
Классическая задача для новичка в веб-пентесте: обойти аутентификацию веб-приложения через SQL-инъекцию. Перебирать логин и пароль бесполезно, они неизвестны. Нужно понять логику проверки.
Пользователь вводит логин и пароль, сервер сверяет их с базой данных. На деле там хранится хеш пароля, но для схемы это неважно. Если пара совпала, проверка возвращает истину, и сервер выдаёт токен или сессионную куку.
Атака в простейшем виде строится так:
- 1
В поле логина отправляется кавычка. Она закрывает строку в запросе, и сервер видит пустой логин.
- 2
Следом добавляется OR 1=1. Это условие всегда истинно, поэтому истинна и вся проверка.
- 3
Затем ставится комментарий SQL из двух дефисов. Он отключает часть запроса с проверкой пароля.
В итоге сервер видит условие «логин пустой или 1 равно 1», то есть всегда правду. Пароль можно ввести любой или не вводить вовсе: аутентификация обойдена.
Для таких задач не нужно глубоко знать базы данных. Нормальные формы, первичные ключи и администрирование здесь ни при чём, достаточно синтаксиса SQL и основных команд вроде SELECT и INSERT. С языками программирования то же: знать хотя бы синтаксис полезно всегда. У хорошего пентестера широкий кругозор: он может написать скрипт на Ruby и под каждую задачу берёт свой язык.
Резюме начинающего пентестера: кейсы вместо инструментов
Фразы «умею применять такие-то инструменты» или «умею работать в такой-то среде» ничего не говорят о кандидате. В резюме пентестера лучше описывать конкретные кейсы. Например:
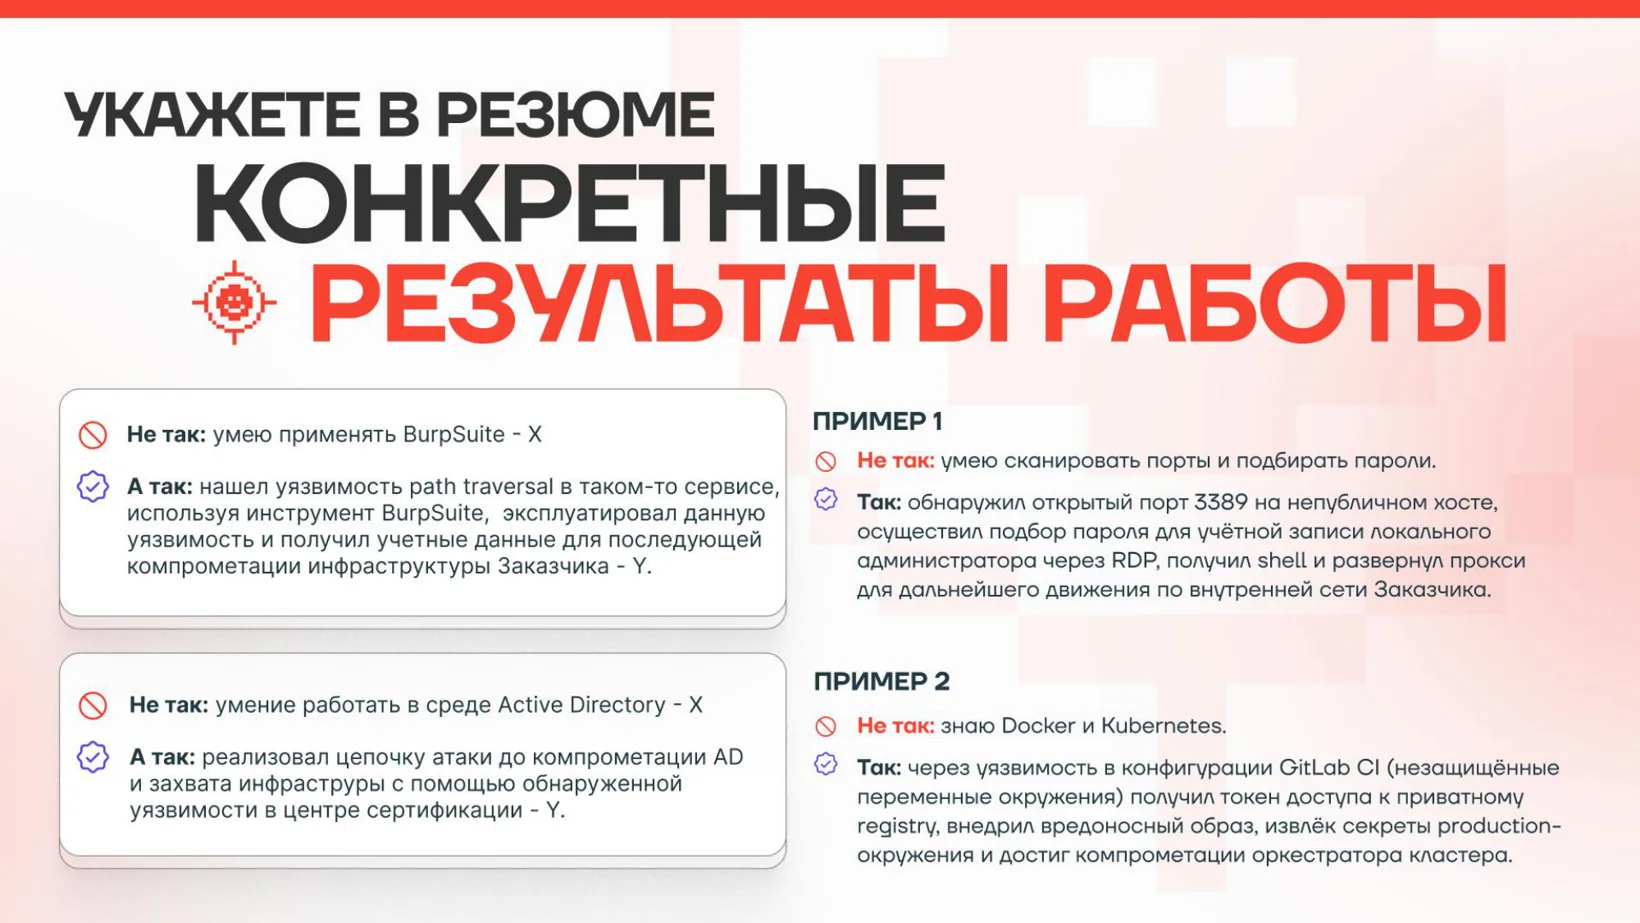
Из таких строк сразу видно, что человек понимает, что такое уязвимость и как её эксплуатировать, умеет пользоваться инструментами, получил результат и закрепил его отчётом. Это оценит не первичный HR, а руководитель или тимлид. Он увидит: опыта у кандидата мало, но что от него требуется, он уже понимает.
AI в пентесте — помощник, а не кнопка
Идти в ногу со временем и пробовать AI (нейросети) в пентесте нужно, но волшебной кнопки нет. Сценарий «вот домен, взломай всё» работает плохо. AI полезен, когда ты сам понимаешь, чего хочешь: он быстро решает рутинные задачи и снимает их с пентестера, может выступать оркестратором.
AI это инструмент для тех, кто уже занимается пентестом, а не для новичков.
Искусственный интеллект помогает нашей деятельности, отрицать это нельзя. Но без базы туда окунаться не стоит: не понимая контекста, можно натворить очень много плохих дел.
Азамат КулаковКак готовиться к обучению кибербезопасности и где практиковаться
Короткий чек-лист готовности к старту обучения:
- Мотивация учиться без внешнего контроля. Пар, зачётов и преподавателей, которые проверяют, нет: есть цель, и ты к ней идёшь.
- Хороший компьютер, хотя бы 8 ГБ оперативной памяти: придётся разворачивать виртуальные машины.
- Время: не меньше 10 часов в неделю, и это минимум.
- Английский на уровне чтения технической литературы. Большая часть документации на английском, а поиск на русском находит не всё.
Учиться можно в группе или в своём темпе. Группа даёт еженедельные семинары, обсуждения и сообщество, а с ними и софт-скиллы. Но она требует много времени и держит в ритме: если застрял на третьей теме, на семинаре по повышению привилегий в Linux делать нечего. Свой темп подходит, когда времени мало: дедлайнов нет, график свободный.
Семинар с экспертом работает, только если прийти подготовленным. Сначала сам разбираешь материал, решаешь задачи, отмечаешь, что не получилось, и уже это обсуждаешь. Хорошие менторы не выдают флаг, а направляют к решению, чтобы ты додумал сам.
Лучшее обучение это самообучение и закрепление на практике.
Для старта подойдут TryHackMe и машины на Hack The Box. Они полезны не только будущим пентестерам, но и защитникам: защитник должен понимать, что атакующий может сделать с его инфраструктурой. Чтобы увидеть направления шире, посмотри дорожную карту от Positive Technologies. И держи себя в тренде: читай Telegram-каналы, где выкладывают эксплойты, статьи по ИБ и мониторинг угроз, пробуй новые инструменты сам.
ИБ это сфера, где постоянно что-то меняется: нельзя чему-то научиться и расслабиться. Профессия должна в первую очередь нравиться, а денежный фактор вторичен, хотя зарплаты здесь одни из самых высоких.
Азамат КулаковЕщё эфиры по теме
 Тема:Карьера451 участниковВакансий нет, говорят соискатели. Сильных людей нет, говорят работодатели. Так где вход для джуна?
 Тема:Карьера398 участниковЗаменит ли AI и нужен ли вуз? А рынок ИБ растёт примерно на 18% в год.
 Тема:КарьераAI и агенты513 участниковАтака с AI стоит копейки, защита не успевает. Что теперь ценится: любознательность, а не набор выученных инструментов.