Карьера в информационной безопасности в эпоху ИИ: роли, зарплаты и навыки
Как расти в информационной безопасности, когда в профессию пришёл ИИ: четыре роли вместо лестницы должностей, кого ищут вендор, интегратор, заказчик и бутик, зарплаты и работа с агентами.
Заполни форму, и видео запустится здесь же.
Готово. Видео появится здесь, как только загрузим его.
Нажимая кнопку, соглашаешься с обработкой персональных данных
О чём эфир
Расти в ИБ можно не только в руководители. Поймёшь, какая из четырёх ролей твоя: эксперт, управленец, бизнес-роль или архитектор, и почему хорошо зарабатывать можно в каждой из них.
Узнаешь, кого сейчас ищут вендор, интегратор, заказчик и бутик, чем отличается работа в каждом и куда идти за первой работой. Плюс вилки зарплат по рынку: от джуна до сильного эксперта.
Главное про ИИ: почему на собеседовании всё чаще просят показать, как ты работаешь с агентами, и почему защита, рассчитанная на запас времени между выходом уязвимости и атакой, больше не успевает.
В конце о том, что делать инженеру сейчас: заранее готовить меры защиты, собирать данные о своей инфраструктуре и учить агентов её контексту.
Разбор эфира по темам
Должность не равна карьере: четыре роли вместо лестницы
Классический путь в компании выглядит как лестница: стажёр, инженер третьей категории, второй, первой, потом руководитель. Но должность не отвечает на главный вопрос: куда хочет расти сам человек. Поэтому полезнее думать не о ступенях, а о ролях, которые нужны бизнесу и при этом подходят человеку.
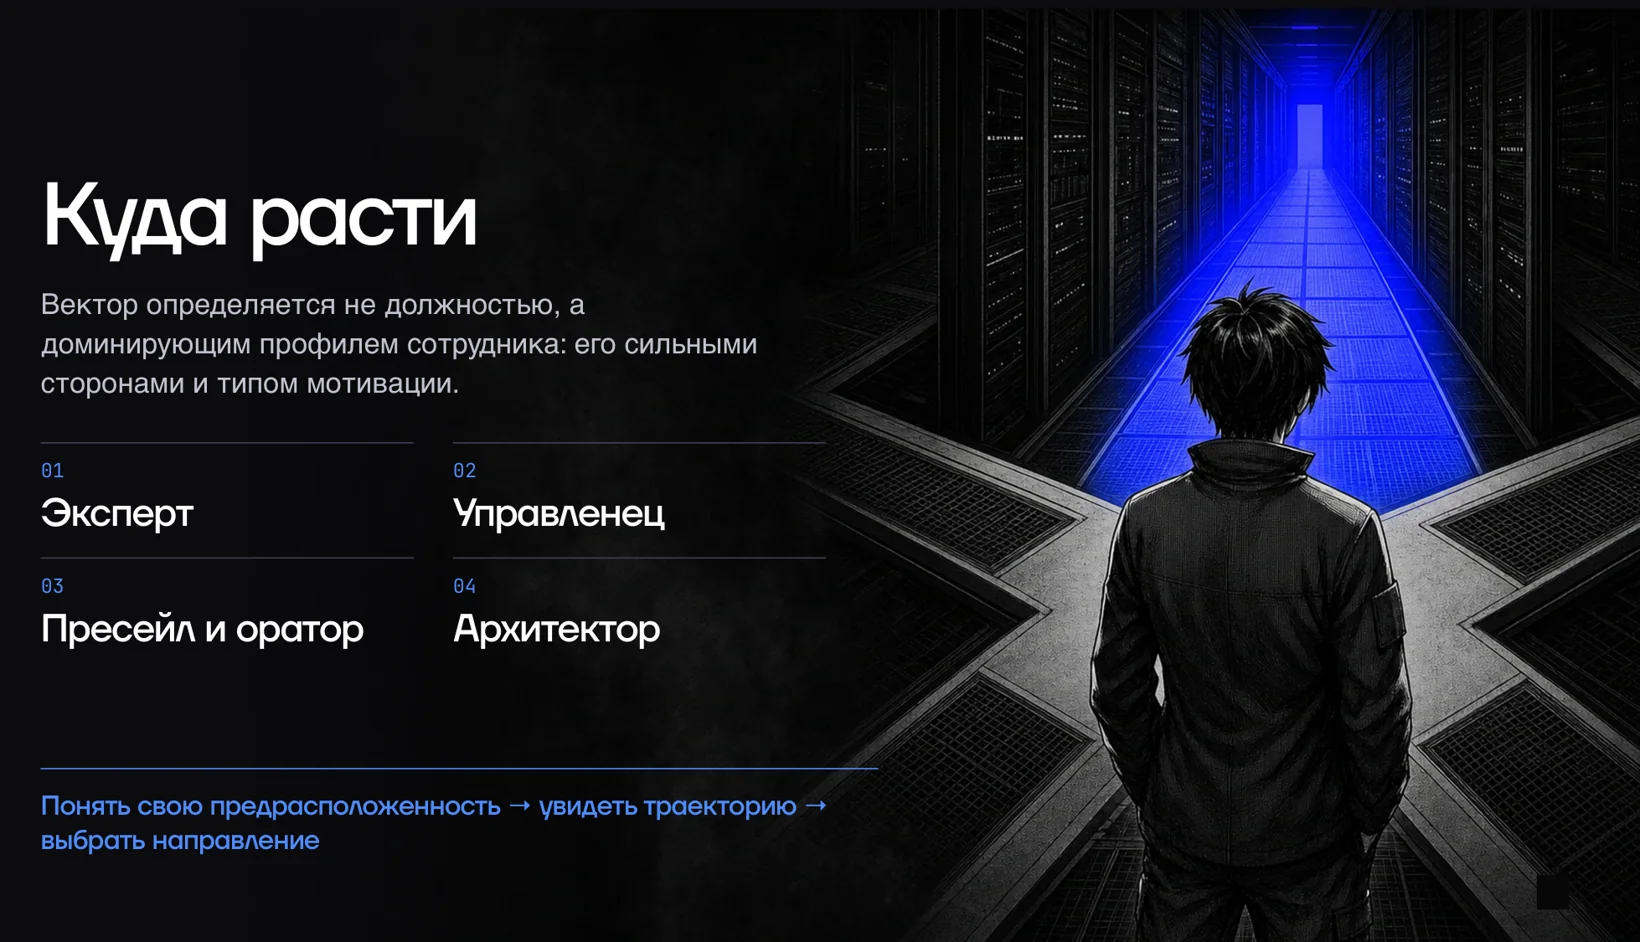
Ролей четыре:
- Эксперт любит закапываться в одну тему, продукт или область. Например, лучше всех разбирает и ломает веб-приложения и не хочет думать об управлении людьми.
- Бизнес-роль видит возможности, говорит с рынком на языке ценности, выступает, строит сообщество.
- Архитектор собирает чужую экспертизу как кубики и превращает её в работающее решение под бизнес-задачу.
- Управленец намеренно перестаёт быть лучшим экспертом и организует остальных так, чтобы они стали командой.
Не надо идти в это страшное заблуждение, что мой рост связан с тем, что я начну управлять людьми. Если мне это не откликается, то зачем себя мучить?
Антон КузьминДеньги от роли не зависят. Бывает, что сильные эксперты получают на уровне CIO. А плохой руководитель часто как раз тот, кто остался экспертом: всё замыкает на себе, и команда сидит и ждёт, пока он согласует каждый шаг.
Как понять, какая роль твоя? Через метанавыки. Это не чистые hard skills и не чистые soft skills, а способности, которые растут вместе с человеком в любой роли. Они есть у всех, но в каждой роли одни выходят на первый план, а другие остаются в тени.
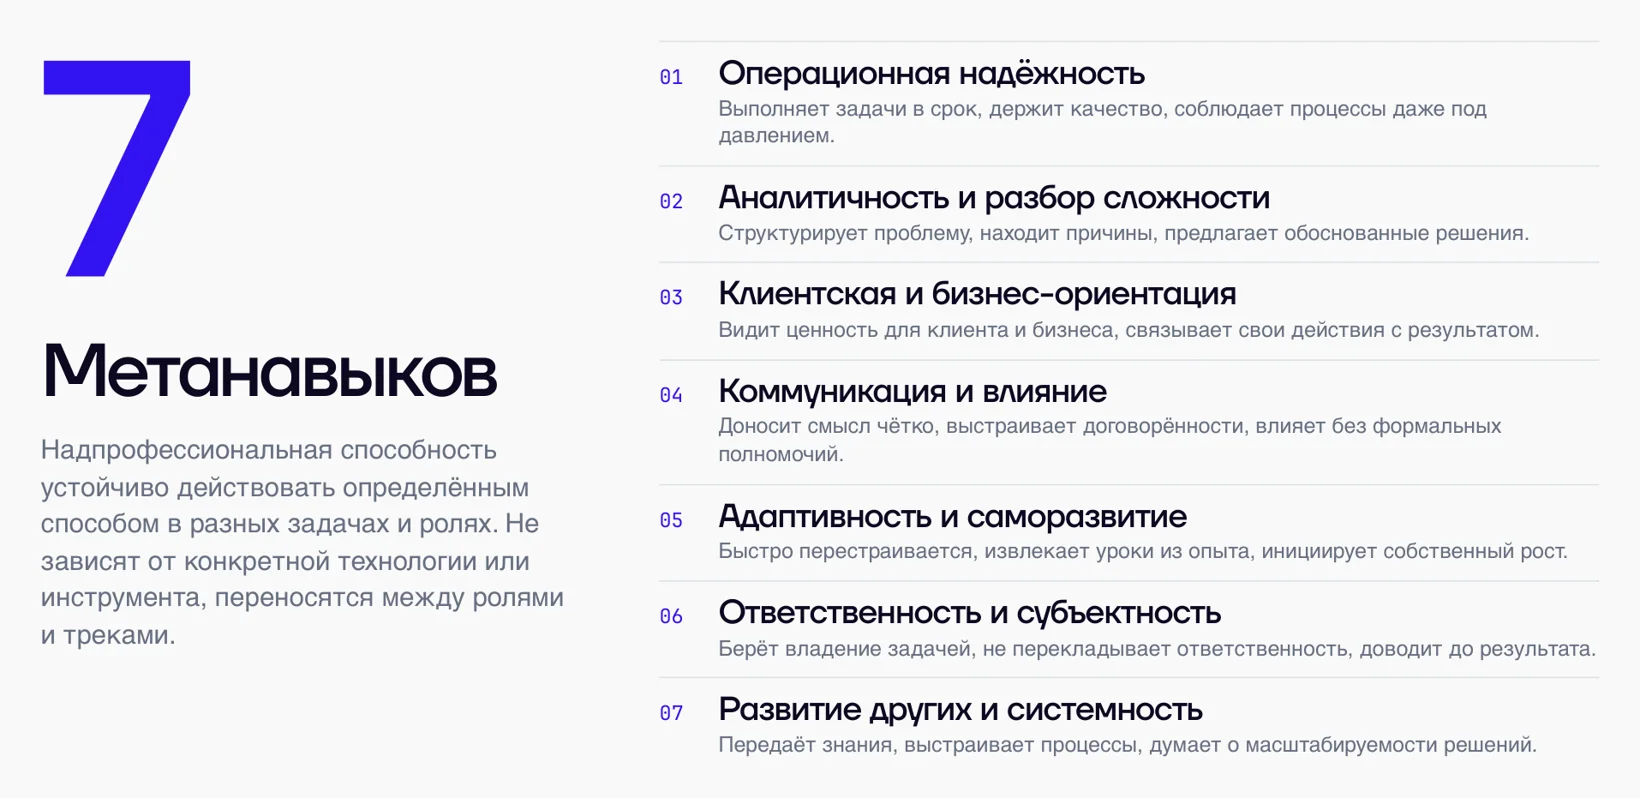
Стажёра видно сразу: один хочет сидеть в уголке и работать в консоли, другой тянется к людям и задачам на стыке. Дальше компания вкладывается в то, что у человека получается. Если сильны коммуникации, его зовут провести митап, рассказать команде о своём исследовании, сходить к заказчику. Заставлять эксперта качать то, что ему не откликается, бесполезно: научить можно чему угодно, но он упрётся и рано или поздно уйдёт. Hard skills меняются вместе со сферой работы, а метанавыки остаются с тобой.
Расти через то, что получается легко
Частая ловушка: считать лёгкое неважным. Пентестер годами сидит в Burp, решает задачи по вечерам и уверен, что настоящая работа это эксплойты, а говорить с людьми и собирать команду умеет любой. Если тебе легко даётся работа с людьми, это и есть твоё конкурентное преимущество. На стыке экспертизы и умения вовлекать других появляется сила, которой нет у узкого специалиста.
На самом деле построить сильную команду намного сложнее, чем наковырять PoC. Люди намного более сложный механизм.
Егор БогомоловПобеждать стоит тем, что ты умеешь. Сложное можно плавно наращивать, но не нужно отметать лёгкое только потому, что оно даётся без усилий.
Где работать: вендор, интегратор, заказчик или бутик
За последние полгода требования к инженерам заметно сдвинулись. Раньше ценился T-shaped специалист: глубина в одной области и понимание пары соседних. Сейчас нужен человек, который закрывает задачи шире и не замыкается в узкой нише.
Разберём четыре типа компаний по одним и тем же вопросам: кого ищут, что нужно уметь и как ИИ меняет работу.
Вендор: звёзды, которые понимают боль рынка
У вендора работают эксперты, руководители и бизнес-роль, которая умеет считывать рынок. Простые повторяемые операции вендоры стараются автоматизировать, поэтому младших позиций становится меньше. Но совсем они не исчезают: иначе неоткуда взяться новым людям, которые вырастут поэтапно.
Главное, что ищет вендор, это звёзды. Причём ценность звезды не в том, как быстро она пишет код, а в том, насколько она понимает потребности рынка. Раньше рынок хотел коробочные решения, теперь приходит с проблемой и ждёт готового ответа на неё. Нужны люди, которые долго работали с заказчиками и помогут строить продукт от боли, а не от класса решений.
ИИ меняет и разработку. Вайбкодинг сократил путь от идеи до прототипа до считанных дней. Но дальше начинается эксплуатация боевого продукта, где ошибаться нельзя.
Принять решение, правильно ли закрыта уязвимость в моём коде, всё равно должен человек.
Антон КузьминПоэтому от разработчика ждут понимания того, что сгенерировал ИИ, а процессы CI/CD и требования к безопасности кода перестраиваются. Ещё одно преимущество вендора: огромная база установок, где баги находятся каждый день, и экспертиза по угрозам, которая собирается со всех клиентов и возвращается в продукт в виде правил и индикаторов компрометации. Сложная задача на ближайшее время: научить продукт жить в конкретной инфраструктуре и учитывать её контекст.
Свежий взгляд сейчас особенно ценен внутри вендоров. Продукты становятся не инструментами вроде отвёртки, а платформами, которые сами принимают решения. Если у тебя есть своё видение, как ИИ должен поменять класс продукта, это сильное преимущество при входе к вендору.
Сколько платят в ИБ
Сейчас зарплаты у вендоров, интеграторов и заказчиков примерно выровнялись. Раньше люди массово переходили туда, где давали в два или три раза больше. Ориентиры без учёта разницы регионов:
- джуны: около 100 тысяч рублей, в сильных командах с жёстким отбором бывает и 120 тысяч сразу;
- средние позиции: от 100 до 300 тысяч рублей;
- сильные эксперты, которых знают на рынке: 400–600 тысяч рублей;
- единичные исключения: около миллиона, но это не системная история.
Хорошо зарабатывать можно в любой роли. Да, есть продавцы с огромными доходами, но их единицы, и за ними обычно 15 лет на рынке и имя, которое они долго себе делали.
Интегратор: кузница кадров и путь в архитекторы
Интегратор зарабатывает на экспертизе, и ему особенно нужны архитекторы. Они оценивают текущее и желаемое состояние инфраструктуры и чётко нарезают задачи экспертам. Интегратор хорошая кузница кадров: здесь ты набираешь насмотренность, видишь, как разные компании строят безопасность, и потом тебя с удовольствием забирают вендоры.
Как вырасти в архитектора? Это эксперты, которые намеренно отказались идти только вглубь и начали разбираться в соседних областях. Типичный путь: эксперт берёт проект как главный инженер, управляет другими специалистами, потом получает кросс-проекты за пределами своей специализации. Чем больше таких проектов, тем больше он понимает, как связать всё в работающую систему.
Совет тем, кто ищет первую работу: не стоит сразу рваться в крупного вендора. Начать можно с небольшого интегратора или небольшой компании, где проще получить первый опыт и увидеть рынок с разных сторон.
ИИ у интегратора в первую очередь решает задачу знаний. Опыт компании живёт в головах людей и уходит вместе с ними. Поэтому проектные знания и записки выгружают в общее хранилище, раскладывают в RAG-системы и дают следующим инженерам находить ответы за минуты, а не искать нужный блокнот. Второе направление: ассистенты для продаж, пресейла и инженеров, которые помогают быстро собрать решение под боль клиента.
Заказчик: нужна боевая единица, а не узкий эксперт
У заказчиков всегда был дефицит экспертизы: сильных людей переманивают вендоры и интеграторы. Ищут здесь почти все роли, кроме бизнесовой, а главное требование: уметь работать с тем, что уже установлено, и глубоко погружаться в свою инфраструктуру.
Узкий эксперт сейчас заказчику не нужен. Нужен человек, который автономно раскатит задачу и будет полноценно участвовать в реагировании, даже если в команде из пяти человек процессы ещё не выстроены. В вакансиях навыки работы с ИИ пока описаны скромно, но на собеседовании всё чаще звучит вопрос: как ты работаешь с агентами? Иногда просят прямо показать.
Причина практическая. Вышла новая уязвимость, и инженеру нужно быстро понять: работает ли она в нашей среде, можно ли её проэксплуатировать, касается ли она нас вообще. Раньше такие инженеры просто не успевали разбираться и бежали к подрядчику. Сейчас реагировать нужно постоянно и каждый день, и без агентов это невозможно.
Бутик: свобода и требовательность
Бутик это небольшая компания с узкой специализацией: по отрасли, региону или области экспертизы. Кто-то проводит анализ защищённости, кто-то занимается документационной безопасностью, кто-то строит SOC на open source. Здесь больше свободы и меньше бюрократии, а ответственность та же.
Для первой работы бутик тоже понятный путь, но смотреть на тебя будут требовательно и ждать какую-то свою экспертизу. База обязательна: операционные системы, код, сети. Сверху нужна открытость к новому: за последние полгода бутики ищут новые способы оказывать услуги, и ИИ здесь главный помощник.
Главный навык в работе с агентами не мультиагентность и не полная автономность. Один агент часто может сделать всё по очереди. Важнее уметь получать от него предсказуемый и стабильный результат: работать с его контекстом, не перегружать данными, ясно задавать, что он может, чего не может и чего не должен делать.
Время на защиту стало отрицательным
Раньше путь уязвимости был понятным: её находили, вендор выпускал патч, потом объявлял об уязвимости, и у защиты было время. Уязвимости нулевого дня встречались редко и стоили огромных денег. Сейчас картина другая.
Всплывает уязвимость, к вечеру появляется PoC, и говорится, что её уже два дня эксплуатируют. Счёт пошёл даже не на секунды.
Антон КузьминВремя до обнаружения стало отрицательным: атака началась раньше, чем мир узнал об уязвимости. Пока ИИ-атаки шумные, и классический SOC их видит по всплеску попыток брутфорса и эксплуатации на периметре. Но вопрос времени, когда атакующие научатся действовать незаметно. Вторая угроза уже внутри: пользователи запускают агентов с полным доступом, и при слабой ролевой модели такой агент может натворить что угодно.
Классические средства защиты строились на том, что время есть. SOC мог даже не блокировать злоумышленника, а наблюдать, как он медленно повышает привилегии и двигается по сети. Правила корреляции в SIEM обрастали таблицами исключений, потому что одно и то же событие нормально на одном компьютере и подозрительно на другом. Этот контекст жил в головах людей.
Что меняется:
- Закрыть все уязвимости невозможно, поэтому ИИ должен подсказать, что патчить в первую очередь: наиболее вероятный путь атакующего в твоей инфраструктуре.
- Ловить атаку придётся не на первом шаге, а на втором или третьем. Задача найти тот шаг, который уже нельзя пропустить.
- Раньше SOC боялся больших объёмов данных и забирал в SIEM только малую часть событий. Теперь есть инструменты для анализа всего, и нужно вернуться к сбору данных в общее хранилище.
- Появляется потребность в людях, которые понимают архитектуру и данные и учат модель контексту своей организации: что хорошо, а что плохо.
Что делать инженеру сейчас
Раньше после выхода уязвимости можно было посмотреть, какой софт затронут, и спокойно обновиться. Сейчас уязвимость уже эксплуатируется, а патча может ещё не быть. Значит, задача сместилась: не пойти запатчиться, а провести оценку компрометации и заранее подготовить меры.
- 1
Подготовь меры заранее. К моменту атаки уже должны быть резервные копии, а лишнего привилегированного доступа быть не должно.
- 2
Проводи оценку компрометации с агентами. Пройти по индикаторам, логам и следам на узлах с разными ОС раньше могли только редкие специалисты, а с агентами это становится доступно инженеру в компании.
- 3
Знай свои активы. Процесс учёта активов не закрыт полностью ни у одного заказчика, а инфраструктура меняется всё быстрее. В каждом событии безопасности есть информация хотя бы об одном узле, поэтому из потока событий можно строить актуальную картину: пользователи, хосты, кто с кем взаимодействует.
- 4
Учи агента контексту. Объясни ему, какие учётные записи административные и что нормально именно для вас. Чем больше контекста вложено, тем быстрее он заметит нестандартное поведение.
Это не быстро. Работа с контекстом модели требует постоянного обучения и корректировки, но для неё не нужно знать языки программирования: ты передаёшь агенту свой опыт.
Кажется, что нужно просто пихать в модель данные. Но оказывается, нужно управлять её контекстом, целями и задачами. И это тоже наука.
Егор БогомоловИтог эфира в трёх словах: прогноз атаки вместо гонки за патчами, сбор данных и обучение агентов контексту своей инфраструктуры.
Частые вопросы
Сколько зарабатывает специалист по информационной безопасности?
По средним цифрам рынка без учёта регионов стартовые позиции джунов около 100 тысяч рублей, средние позиции от 100 до 300 тысяч. Сильные эксперты, которых знают на рынке, получают 400–600 тысяч, а единичные исключения могут стоить около миллиона. Хорошо зарабатывать можно в любой роли, не только в продажах или руководстве.
Обязательно ли становиться руководителем, чтобы расти в ИБ?
Нет. Рост не равен управлению людьми: есть примеры, когда сильные эксперты получали на уровне CIO. В ИБ есть четыре роли: эксперт, управленец, бизнес-роль и архитектор, и выбирать стоит ту, что откликается, а не ту, что выше по должности.
Где начинать карьеру в ИБ: у вендора, интегратора или заказчика?
С первых собеседований не стоит рваться в крупного вендора. Интегратор даёт ширину опыта: видно, как разные компании строят безопасность, и это хорошая кузница кадров, откуда потом забирают вендоры. Бутик тоже простой способ найти первую работу, но там ждут какую-то экспертизу и смотрят требовательно.
Как стать архитектором по информационной безопасности?
Архитекторами становятся эксперты, которые намеренно отказываются идти только вглубь и начинают разбираться в соседних областях. Частый путь: эксперт берёт проект как главный инженер, управляет другими специалистами, потом получает кросс-проекты за пределами своей специализации и набирает насмотренность.
Спрашивают ли на собеседовании в ИБ про работу с ИИ-агентами?
В вакансиях это пока пишут скромно, но на собеседовании вопрос «как ты работаешь с агентами» становится стандартным, иногда просят прямо показать. Заказчикам нужен инженер, который быстро проверит новую уязвимость в своей среде и решит, что делать, а без агентов делать это постоянно невозможно.
Ещё эфиры по теме
 Тема:КарьераAI и агенты513 участниковАтака с AI стоит копейки, защита не успевает. Что теперь ценится: любознательность, а не набор выученных инструментов.
 Тема:КарьераЗащита и инфраструктура76 участниковВход по VPN из необычного места, подозрительный процесс и секрет из GitLab. Один инцидент глазами четырёх ролей в ИБ: какая из них твоя?
 Тема:Карьера451 участниковВакансий нет, говорят соискатели. Сильных людей нет, говорят работодатели. Так где вход для джуна?