
Направления в информационной безопасности: какую роль выбрать на старте
Какие направления есть в информационной безопасности и с какого начать: аналитик SOC, инженер, пентестер и AppSec на одном инциденте и чек-лист выбора роли.
Заполни форму, и видео запустится здесь же.
Готово. Видео появится здесь, как только загрузим его.
Нажимая кнопку, соглашаешься с обработкой персональных данных
О чём эфир
Хочешь в ИБ, но не понимаешь, какое из направлений в информационной безопасности выбрать и с какой роли начать? Поймёшь, почему вакансий в безопасности становится больше, а новичку войти всё равно сложно, и что изменилось на старте в 2026 году.
Посмотришь на карту ролей и четыре стартовых направления: анализ событий и реагирование, инженерная защита, анализ защищённости и безопасность приложений. Узнаешь, куда войти проще, где без программирования не обойтись и почему ИИ не отменяет фундамент.
Главное: один учебный инцидент в компании «Север» глазами всех четырёх ролей. Вход по VPN из необычного места, подозрительный процесс, чтение конфигурации в GitLab и запросы к API от имени сервисной учётки. Решишь, объявлять ли инцидент и что делать первым, и увидишь, чем занят каждый специалист и какие знания ему нужны.
В конце заберёшь чек-лист самодиагностики: оценишь интерес и базу по каждой роли, выберешь основное и запасное направление и поймёшь, чем подтвердить навыки, если опыта в ИБ пока нет.

Забери материалы эфира
Презентацию одним файлом: вернись к ним, когда будешь повторять на практике.
Скачать материалыРазбор эфира по темам
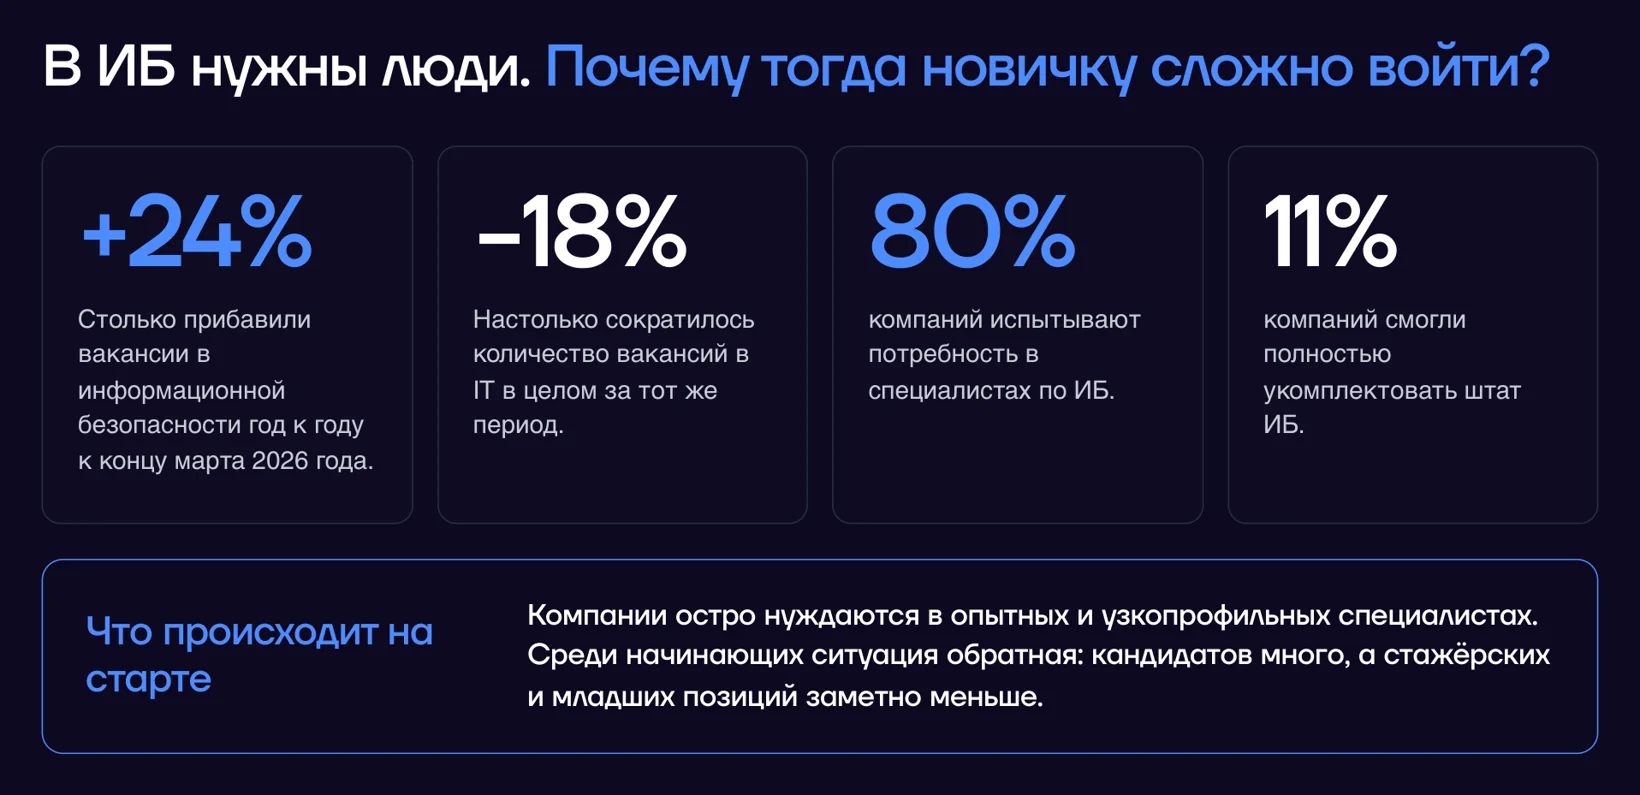
Как начать карьеру в ИБ в 2026 году: вакансий больше, а войти сложнее
Атак становится больше, а обходятся они нападающим всё дешевле: помогают средства автоматизации и ИИ. Защищаться приходится не только корпорациям с собственными отделами безопасности и SOC. Таких компаний немного, основа рынка: фирмы, где весь IT-отдел состоит из одного-пяти человек. Им тоже нужны защитники.
Условно за 50 долларов можно раздобыть автоматизированное средство, которое что-нибудь просканирует, найдёт и доставит проблемы. Это не значит, что за 50 долларов вы сможете построить систему защиты.
Андрей ШабалинПочему тогда новичку непросто? Компании ищут людей, но не готовы брать неподготовленных. На днях открытых дверей они сразу проводят собеседования и смотрят не только на то, что кандидат знает, но и на то, что он умеет. Расчёт «приду, и там всему научат» работает плохо. Что изменилось на старте:
- Массового набора почти нетКомпании открывают точечные стажировки и младшие позиции под конкретные задачи.
- Смежный опыт весит больше сертификатаСтажировка или работа в смежной IT-роли обычно ценится выше, чем ещё один сертификат.
- Проверяют деломНа первых этапах всё чаще дают тестовые задания, лабораторные задачи и разборы кейсов.
- Рынок узкийПрофессиональные сообщества, конференции, стажировки и рекомендации часто дают больше, чем поток одинаковых откликов.
- Вакансию читают через задачиОдно объявление может объединять мониторинг, настройку средств защиты, реагирование и документацию.
Какие направления есть в информационной безопасности и с какого начать
Удобная точка входа: интерактивная карта ролей cybersecurity-roadmap.ru. Каждая клетка на ней кликабельна, внутри описано, какими знаниями и умениями должен обладать специалист на этой позиции. Отдельно описан вход в профессию: база по Linux и Windows, компьютерным сетям, общее представление о средствах защиты информации и о компьютерных атаках.
По карте видно, как растут внутри направления. Например, у специалиста по противодействию кибератакам есть лестница L1, L2, L3, а боковые стрелки показывают, куда можно перейти в смежную профессию. Картина идеальная: узкого специалиста, который закрывает ровно одну клетку, встретить сложно. Работодатель нанимает на конкретную должность, но смежные задачи тоже придётся выполнять.
Большинство вакансий для начинающих укладываются в четыре направления: противодействие кибератакам, инженерная защита, анализ защищённости и безопасная разработка. Порог входа у них разный:
- Первая линия SOCОдна из самых популярных стартовых позиций, но с тяжёлым графиком работы. Бывает, что коммерческий SOC набирает на первую линию студентов второго и третьего курса, но на собеседованиях всё равно спрашивают базу: сети, операционные системы, Linux.
- Инженер по безопасностиХороший вход для тех, кто занимался системным или сетевым администрированием: обслуживал парк техники, понимает, как работает домен, администрирует Linux, не боится командной строки и знает, чем маршрутизатор отличается от коммутатора.
- ПентестВход в эту профессию сложнее, чем в первые два направления.
- Безопасная разработка и DevSecOpsПорог входа выше: программировать нужно на приличном уровне.
Как ИИ изменил требования к специалисту по ИБ
Популярная мысль звучит так: зачем учиться, если можно спросить у ИИ и сразу получить ответ. На деле ИИ остаётся инструментом, и полезен он тому, у кого есть фундамент. При этом он часто ошибается и выдаёт не то, что нужно, а в безопасности такая ошибка может обернуться разрушительными последствиями.
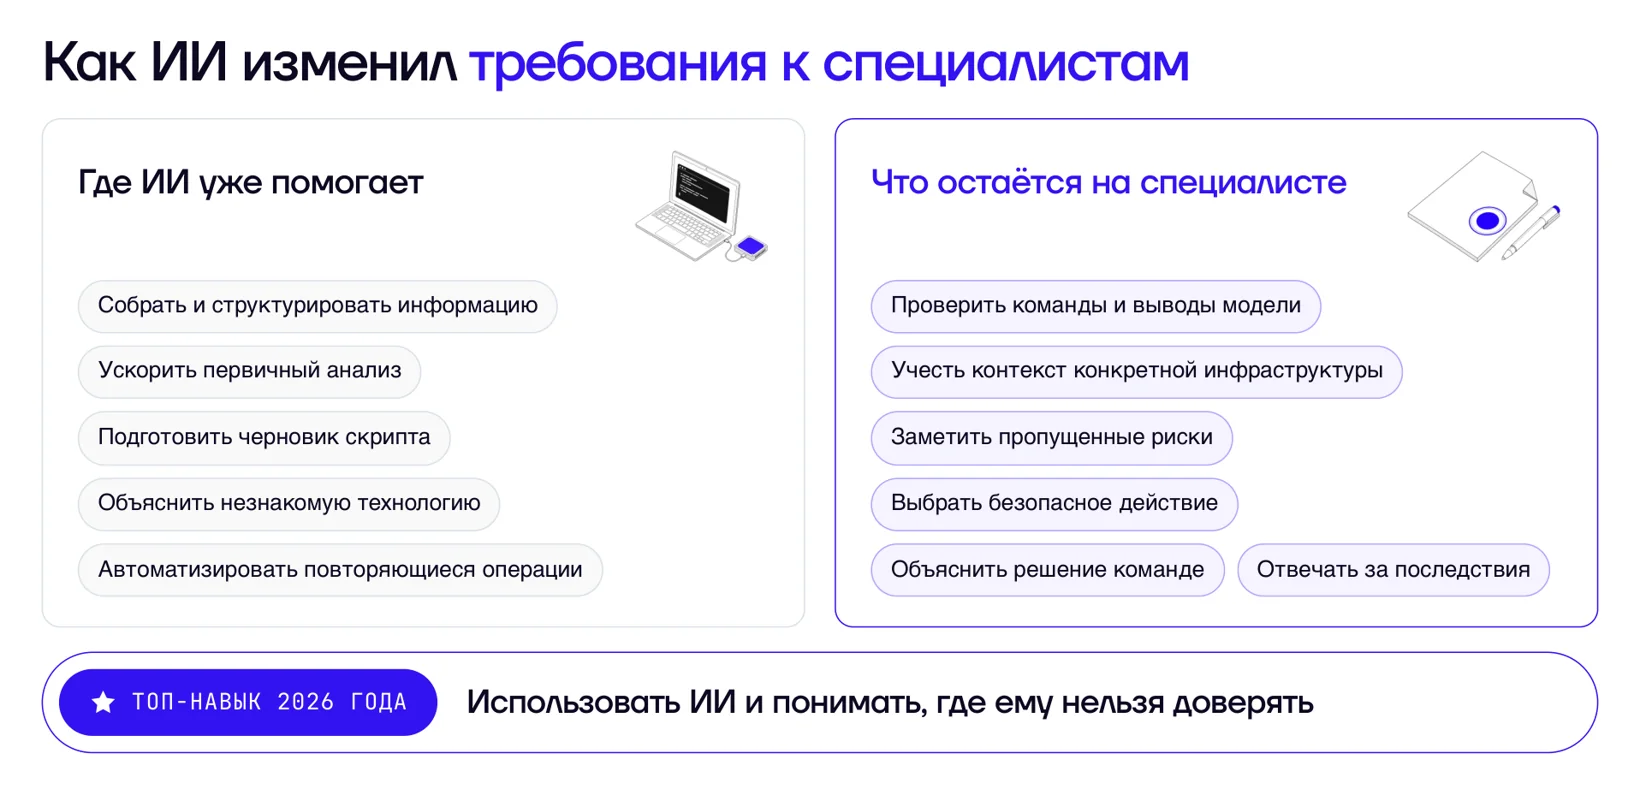
Решение всё равно принимается человеком. Человек смотрит, что выдаёт искусственный интеллект, и должен проверить, что там есть. А чтобы проверить, нужно понимание этого вопроса.
Андрей ШабалинКак это выглядит на практике. Ты знаешь, как работает технология, но не знаешь синтаксиса нового для тебя оборудования. Задаёшь вопрос ИИ и благодаря своей квалификации видишь, где он говорит правду, а где обманывает. Без понимания технологии отличить одно от другого не получится.
Есть и вторая сторона: голые знания в эпоху ИИ интересуют работодателя меньше. Мало знать, нужно показать, что умеешь. Чем это подтвердить, разберём ниже.
Учебный инцидент: когда подозрительные события становятся атакой
Роли проще всего понять на одном случае. Компания «Север»: 250 сотрудников, офисная и удалённая работа, своя IT-инфраструктура, внутренние сервисы, команда разработки и небольшой отдел ИБ. Сотрудники заходят из интернета по VPN на рабочие станции и дальше к домену и файловым ресурсам. Разработчики работают в GitLab, оттуда конфигурация приложения ведёт к внутреннему API. На рабочих станциях стоит EDR: программа следит за активностью на устройстве, пытается распознать, что идёт не так, и заблокировать это. Журналы ведут VPN, домен, GitLab и API. Вечер буднего дня.
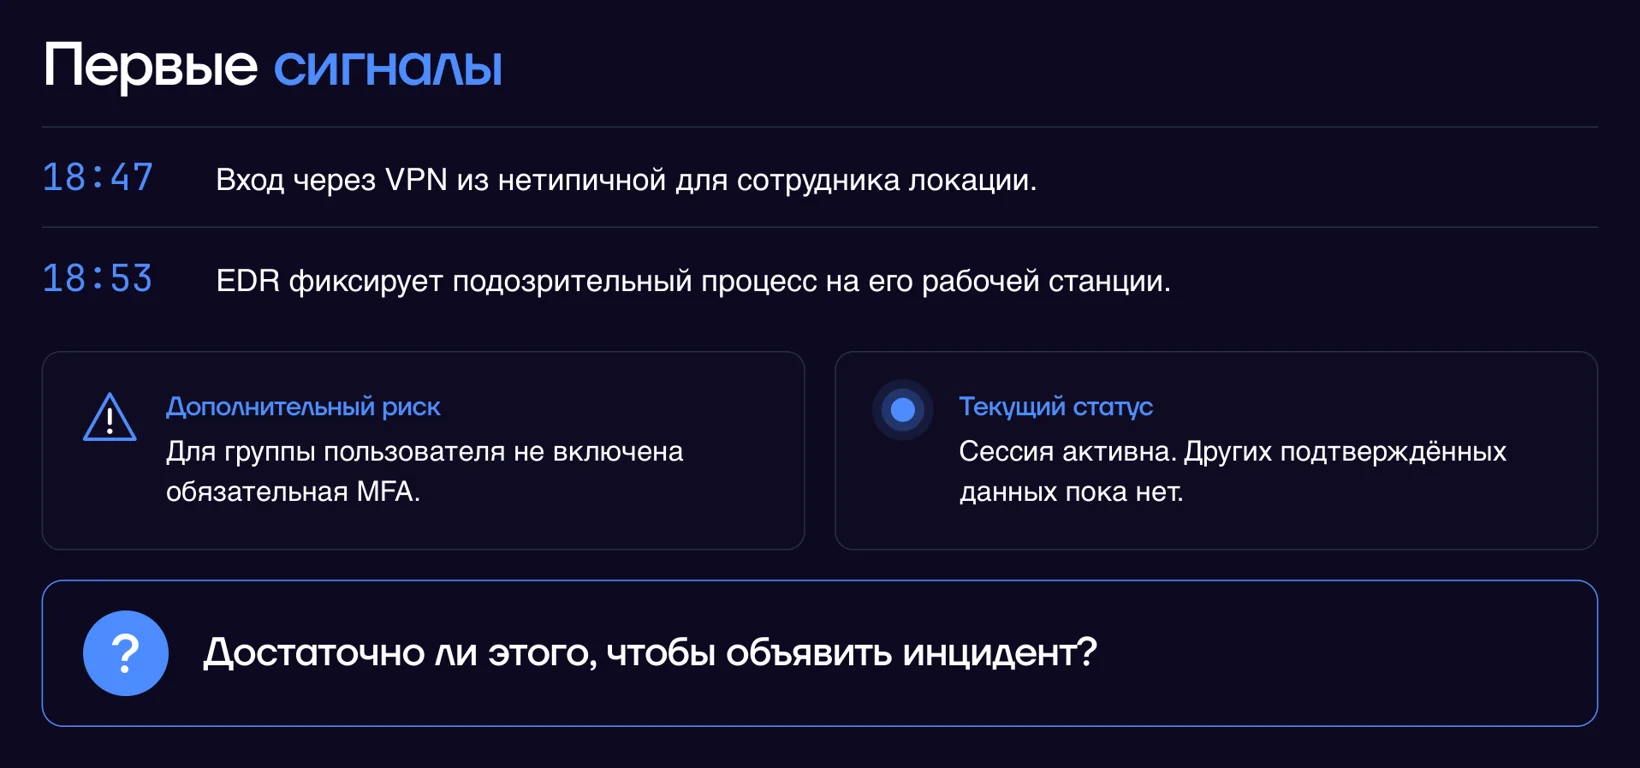
Сигналы тревожные, но объявлять инцидент только на их основании рано. Сотрудник может быть в отпуске, и его попросили подключиться. Вечером его могли позвать на консультацию. EDR тоже срабатывает ложно. Первым делом можно связаться с самим сотрудником по другому каналу, например позвонить.
Что делать сразу? Вариантов пять: заблокировать учётную запись, изолировать рабочую станцию, собрать и сопоставить события, сменить сервисные секреты или попытаться воспроизвести действия пользователя. Разумнее всего начать с изоляции станции, то есть запретить ей сетевое взаимодействие. Блокировка учётной записи здесь может оказаться слишком суровой и при этом не остановит процесс, который уже работает. Изоляция остановит. Собирать и сопоставлять события стоит уже после неё: делать это на ходу, без изоляции, тяжело.
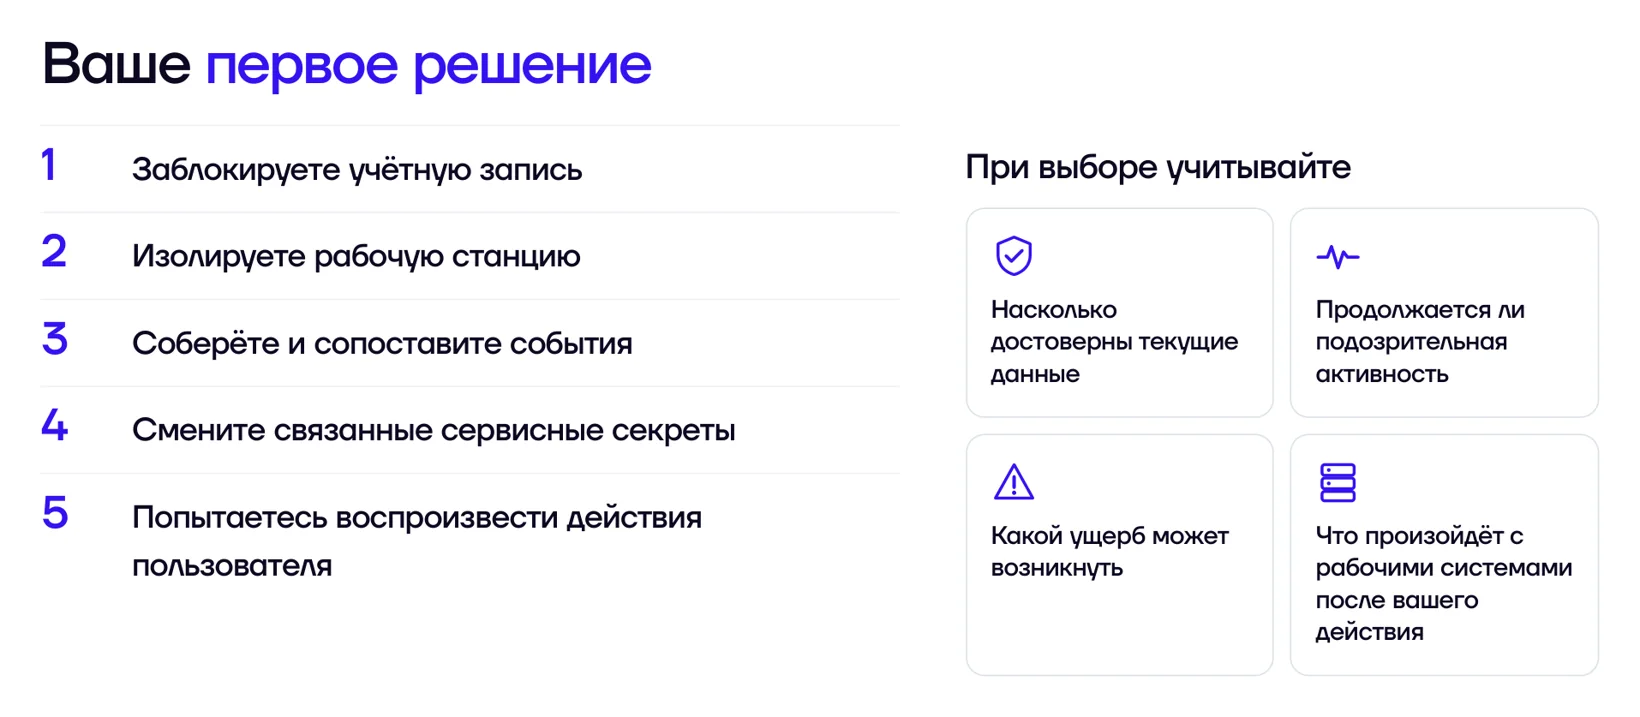
Пара тревожных сигналов ещё не инцидент. Но подозрительную станцию изолируют сразу, а события собирают уже после.
Дальше картина становится яснее:
- 1
19:02. Обращение к служебной папке, которой сотрудник обычно не пользуется.
- 2
19:08. Чтение конфигурации проекта в GitLab.
- 3
19:14. Нетипичные запросы к внутреннему API от имени сервисной учётной записи.
- 4
19:20. Оповещения из разных систем приходят нескольким сотрудникам ИБ.
Работу сотрудника можно описать привычными действиями, сервисами и IP-адресами, поэтому система замечает, когда он идёт туда, куда обычно не ходит. Похоже, в служебной папке злоумышленник нашёл данные для входа в GitLab. В исходном коде там лежал секрет, который разработчики оставили по ошибке или из лени. С ним злоумышленник получил права сервисной учётной записи и начал обращаться к API. Первые события выглядели подозрительно, теперь это явный инцидент.
Чем занимаются аналитик SOC и инженер по защите во время атаки
Первыми в такой инцидент включаются две роли. Аналитик разбирается, что именно случилось. Инженер действует: останавливает атаку и следит, чтобы при этом не встала работа компании.
Работа аналитика по сути расследование. Первая линия (L1) решает, перед ней инцидент или рядовое событие. Если L1 говорит «инцидент», разбирать его, скорее всего, будет уже вторая линия (L2). Кроме знаний здесь нужно любопытство: проверять гипотезы одну за другой и, как детектив, идти по следу. Такое есть не у всех и не всем интересно, так что честно спроси себя, нравится ли тебе это.
Инженерная защита начинается, когда аналитик сказал: проблема есть. Инженер переходит к активному противодействию: изолирует рабочую станцию, ограничивает учётные записи, закрывает активные сессии, проверяет права доступа и включает многофакторную аутентификацию. Кроме реагирования, он настраивает сетевое оборудование и сетевое взаимодействие. Здесь нужен инженерный склад мышления, а если его пока нет, его стоит развивать.
Главное в этой роли: стек технологий, а не конкретный вендор. Нельзя сказать: «Я работал на Cisco, меня посадили на Eltex, и я не знаю, как это работает». Если ты понимаешь, как работают маршрутизатор и коммутатор и какими технологиями защищают сеть, настройка у другого вендора уже вопрос вторичный. База та же: Windows, Linux, компьютерные сети, средства защиты информации, межсетевые экраны, системы обнаружения и предотвращения вторжений (IDS и IPS) и знакомство с SIEM.
Чем занимаются пентестер и специалист по безопасности приложений
Когда атака остановлена, остаются два вопроса. Первый: можно ли пройти тем же путём ещё раз. Второй: как сервисный секрет вообще оказался в репозитории. Первым занимается анализ защищённости, вторым безопасность приложений.
Специалист по анализу защищённости, пентестер, восстанавливает, как всё произошло, и выясняет, почему это стало возможным. Заодно он может найти другие пути в компанию, не только через VPN: например, межсетевой экран, который давно не обновляли. Найденные проблемы он описывает, предлагает решения и после исправлений проверяет ещё раз.
Фундамент у пентестера примерно тот же, что у защитников. Частый вопрос от тех, кто начинает учиться на белого хакера: выполняю задания, но не понимаю, что вообще происходит. Причина обычно в протоколах вроде syslog, SNMP и HTTP, которые остались непонятыми.
Для того чтобы что-то защищать или на что-то нападать, вы должны понимать, как это работает. Поэтому фундамент здесь примерно тот же.
Андрей ШабалинСпециалист по безопасности приложений разбирается, как злоумышленник попал в GitLab, как получил пароль от сервисной учётной записи и как от имени приложения смог подключаться к другим системам. Без программирования в этой роли не обойтись.
Безопасная разработка сейчас одно из самых востребованных направлений, и причина видна ещё в вузах. Безопасников учат безопасности, а программирование у них стоит сбоку. Рядом готовят программистов, и у них сбоку стоит безопасность. В итоге программисты часто выходят без базового понимания безопасного программирования. В истории «Севера» так и вышло: разработчик добавил секрет в исходный код, и когда GitLab скомпрометировали, секрет достался злоумышленнику. Ловить такие ошибки помогают статические и динамические проверки приложений, в том числе инструменты на основе ИИ.
Что нужно знать для любой роли в ИБ: общий фундамент
На четырёх ролях держится кибербезопасность: одни расследуют, другие активно защищают, третьи проникают, четвёртые работают с кодом. Задачи разные, но у большинства общая техническая база, и она нужна, в каком бы направлении ты ни развивался.
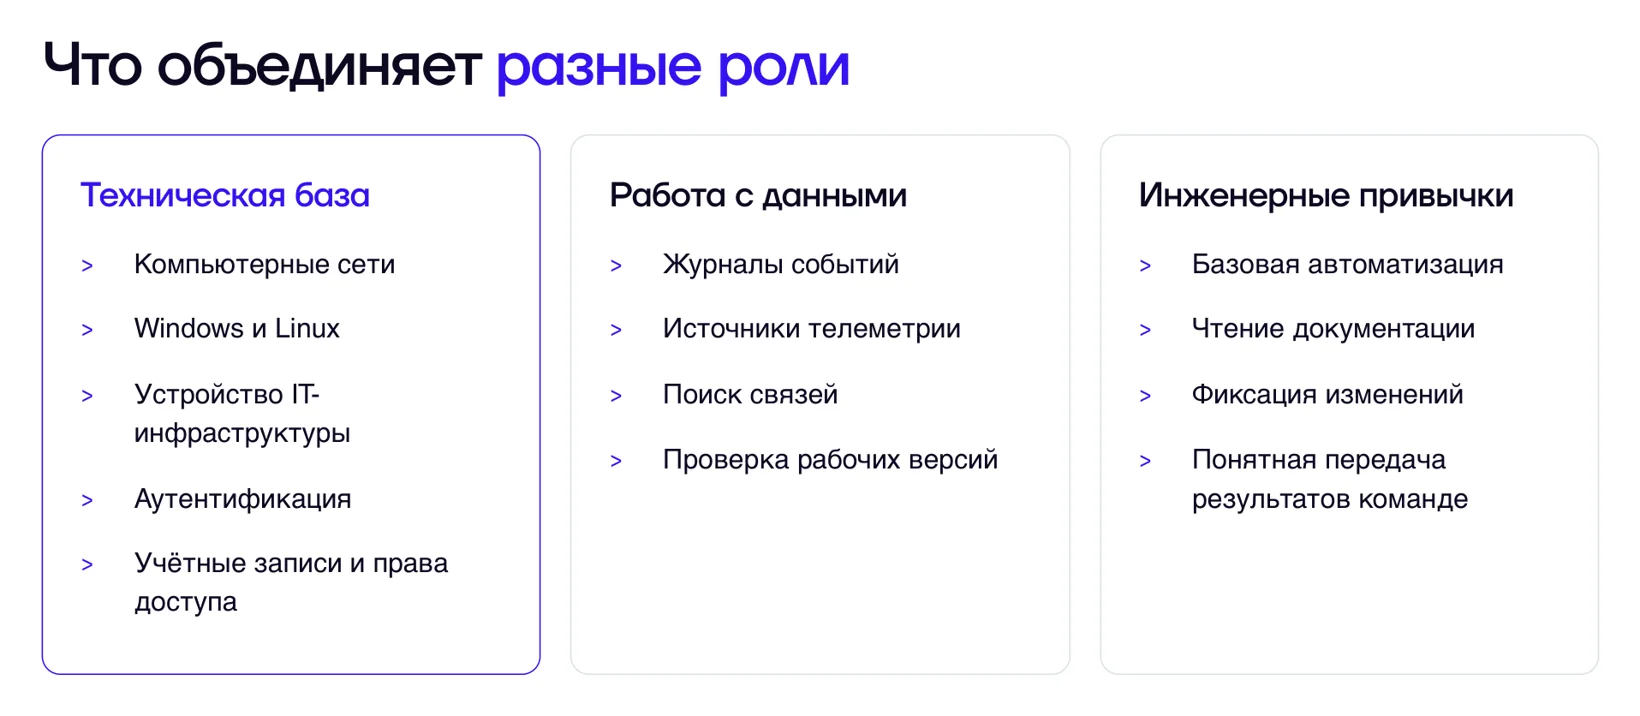
Про сети отдельно. Если понимаешь, как байты бегают между компьютерами, что такое порты, службы и сервисы, дальше становится сильно легче. А безопасник, который пытается что-то ломать или изучать средства защиты, не понимая, что такое порт и как проверить, открыт ли он, выглядит грустно.
Отдельно про Windows. Есть заблуждение, что после 2022 года и санкций Windows никому не нужен. Это не так. На собеседованиях в SOC много вопросов именно про Active Directory: как он устроен, как работают Kerberos и LDAP. Несмотря на импортозамещение и отечественные решения, Windows и Active Directory ещё долго будут центром инфраструктуры.
«У меня нет опыта»: чем подтвердить навыки до первой работы в ИБ
Опыт можно получить двумя путями: в смежной профессии и в обучении. Любой опыт в IT, будь то системное администрирование, техническая поддержка или разработка, помогает войти в ИБ: базовое понимание вещей у тебя уже есть.
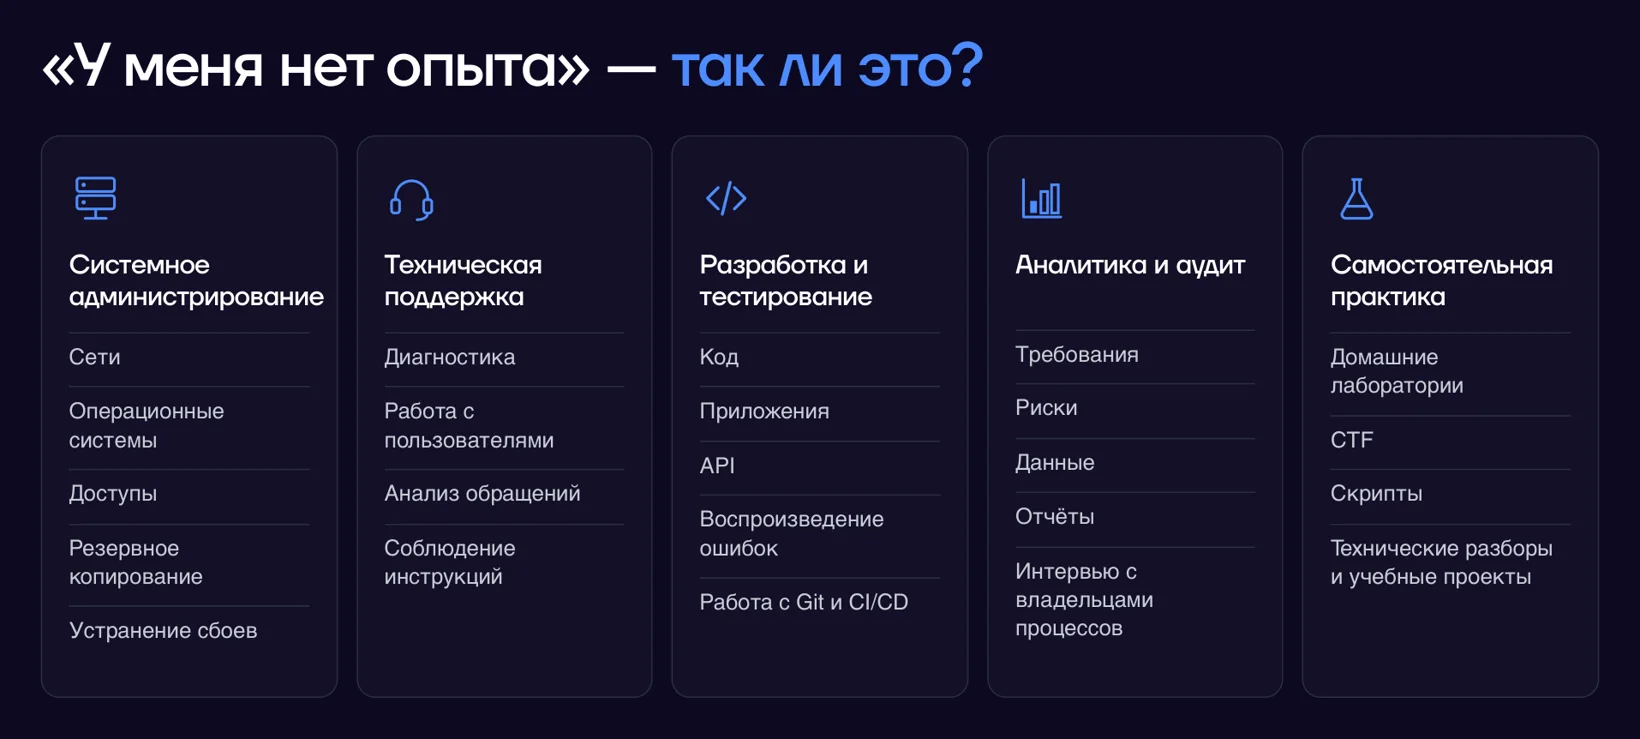
Если смежного опыта нет, его можно набрать дома. Современные средства виртуализации позволяют проектировать стенды и экспериментировать, не боясь что-то уронить и без больших расходов. Для сетей есть GNS3 и EVE-NG: в них можно подключать межсетевые экраны и собирать стенды из оборудования разных вендоров. Proxmox дома тоже хороший знак, он показывает, что ты работаешь с инфраструктурой. Следи и за стажировками: крупные компании регулярно их объявляют, в том числе онлайн, и бывают отдельные потоки для студентов и для тех, у кого уже есть опыт.
Чем можно подтвердить навыки:
- успешно пройденной стажировкой;
- опытом в смежной IT-роли;
- проектом на стенде в домашней лаборатории, который можно показать;
- стеком технологий, которыми владеешь;
- участием в CTF, поиске инцидентов, багбаунти;
- своим скриптом или автоматизацией.
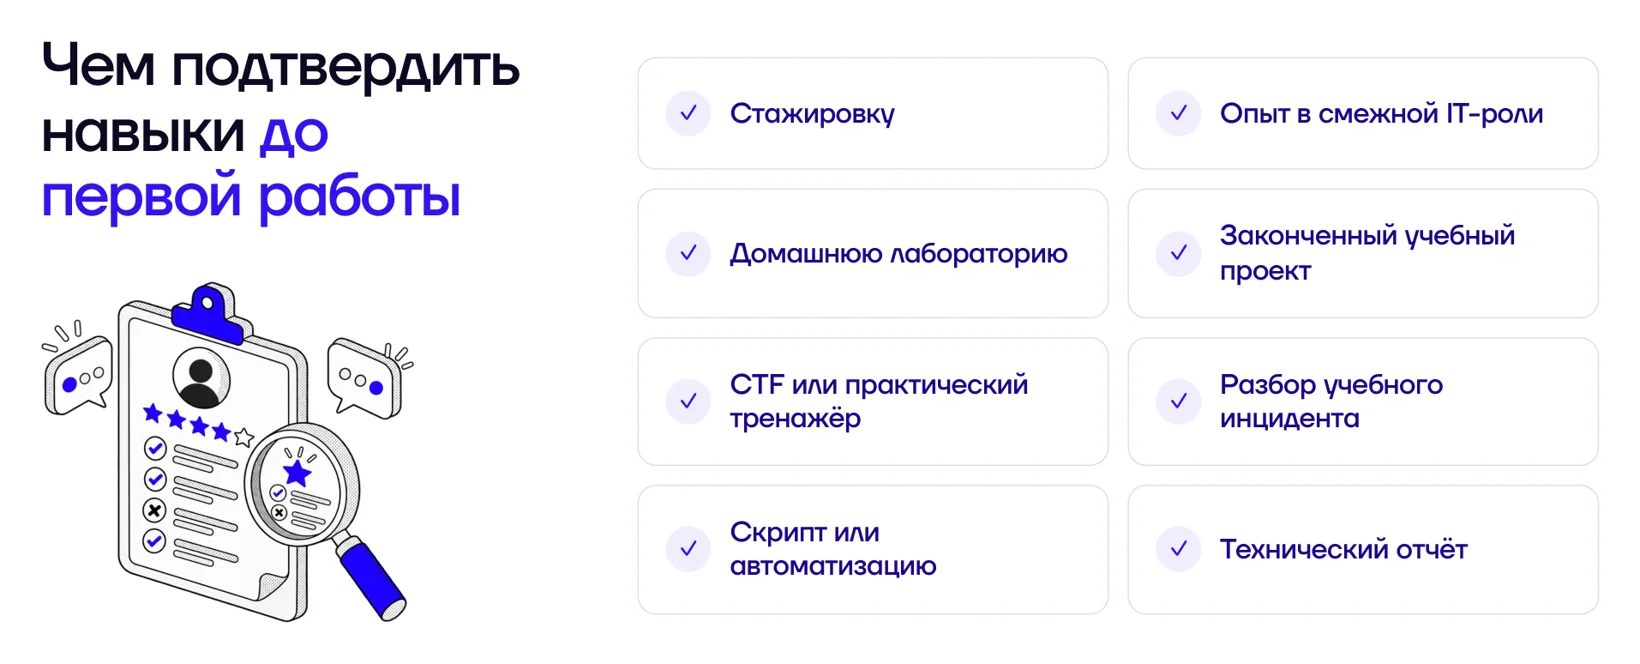
Голые знания работодателю уже не так интересны. Домашняя лаборатория, CTF и учебный проект работают, если ты можешь объяснить, что именно делал.
Нужен ли профильный вуз? Там, где компания обязана выполнять закон (государственные информационные системы, персональные данные, критическая инфраструктура), есть требования к образованию, и профильный диплом станет аргументом. Конкретные должности стоит уточнять в профстандарте. Если компания оценивает знания и умения кандидата, вуз может и не быть аргументом. На дополнительное образование работодатели смотрят, а диплом о профессиональной переподготовке по закону позволяет заниматься этим видом профессиональной деятельности.
Как выбрать направление в ИБ: основной и запасной план
Выбирать стоит ту профессию, задачи которой тебе нравятся. Но одного варианта мало: составь основной план и запасной. Основной: направление, которое интереснее всего. Запасной: второе, которое ты тоже рассматриваешь для трудоустройства.
Помогает чек-лист самодиагностики. После знакомства с каждой из четырёх ролей оцени по шкале от 0 до 2 три параметра:
- Интерес к задачамОт «такой тип задач мне неинтересен» до «хочу заниматься такими задачами».
- Текущая базаОт «пока не знаком с нужными технологиями» до «уже есть заметная часть базы».
- Желание попробоватьОт «не хочу проверять это направление» до «хочу сделать практический проект».
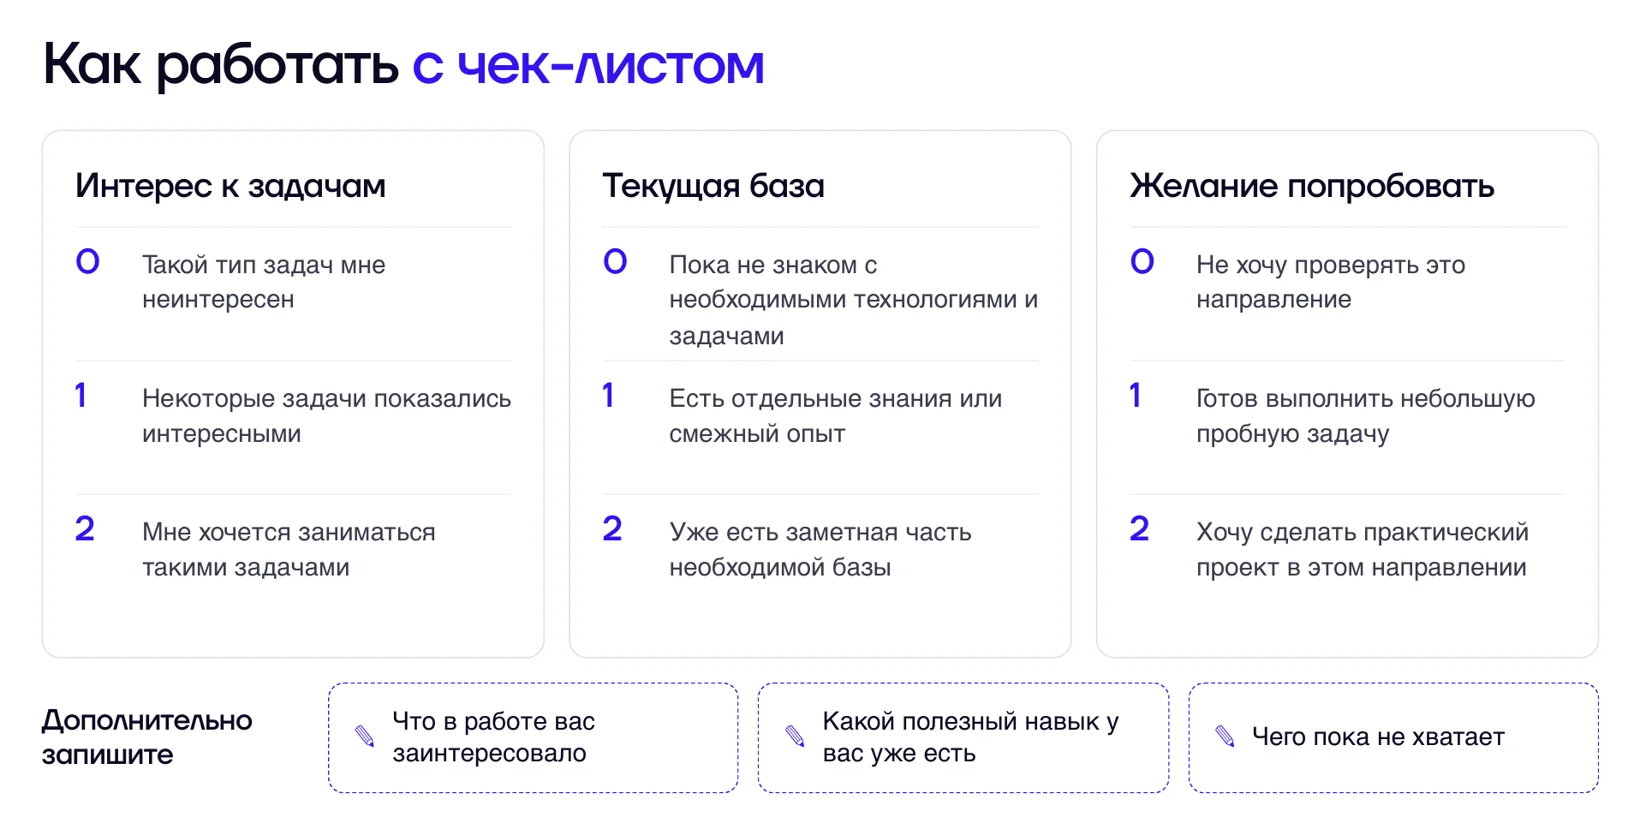
Максимум по одной роли 6 баллов. Рядом запиши, что в работе заинтересовало, какой полезный навык уже есть и чего пока не хватает. Две роли с самыми высокими баллами и есть кандидаты в основной и запасной план. Дальше по шагам:
- 1
Пройди открытую диагностику CyberED: 17 вопросов понемногу обо всём, от сетей до Windows и Linux. Не гугли и не спрашивай ИИ, ты проверяешь себя.
- 2
Сравни результат с оценками в чек-листе.
- 3
Выбери один приоритетный пробел.
- 4
Найди небольшую практическую задачу по интересующему направлению.
- 5
Зафиксируй результат в виде проекта, отчёта или разбора.
Заодно запиши первое действие после выбора и результат, которого хочешь достичь за 90 дней.
Учиться самостоятельно можно и нужно, но на старте это сложно: информации очень много, и непонятно, с чего начинать. Таненбаума можно читать всю жизнь, но это теория, а руками тоже нужно пробовать. Навык самостоятельно добывать знания появляется, когда учишься системно: перед тобой ставят задачи, и ты ищешь решение, в том числе сам.
Учиться в ИБ придётся постоянно: один раз чему-то научиться и жить с этим всю жизнь не получится.
Частые вопросы
- Какие направления есть в информационной безопасности?Для старта есть четыре основных направления: противодействие кибератакам (аналитик SOC), инженерная защита, анализ защищённости (пентест) и безопасная разработка. Этими начальными позициями закрывается большинство вакансий и задач. Аналитик расследует, инженер активно защищает, пентестер ищет, как можно проникнуть в компанию, а специалист по безопасности приложений работает с кодом.
- С чего начать карьеру в информационной безопасности?Проще стартовать аналитиком SOC или инженером по безопасности: это одни из самых востребованных направлений, и порог входа у них ниже. В пентест войти сложнее, а в безопасной разработке нужны знания программирования. При этом выбирай ту профессию, которая тебе нравится.
- Аналитик SOC или пентестер: что выбрать?Аналитик SOC расследует: собирает события из разных источников, связывает их по времени и решает, инцидент перед ним или рядовое событие, а для этого нужно любопытство, чтобы как детектив идти по следу. Пентестер разбирается, почему атака случилась, ищет другие пути в компанию, описывает найденные проблемы и предлагает решения. Фундамент у ролей похожий, но в SOC тяжёлый график работы, а войти в пентест сложнее.
- Как войти в информационную безопасность без опыта?Рассчитывать, что на работе всему научат, не стоит: компании не готовы брать неподготовленных и на собеседованиях проверяют, что ты знаешь и умеешь. Опыт можно набрать заранее: в смежной IT-профессии вроде системного администрирования, техподдержки или разработки, на стажировках или в домашней лаборатории на средствах виртуализации, где можно экспериментировать и не бояться что-то сломать. Подтвердить навыки помогут пройденная стажировка, проект на домашнем стенде, участие в CTF и багбаунти или свой скрипт.
- Что изучать, чтобы войти в информационную безопасность с нуля?Начни с базы, общей почти для всех ролей: Linux и Windows, компьютерные сети, общее представление о средствах защиты информации и о компьютерных атаках. Особенно помогают сети: когда понятно, как байты ходят между компьютерами и что такое порты, службы и сервисы, всё остальное даётся сильно легче. И не списывай Windows: на собеседованиях в SOC много спрашивают про Active Directory.
Ещё эфиры по теме
 Тема:Защита и инфраструктураКарьера35 участниковАтак всё больше, а для бизнеса это простои, утечки и зашифрованные данные. Кто их отражает: аналитик мониторинга, специалист по реагированию, охотник за угрозами.
 Тема:Защита и инфраструктураКарьера76 участниковСменный график, конкуренция, нет диплома. Как пройти эти барьеры, что спросят на собеседовании и куда расти.
 Тема:Защита и инфраструктураКарьера124 участниковОшибка при реагировании на инцидент стоит улик. Как прийти в криминалистику из поддержки и при чём тут суд.