
SOC-аналитик: как войти в профессию
Заполни форму, и видео запустится здесь же.
Готово. Видео появится здесь, как только загрузим его.
Нажимая кнопку, соглашаешься с обработкой персональных данных
О чём эфир
С чего зайти в ИБ? Поймёшь, почему SOC считают удобной точкой входа и подходит ли он тебе. Разберёшься, чем заняты первая, вторая и третья линии.
Какие инструменты нужны (SIEM, Splunk, Elastic), кто ищет SOC-аналитиков и что ждут от кандидата на собеседовании.
Отдельно о барьерах на входе: сменный график, конкуренция и отсутствие диплома. И куда расти после SOC: threat hunting или реверс. В конце ответы на вопросы про обучение.

Забери материалы эфира
Презентацию одним файлом: вернись к ним, когда будешь повторять на практике.
Скачать материалыРазбор эфира по темам
Что такое SOC и где он на карте информационной безопасности
Чаще всего в информационной безопасности говорят о двух противоположных направлениях. Red team показывает, что риск можно реализовать: проводит атаку, взламывает систему, находит слабые места. Blue team постоянно ведёт мониторинг и обеспечивает защиту. SOC (Security Operations Center, центр мониторинга и реагирования на инциденты) относится к blue team.
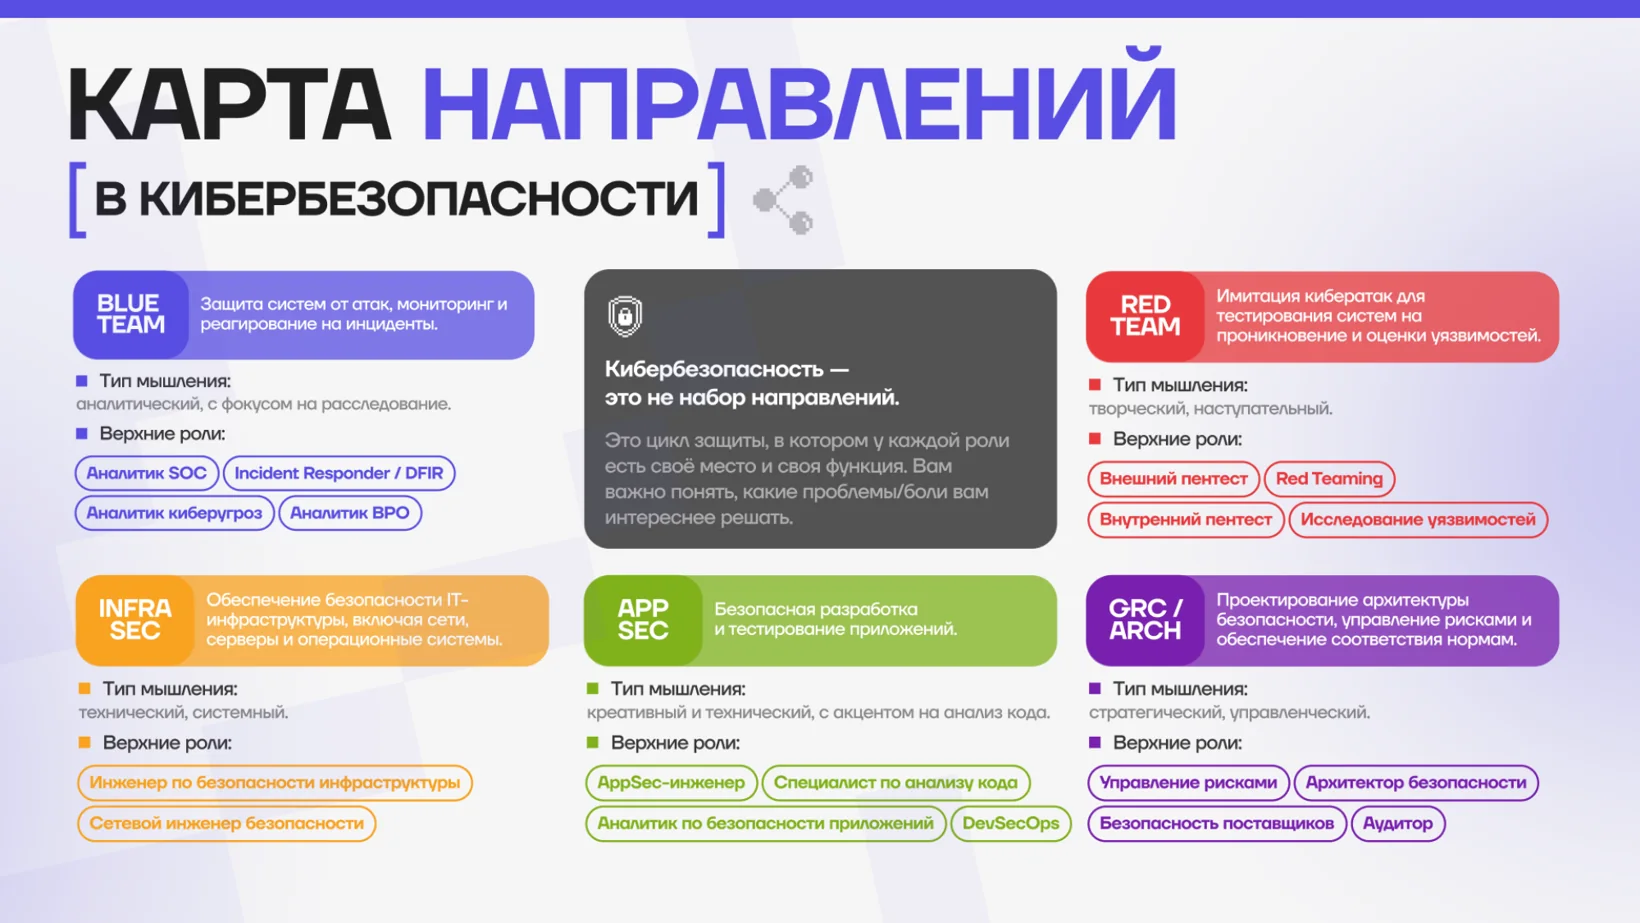
Внутри SOC тоже много ролей: юристы, инженеры, SecOps, аналитики трёх линий, специалисты по реагированию на инциденты и форензике.
Линии SOC: L1, L2, L3 и почему деление условное
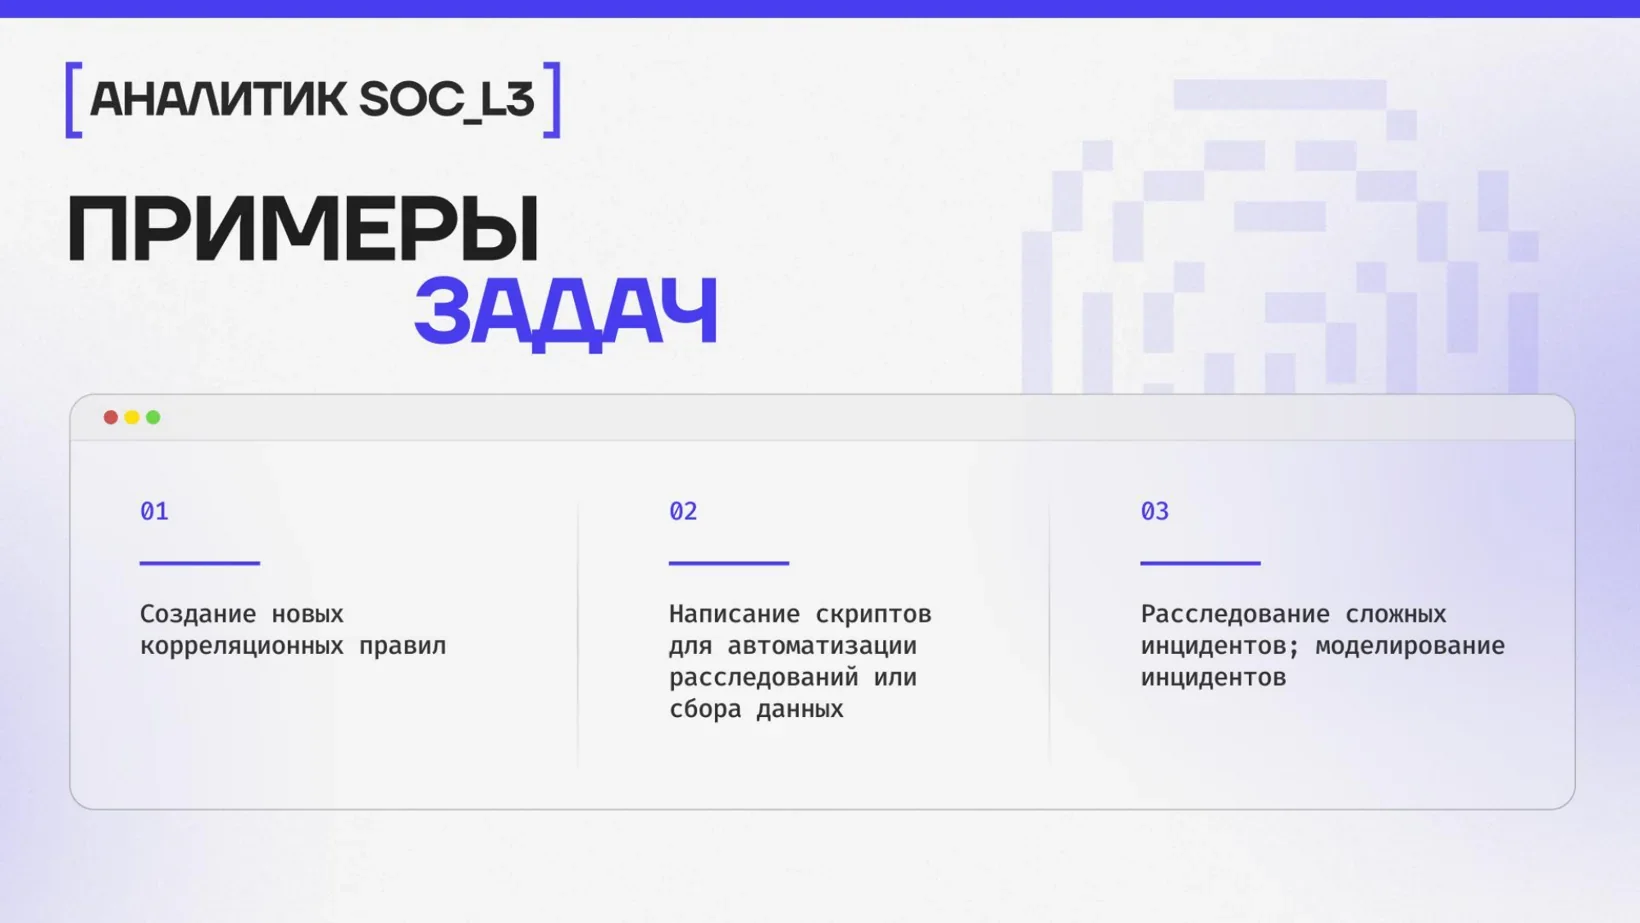
L1, L2 и L3 в SOC расшифровываются как line: первая, вторая и третья линия. Это удобная схема для теории, в конкретной компании линий может не быть вовсе, первая линия может закрывать задачи второй, а вторая задачи третьей.
- L1, начинающий аналитик SOC, работает в режиме 24/7 и разбирает алерты.
- L2 обычно работает не круглосуточно и приходит в сложных случаях, когда первой линии не хватает контекста. В MSSP такой аналитик хорошо знает инфраструктуру конкретных клиентов.
- L3, эксперт, подключается, когда атака подтвердилась и на неё нужно реагировать. Сюда же часто относят threat hunting.
Разбор сработки на первой линии, или триаж, идёт так:
- 1
В систему обработки инцидентов приходит сообщение: сработало такое-то правило, посмотри.
- 2
Аналитик смотрит логи и решает, легитимно это или нет.
- 3
Если это действия сотрудника или администратора, сработка помечается как false positive (ложное срабатывание).
- 4
Если похоже на атаку или есть подозрение, подключается вторая линия.
В триаже смотрят любые логи, которые могут подсказать ответ. Чтобы делать его адекватно, нужно понимать, как устроена система, что она логирует, как действует атакующий и где искать подтверждение гипотезы.
Собеседование в SOC на первую линию: что спрашивают
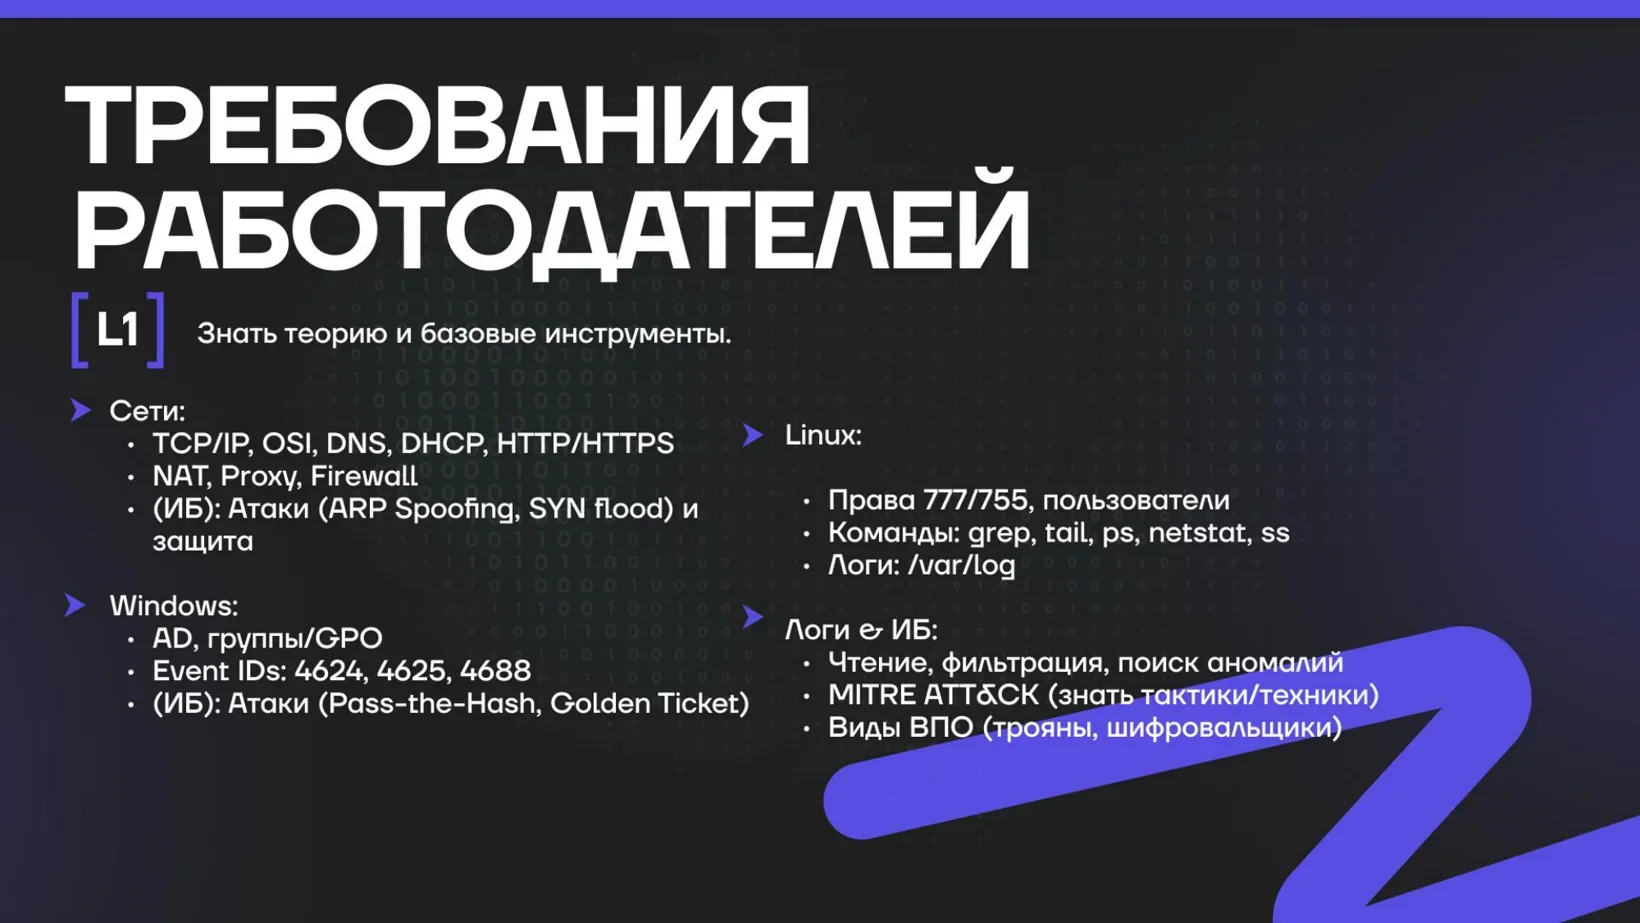
На собеседовании аналитика SOC первой линии проверяют теорию и базовые инструменты.
Для первой линии большинство работодателей не требует опыта в ИБ, и диплом не обязателен: знания и навыки проверяются за полтора часа собеседования.
Мне абсолютно не важно, что там у человека, если он хорошо во всём этом разбирается. А если он обвешан сертификатами, но не может ответить на базовые вопросы, это сомнительно. Хорошо, что навыки у нас проверяемые: мы не врачи и не учителя, компетенции можно проверить прямо на собеседовании.
Влад БурцевТеория для SOC-аналитика сводится к четырём областям.
- СетиНикто не спросит, сколько байт в каком заголовке, это можно нагуглить. Важно понимать, что происходит, когда открываешь сайт в браузере: какие запросы уходят, по каким протоколам и как они находят нужное. Поверх этого стоит знать, какие атаки бывают на сети. Если ещё и расскажешь, как такую атаку обнаружить, это высший пилотаж.
- WindowsСамая распространённая ОС, и большинство организаций всё ещё на ней. Нужно понимать Active Directory, систему, которая объединяет компьютеры, пользователей и ресурсы и разграничивает доступ между ними, и то, как атакуют Windows. Атак много на каждом этапе, но их давно описали и разложили по классам.
- LinuxРеже объединяется в инфраструктуру, обычно это отдельно стоящие серверы. Есть организации целиком на Linux, и если цель попасть туда, этим знаниям стоит уделить больше времени.
- Логи и ИБЗдесь всё объединяется. Основа: MITRE ATT&CK, классификация всех действий атакующего и фундаментальный фреймворк, которым пользуются по всему миру. Учить его наизусть не нужно: тактики знать обязательно, техники и процедуры приходят по мере погружения. Со временем в том или ином виде пригодится примерно 75% написанного.
Насколько глубоко знать сети, зависит от места работы. Где сетевой безопасностью занимаются активно, нужны глубокие знания, в остальных хватит общего понимания. Минимально необходимый уровень: то, что используют в атаках злоумышленники. Хорошо знать модели OSI и TCP/IP и понимать, как трафик приложения инкапсулируется и декапсулируется на другой стороне.
Частый вопрос-маркер на собеседовании: как обнаружить доступ к SAM и LSASS, особенно к LSASS. По ответу сразу видно, разбирается человек или нет.
SIEM-система, средства защиты и что поставить дома
Аналитику SOC полезно понимать, какие бывают средства защиты: антивирусы, EDR, WAF, NTA, песочницы, DLP, IDS, защита почты. Именно с них чаще всего собираются логи, поверх которых строится алертинг. Устройство под капотом знать не обязательно, достаточно понимать, куда их ставят и зачем.
SIEM-системы в разных SOC разные, у некоторых собственные наработки вокруг ELK. Для самостоятельного изучения лучше всего подходит как раз ELK: Elasticsearch, Logstash и Kibana, которые можно развернуть дома. Минус в том, что в нём нет встроенного движка корреляции. Ты видишь отдельные события и можешь заметить подозрительное в одном из них, но не можешь связать два между собой, например серию неудачных входов на машину и следующий за ней удачный.
Плюсом станут любые IT-знания, которые применимы в ИБ:
- SQL: во многих SIEM запросы пишутся похожим синтаксисом, и с ним проще строить эффективные запросы;
- регулярные выражения: часто используются в правилах;
- Wireshark, Sysmon и другие утилиты, с которыми ты уже работал.
Как стать SOC-аналитиком с нуля и не бросить
Готовиться к работе в SOC можно самому. Список инструментов проходят по очереди: находят каждый, смотрят, в каких задачах он применяется, пробуют на учебных заданиях TryHackMe, Hack The Box или Root-Me. Освоить сам инструмент несложно, сложнее набрать знания вокруг него. Чтобы пользоваться Volatility в форензике, нужно понимать, что сохраняется в оперативной памяти, где это искать и зачем.
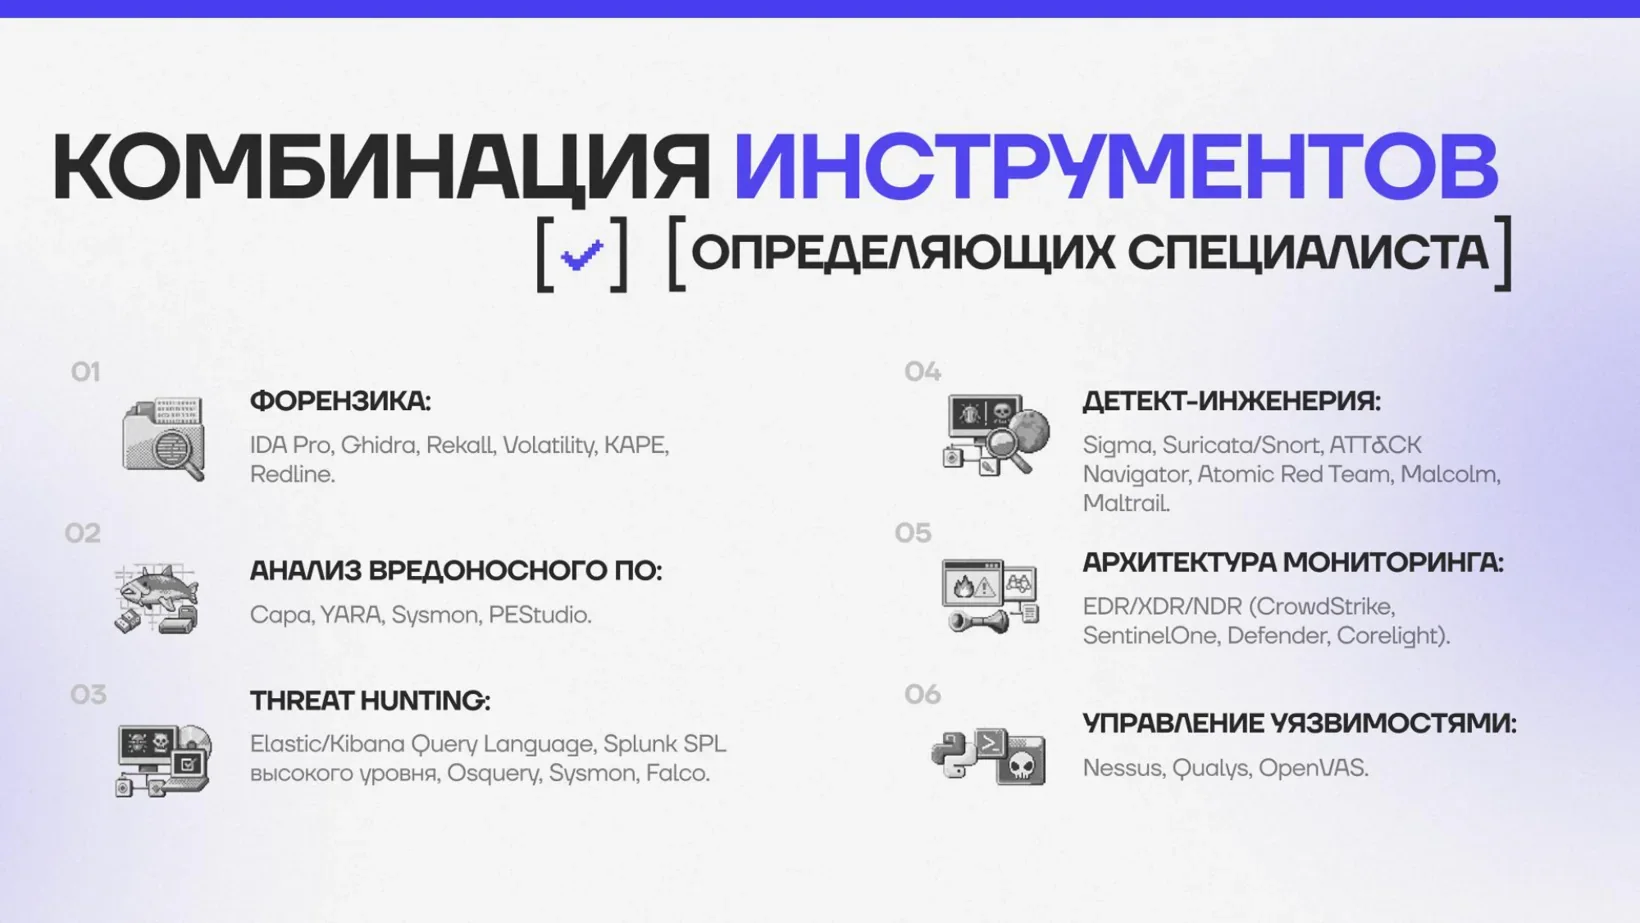
Такой джедайский путь в SOC работает, но, наверное, только процентов 5 людей, которые по нему идут, доходят и не опускают руки. Самостоятельно всё это изучать просто довольно сложно.
Влад БурцевОпора есть: у большинства проектов исчерпывающая документация. Нормальная стартовая база выглядит так: умеешь работать с командной строкой, программировал, понимаешь, что такое логирование, решал задачи на учебных платформах.
Удобная логика обучения: идти не от того, что делает аналитик, а от того, как работает атакующий.
Практика по этой логике строится по шагам:
- 1
Собери домашнюю лабораторию на некоммерческих утилитах: Elastic, Wireshark, Suricata, Sysmon и стандартные события Windows.
- 2
Освой атаку на уровне базового пентеста (тестирования на проникновение), например Kerberoasting.
- 3
Проведи её дома и посмотри, какие артефакты она оставила.
- 4
Разберись, как её обнаружить, и задетектируй сам.
- 5
Возьми следующую атаку и повтори цикл.
Теория при этом расходится с практикой. Когда описываешь, как обнаруживать технику, есть соблазн свести всё к правилу «лови плохое, хорошее не трогай». Многие приёмы хорошо выглядят в теории и не работают на практике, а понимание таких нюансов складывается, когда проверяешь собственные гипотезы.
Диплом, ночные смены и конкуренция на старте в SOC
Для старта в профессии SOC-аналитика диплом сам по себе мало что решает. Студенту скорее откажут из-за времени: работодатель опасается, что на работу его не останется. В SOC добавляются неудобные графики и ночные смены, но на L1 и L2 можно договориться о расписании так, чтобы совмещать с учёбой. С достаточными навыками в SOC идут и на втором курсе, и на первом, и вовсе без вуза. Решает опыт, а его набирают на стажировках. Возраст тоже не барьер: устроиться в SOC в 38 лет в целом можно.
Отклики на hh.ru часто возвращаются автоответом, и это общая проблема, не только в IT. Иногда дело не в кандидате, а в том, что формат резюме или алгоритм системы делает его нерелевантным. Известен случай, когда система, сократив резюме опытного специалиста, отнесла его к совершенно другой профессии, и он получал одни автоотказы.
Конкуренция заметно выросла по сравнению с тем, что было восемь лет назад. Работодатель требует от кандидата много, и такие кандидаты находятся.
Выигрывает тот, кто знает больше, умеет больше и лучше себя продаёт.
Проще тем, кто переходит из соседней профессии. Сетевому инженеру легче освоить нужные знания и использовать наработанный опыт. Сисадмин уже знаком со многими системами. Разработчику, который занимался системным программированием под конкретную ОС, проще, чем тому, кто этого не делал. Навыки DevOps и облачного инженера ценятся в SOC, где источниками для мониторинга подключены облака и контейнеры.
Вакансии аналитика SOC: кто нанимает
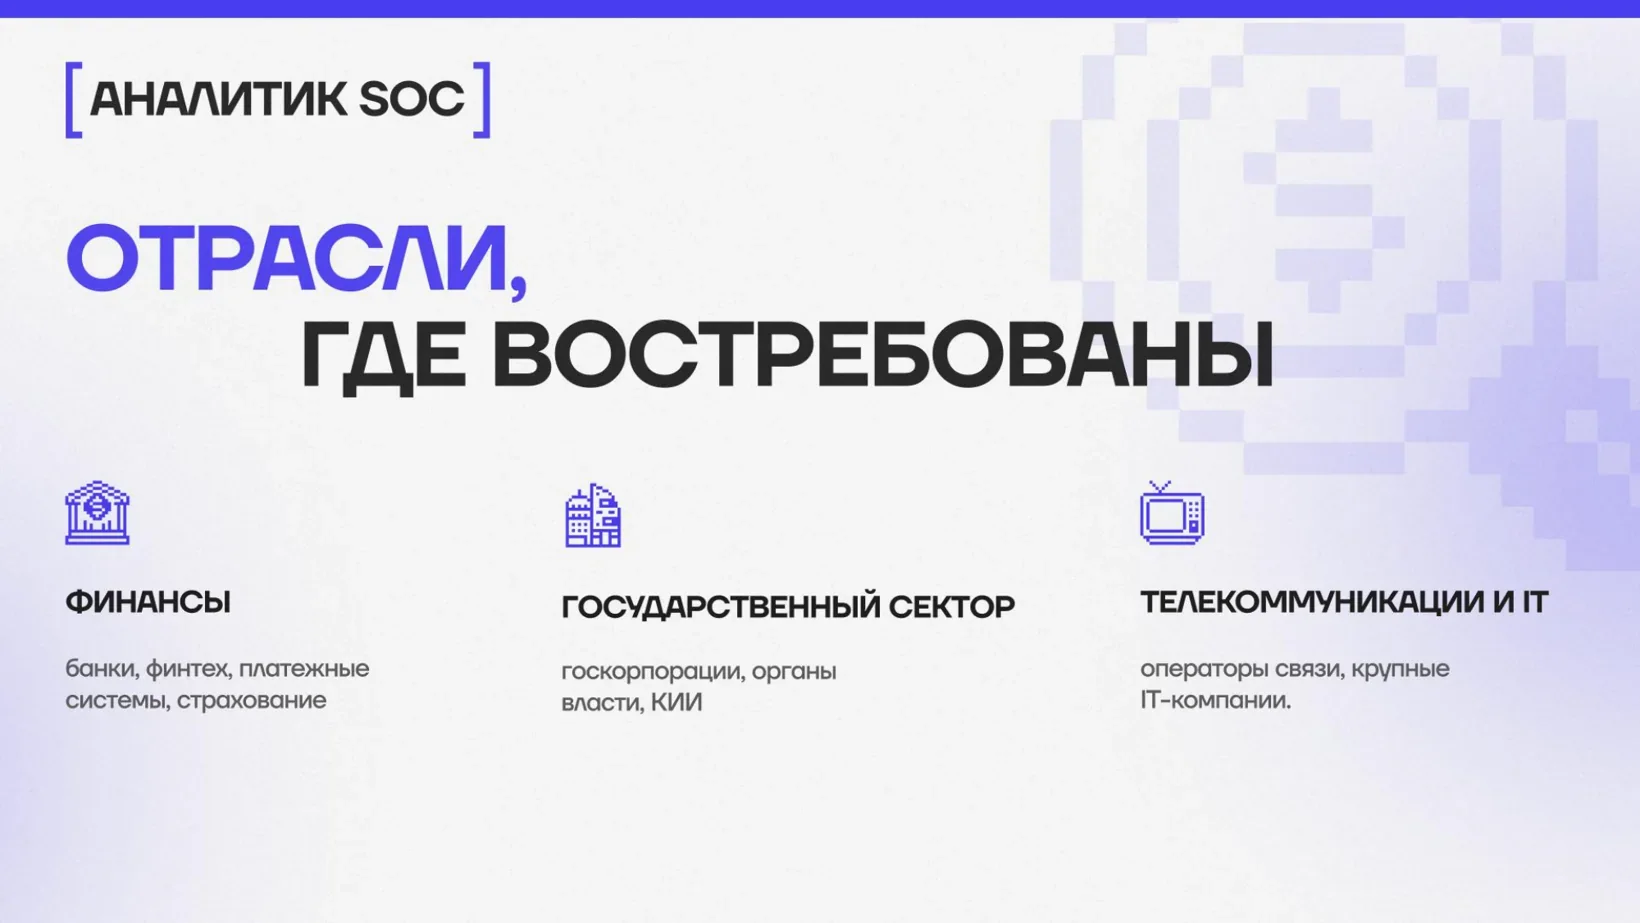
SOC бывают двух типов. MSSP оказывают услуги SOC разным клиентам. Внутренний, или in-house, SOC компания строит для себя, это дорого, поэтому так делают в основном крупные игроки. Вакансии аналитиков SOC есть в банках (МТС Банк, Сбер и большинство других), в госсекторе, в телекоме, например в Ростелекоме, и у интеграторов. Список неполный, вакансии легко посмотреть самому.
Что меняет AI в работе SOC
AI заметно упрощает работу аналитика SOC и берёт часть задач на себя. LLM помогают разбирать контекст текстовых данных, подсвечивают похожие кейсы, когда приходят схожие алерты, например с одного хоста, и это не ловится обычными условиями. Часть легитимных сработок можно закрывать автоматически, есть и детекты на машинном обучении.
Простой пример: нужно найти все процессы, которые запускались на хосте в определённый промежуток времени с определённым родителем и ещё кучей условий. Тому, кто знает SQL, проще сразу написать запрос. Новичку проще попросить внутреннюю модель, и она составит запрос эффективно, чтобы тяжёлые запросы не нагрузили продовую систему.
Вторая линия SOC и карьера: куда расти дальше
На второй линии SOC (L2) нужно всё то же, что на L1, только глубже. Уже недостаточно понимать общее устройство, нужно знать, где какой заголовок добавляется. Чтобы разобраться во всех нюансах Kerberos, может понадобиться неделя исследования этого протокола на полный день. Ещё на второй линии важно следить за трендами, на них опираются threat hunting и threat intelligence. В обязанностях сложные кейсы и обучение младших коллег: если L1 приходит впитывать, то L2 больше отдаёт, чем берёт.
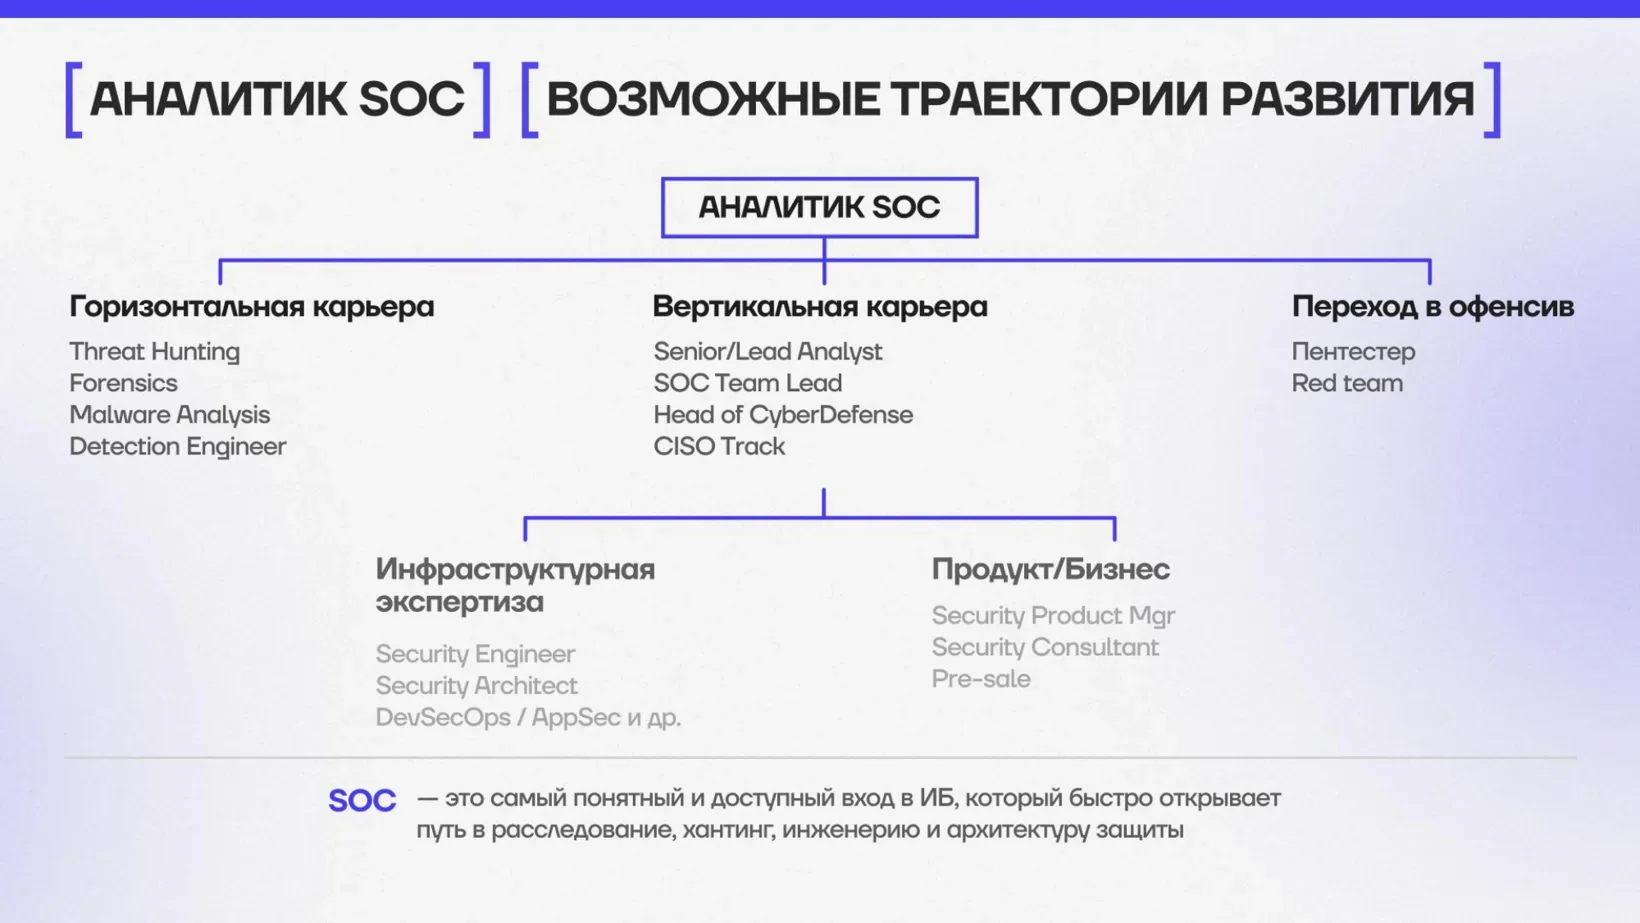
Лично я считаю, что аналитик SOC это лучший старт в ИБ. Если вам интересна информационная безопасность, какая бы то ни было, из SOC-аналитика вы можете идти куда угодно.
Влад БурцевГоризонтально из SOC уходят ещё и в реверс. Уйти в offensive, противоположное направление, можно, но скорее всего с некоторым понижением. По вертикали две линейки: экспертная для тех, кто хочет углублять и расширять знания, и менеджерская для тех, кому интереснее административная работа.
Ещё эфиры по теме
 Тема:Защита и инфраструктураКарьера35 участниковАтак всё больше, а для бизнеса это простои, утечки и зашифрованные данные. Кто их отражает: аналитик мониторинга, специалист по реагированию, охотник за угрозами.
 Тема:Защита и инфраструктураКарьера124 участниковОшибка при реагировании на инцидент стоит улик. Как прийти в криминалистику из поддержки и при чём тут суд.
 Тема:Защита и инфраструктураКарьера47 участниковПуть запуска, подпись, хеш: по этим следам проверяют процесс. На что смотрит первая линия SOC, как сообщать об инциденте и почему на собеседовании кейс-задачи.