
Профессия «Аналитик SOC»: консультация
Заполни форму, и видео запустится здесь же.
Готово. Видео появится здесь, как только загрузим его.
Нажимая кнопку, соглашаешься с обработкой персональных данных
О чём эфир
Поймёшь, как устроена работа аналитика SOC: на что смотрит первая линия, как сообщать об инцидентах и чем занята вторая.
Посмотришь, как анализировать процессы через Sysmon: путь запуска, подписи, хеши. Плюс детект сетевых атак, понимание средств защиты и зачем нужны лабораторные.
Про трудоустройство: как проходят собеседования, почему вместо шаблонных вопросов дают кейс-задачи и чего ждать от ночных смен.

Забери материалы эфира
Материалы одним файлом: вернись к ним, когда будешь повторять на практике.
Скачать материалыРазбор эфира по темам
Чем занимается аналитик SOC на первой линии (L1)
SOC (Security Operations Center, центр мониторинга и реагирования на инциденты) собирает события со всей инфраструктуры в SIEM-систему. Система их коррелирует, и при подозрительной картине аналитику в тикетную систему прилетает инцидент.
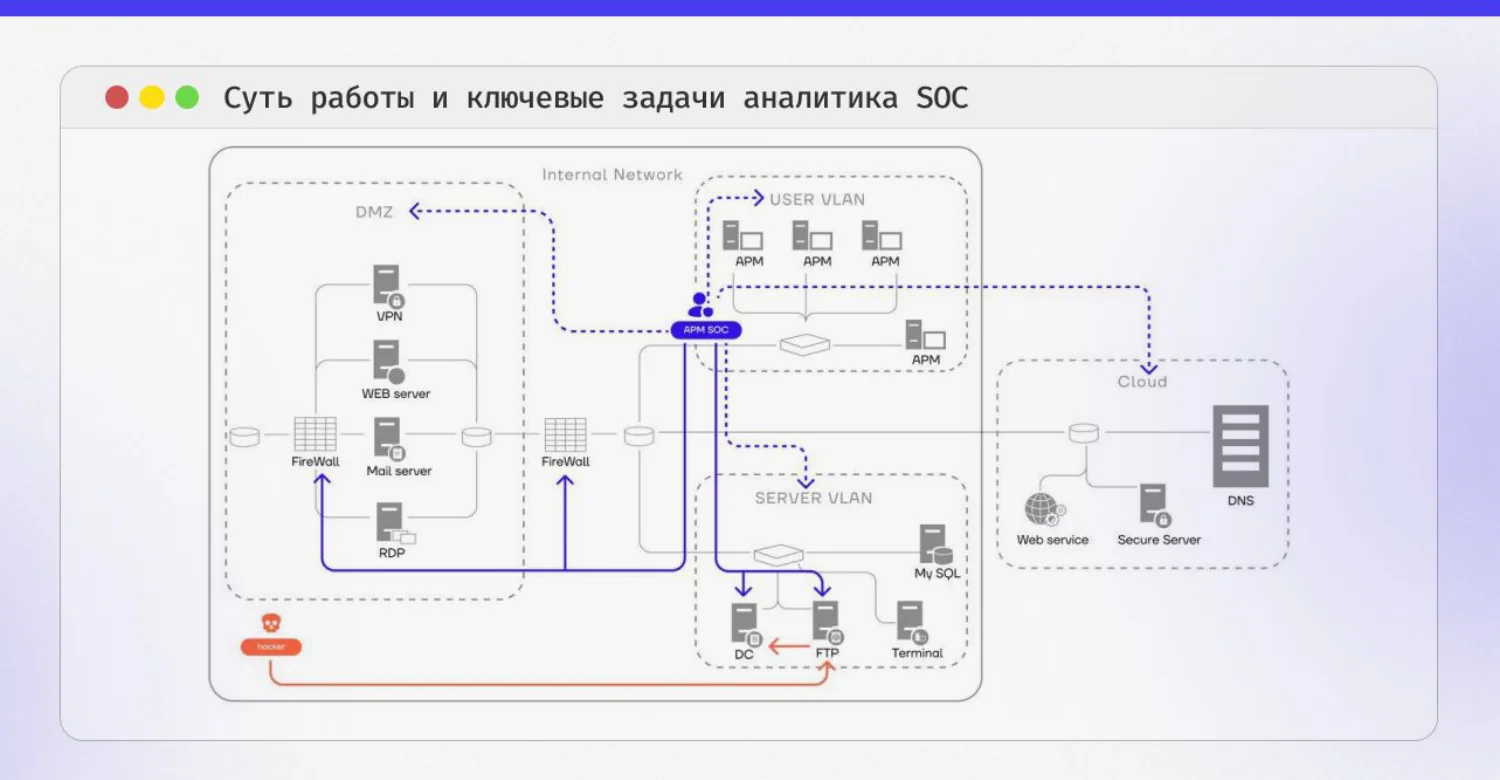
Задача аналитика SOC первой линии: разобрать события, собрать недостающую информацию и решить, инцидент это или обычная жизнь инфраструктуры.
Пример со сканированием. Нужно понять, откуда оно идёт, что сканируют и какие ресурсы затронуты. Если это известный сканер или заказчик заранее предупредил о проверке, уведомлять не нужно. Если адрес незнакомый и после проверки не нравится, заказчик получает уведомление об инциденте.
SOC бывает внутренним, когда команда мониторит только свою компанию или группу компаний, и сервисным, когда провайдер мониторит клиентов на своих мощностях. Бывает и гибрид: SIEM от поставщика, а расследуют свои аналитики. Линий тоже по-разному: где-то первой нет вовсе, где-то есть «полуторная». В маленькой команде на первую линию повесят и сценарии мониторинга, и поиск угроз, в большой будут только инциденты. Что ждёт именно тебя, читай в тексте вакансии.
Требования к аналитику SOC в вакансиях
В вакансиях аналитика SOC требований много, но они сводятся к четырём вещам.
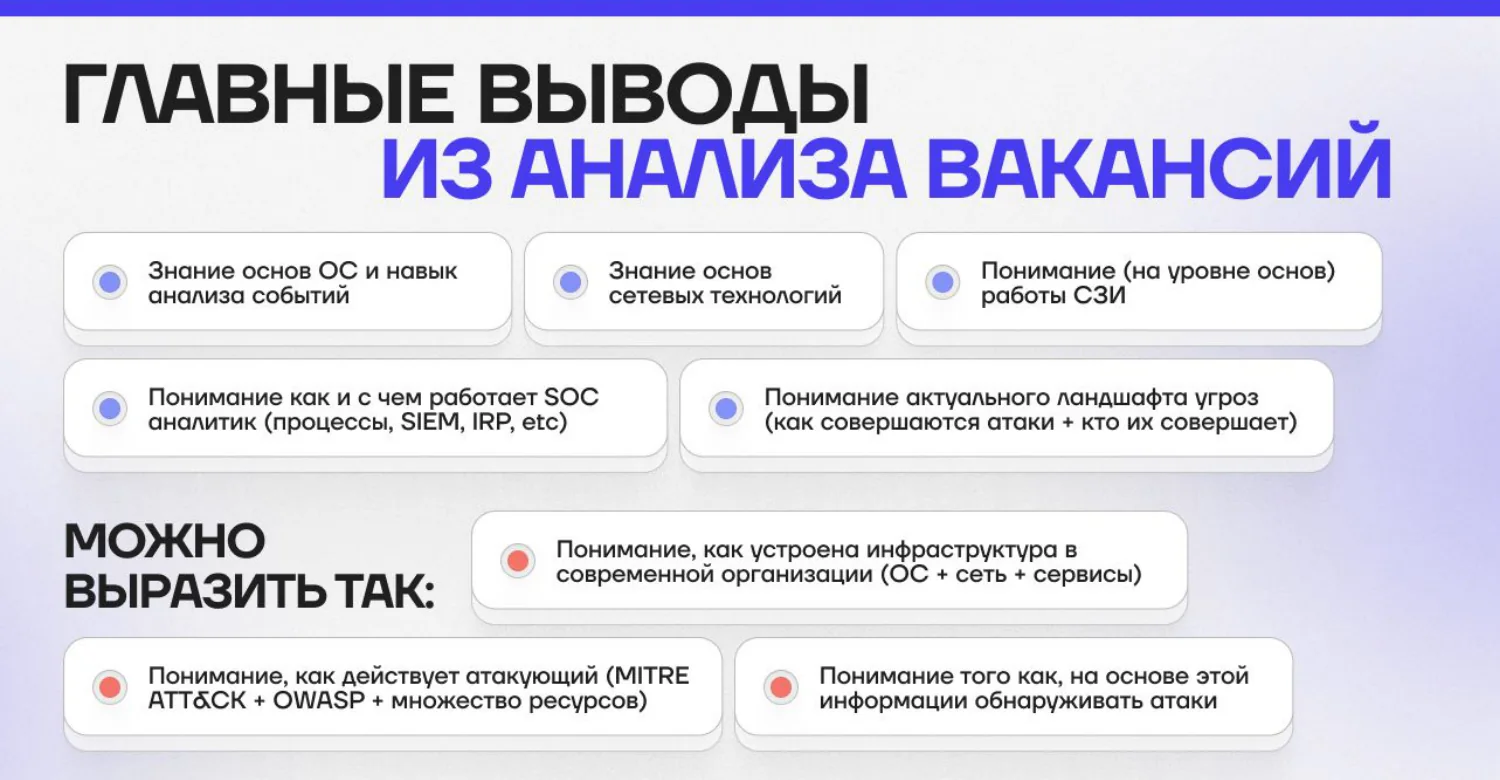
- Опыт работы с SIEM. Конкретная система не так важна: событие запуска процесса в журнале Windows (4688) или в Sysmon (событие 1) везде то же самое, меняется только интерфейс.
- Уверенное знание Windows и Linux. macOS на мониторинге встречается редко, и требуют её нечасто.
- Понимание средств защиты: что за антивирус или межсетевой экран перед тобой и что полезного для расследования есть в его логах.
- Сети и веб. Если на смене разбираться, чем HTTP отличается от HTTPS, работать будет тяжело. Для старта хватит цикла «Сети для самых маленьких».
Как получить опыт работы с SIEM: свой стенд
Опыт с SIEM можно получить самому. Подними на своём компьютере Wazuh, Elastic или Splunk, загрузи туда логи Windows, Linux, антивируса, Suricata. Инструкций в интернете достаточно. После этого на вопрос про опыт с SIEM можно честно ответить: работал с другой системой, умею искать события и писать запросы, к вашей привыкну быстро.
Так же разбираются средства защиты. Можно за неделю развернуть Suricata или Snort, посмотреть базовый набор правил, прочитать про атаки, которые они ловят, и попробовать дописать правило под другую сетевую атаку. Это опыт сразу и в сетях, и в средствах защиты.
Небольшой домашний стенд полезен и тем, кто уже работает: Kali, Windows, поднятый домен и сборщик логов. Проводишь атаку, смотришь, что осталось в логах, и понимаешь, как её ловить и как не допустить.
SOC работает постфактум: атаку ты увидишь в логах, когда она уже прошла. Поэтому если уязвимость можно закрыть заранее, её лучше закрыть, а не ставить на мониторинг и ждать.
Кристина ЖезловаКак разобрать подозрительный процесс в Sysmon
Типичный кейс: на компьютере запустился процесс, есть события Sysmon. Разбор по шагам:
- 1
Путь запуска. Встроенные утилиты и службы Windows запускаются из определённых папок. Запуск из «Загрузок» или временной папки уже подозрителен.
- 2
Хеш файла. Его можно проверить на VirusTotal.
- 3
Поле OriginalFileName. Файл может называться как легитимная программа, а в оригинальном имени будет совсем другое.
- 4
Родительские процессы, командная строка и учётная запись, от имени которой был запуск.
- 5
Что запускалось до и после, какие файлы создавались, что менялось в реестре, кто подключался к этому компьютеру.
Если в цепочке есть PowerShell, текст скрипта ищут в событиях 4104 и 4103. Дальше важен вывод: нужна ли изоляция хоста, блокировка учётной записи, что сообщить заказчику. Ответ «позвоню и спрошу, легитимно ли это» не раскрывает всей картины атаки.
Разбор всегда начинают с отправной точки. Если инцидент случился 2 апреля в 15:00, смотрят это время, а не события с начала года. Иногда то, что выглядит аномалией, оказывается обычной работой сотрудника, просто в логах она выглядит страшно.
Собеседование на аналитика SOC: проверяют ход мысли
На собеседовании аналитика часто дают кейс, а не вопросы по определениям. Например, пришло подозрительное письмо. Что ты будешь делать: смотреть заголовки? На что в них обратишь внимание? Перейдёшь по ссылке или проверишь её отдельно? Откроешь вложение на рабочем компьютере? Человек рассуждает, а собеседующий смотрит, как он думает.
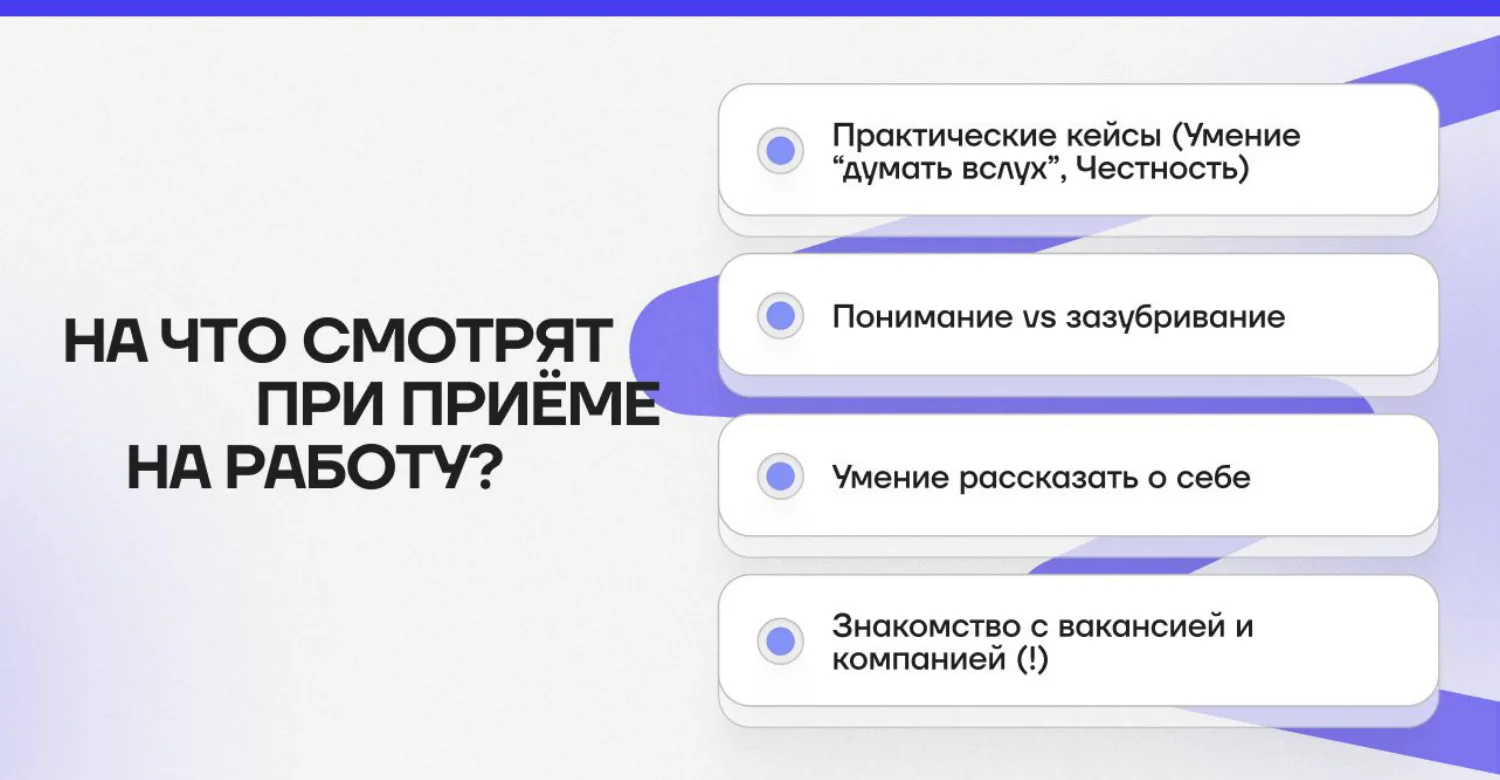
Я не люблю спрашивать терминологию: сама её не запоминаю и от других не требую. Я даю кейс и смотрю, как человек рассуждает. Терминологию потом выучишь.
Кристина ЖезловаРассуждай вслух и говори всё, что приходит в голову.
Бывают и проверки на понимание: в одном задании среди индикаторов компрометации, которые нужно было распределить на блокировку и мониторинг, был адрес 127.0.0.1. Тот, кто понимает, что это локальный адрес, не станет его блокировать.
Смотрят и на мотивацию. Из двух кандидатов, один из которых отвечает правильно, но без интереса, а второй знает меньше, но готов разбираться и спрашивать, часто выбирают второго. Ещё признак: когда кандидат ищет ответ в сети прямо на собеседовании, это видно.
Собеседования стоит проходить, даже если кажется, что не дотягиваешь. Это опыт, меньше нервов в следующий раз и шанс узнать, как устроена работа в компании. Задавай вопросы: что предстоит делать, с чем работает команда. Хороший знак, если на вопрос, который ты не знал, тебе спокойно объясняют ответ.
MITRE ATT&CK для аналитика SOC и отчёты об атаках
Заучивать всю матрицу MITRE ATT&CK бессмысленно. Для первой линии достаточно понимать, зачем она нужна, и уметь в ней ориентироваться: злоумышленник движется по этапам, от разведки до закрепления и перемещения по сети, и на каждом этапе есть свои техники.
Мой совет: не учить матрицу, а научиться в ней ориентироваться и понимать, что происходит на каком этапе атаки.
Кристина ЖезловаЛучший способ разобраться: читать публичные отчёты крупных ИБ-компаний об атаках группировок. В них описано, что делал злоумышленник, какие инструменты использовал, и есть разбор по MITRE. Это помогает не «деградировать» на смене, где часто попадаются однотипные срабатывания вроде перебора паролей или антивирусных алертов. Без такого контекста легко закрыть активность шифровальщика как ложное срабатывание, просто потому что раньше такого не видел.
Читать отчёт нужно с головой.
Например, если в нём написано, что злоумышленники используют утилиту удалённого доступа, это не повод сразу запрещать её в компании: злоумышленники часто пользуются легитимными инструментами админов, чтобы маскироваться.
SOC L2 и L3, плейбуки и SLA
Вторая и третья линии SOC (L2 и L3) пишут сценарии мониторинга и правила для SIEM, занимаются нормализацией, ищут актуальные угрозы в инфраструктуре и подключаются к расследованию серьёзных инцидентов. Им нужно знать современные атаки, уметь их детектировать и понимать, как настроить аудит, чтобы нужное событие вообще попало в логи. Если логов не хватает, атаку не поймать.
Во многих крупных SOC есть плейбуки: инструкции, что делать при конкретном срабатывании. Например, при запуске Mimikatz для выгрузки учётных данных: уведомить заказчика и посмотреть, что ещё происходило на хосте в пределах часа. Новичку это сильно помогает не растеряться.
Сроки обработки инцидентов (SLA) везде свои и прописываются в договорах. Встречаются, например, 60, 90 и 120 минут. Критичность часто считают по двум параметрам: насколько опасно само событие и насколько важен актив. То же срабатывание на контроллере домена обрабатывают быстрее, чем на рабочей станции.
Как стать аналитиком SOC с нуля и пробиться через сотни откликов
На вакансии первой линии у крупных вендоров бывают сотни откликов.
Не смотри только на крупных вендоров: можно зайти в компанию поменьше, набить руку и потом перейти. В небольших компаниях часто можно и расти быстрее: полгода в ночных сменах, активная работа, переход на следующую линию.
Зайти в ИБ можно и из другой сферы. У системного администратора уже есть опыт с операционными системами и логами, ему стоит добавить чтение отчётов об атаках. Помогают и профильные конференции, например Positive Hack Days и SOC Forum: там рассказывают и про атаки, и про жизнь SOC.
Для самостоятельной практики подойдут CyberDefenders, HackTheBox и TryHackMe. Из книг: «Внутреннее устройство Windows» Руссиновича, книги Олега Скулкина о шифровальщиках, «Сети для самых маленьких». Свою базу знаний тоже стоит вести: держать в голове всё прочитанное о новых атаках и уязвимостях невозможно.
График работы в SOC и автоматизация первой линии
Первая линия обычно работает круглосуточно, графики вроде два через два с ночными сменами. Вакансий только с дневным графиком мало. Вторая и третья линии чаще работают по восемь часов. Перед выходом на линию стоит честно ответить себе, готов ли ты разбирать инциденты ночью.
Некоторые SOC уже автоматизируют первую линию и закрывают фоновую активность без человека. Но людей это не убирает: если не будет первой линии, её роль возьмёт вторая. AI хорошо снимает рутину, но может уверенно ошибаться, а при расследовании инцидента на это нет времени.
Ещё эфиры по теме
 Тема:Защита и инфраструктураКарьера35 участниковАтак всё больше, а для бизнеса это простои, утечки и зашифрованные данные. Кто их отражает: аналитик мониторинга, специалист по реагированию, охотник за угрозами.
 Тема:Защита и инфраструктураКарьера76 участниковСменный график, конкуренция, нет диплома. Как пройти эти барьеры, что спросят на собеседовании и куда расти.
 Тема:Защита и инфраструктураКарьера124 участниковОшибка при реагировании на инцидент стоит улик. Как прийти в криминалистику из поддержки и при чём тут суд.