
Как попасть в Blue Team: профессия защитника инфраструктуры
Заполни форму, и видео запустится здесь же.
Готово. Видео появится здесь, как только загрузим его.
Нажимая кнопку, соглашаешься с обработкой персональных данных
О чём эфир
Думаешь о защите корпоративной инфраструктуры? Здесь карта профессии целиком: от причин, почему атак стало больше, до навыков, которые ждут работодатели.
Поймёшь, чем атака грозит бизнесу (простои, утечки, шифрование), какие задачи решает CISO и как читать атаку по стадиям MITRE ATT&CK, от разведки до воздействия.
Дальше роли в Blue Team: SOC-аналитик, респондер, DFIR, threat hunter, архитектор. И что нужно уметь, чтобы туда попасть: Windows и Linux, сети, SIEM и EDR, скрипты, ATT&CK.
В блоке вопросов про сертификаты, удалёнку и пути роста.

Забери материалы эфира
Материалы одним файлом: вернись к ним, когда будешь повторять на практике.
Скачать материалыРазбор эфира по темам
Почему защита от кибератак стала задачей бизнеса
Кибератака сегодня работает как оружие против критичных процессов: государства, бизнеса, обычной жизни. После атаки на Аэрофлот пострадали системы, которые обслуживают авиаперевозки, были задержки и отмены рейсов. Похожие истории случились с РЖД и СДЭК. Атакующих стало больше, и цели у них разные: инсайдеры, кибертеррористы, проправительственные APT-группировки.
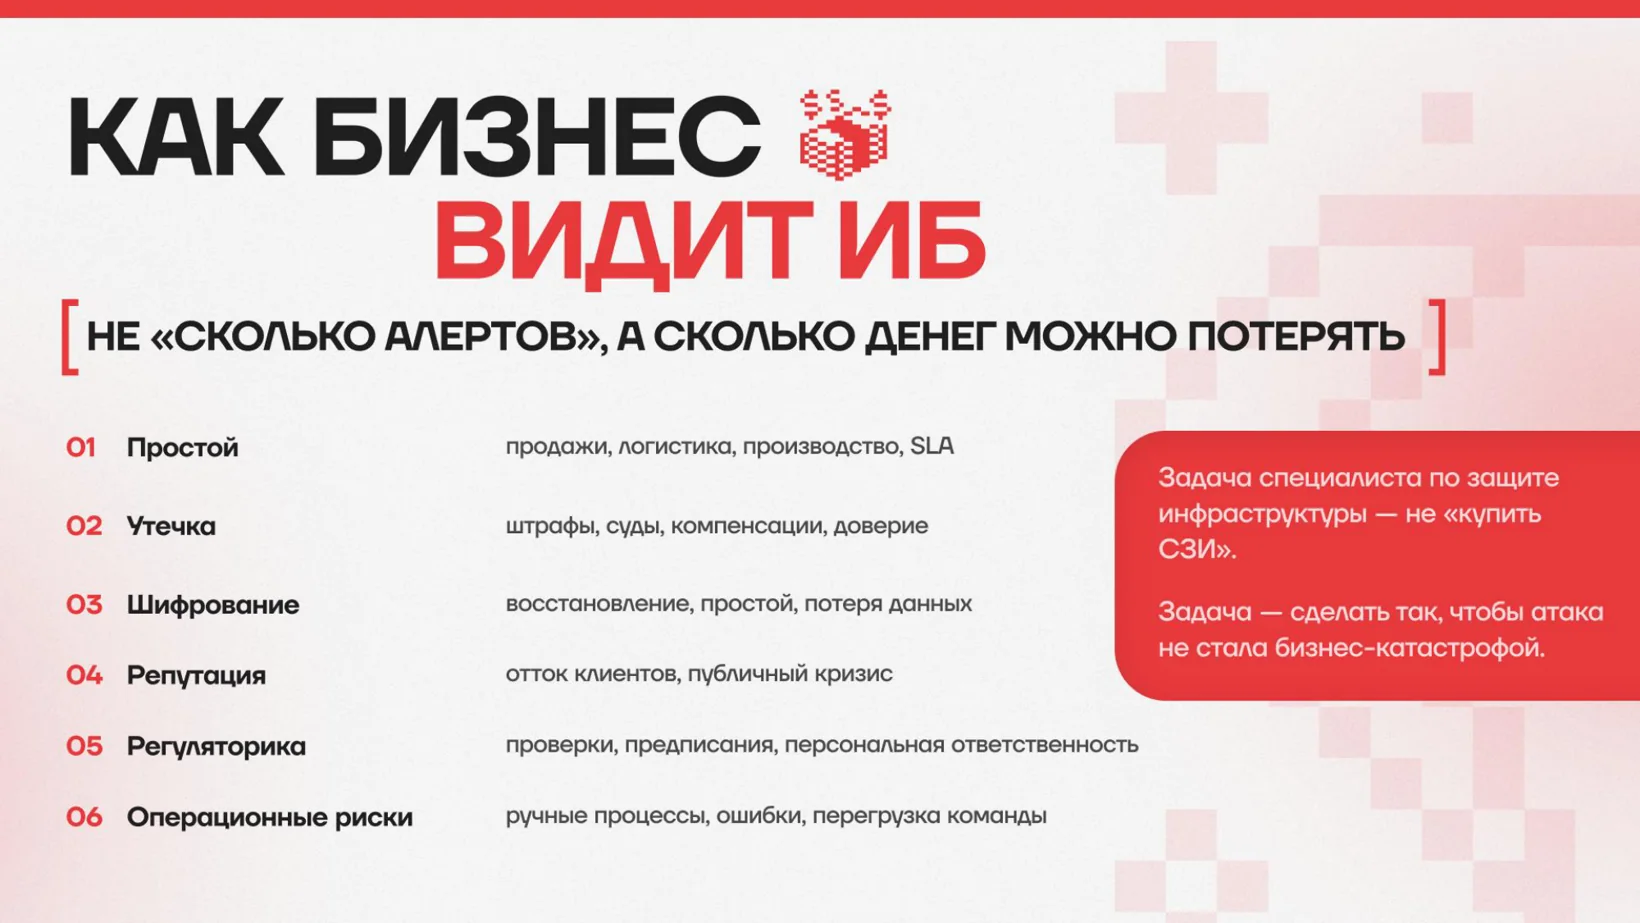
Атак становится больше, убытки растут. Регуляторные требования активно принимают с 2022 года, но зрелость защиты до сих пор отстаёт. Часто компания приходит за защитой уже после инцидента, когда посчитала потери.
В ретейле час простоя означает несостоявшиеся заказы и сделки, плюс сорванные договорные обязательства. Штрафы за утечку мало что меняют: построить модель защиты часто дороже, чем заплатить несколько штрафов. Шифрование идёт последним этапом атаки, значит, данные к этому моменту, скорее всего, уже выгружены.
Атакующие могут годами тихо сидеть в инфраструктуре. Однажды они долго слушали совещания топ-менеджмента заказчика на конференц-связи, включая стратегические сессии.
Задачи CISO: пять вопросов, с которых начинается защита компании
Верхний уровень защиты задаёт директор по информационной безопасности (CISO), его вопросы потом раскладываются на задачи специалистов по защите корпоративной инфраструктуры:
- Что у нас самое критичное: активы, процессы, данные, сервисы.
- Кто и как может атаковать. Против крупного финтеха работают конкретные группировки со своими инструментами, и к ним можно подготовиться заранее.
- Какие меры защиты работают, за что платим и как это настроить.
- Как понять, что атака уже идёт. Это мониторинг и команда SOC.
- Как быстро остановить атаку и восстановиться, чтобы бизнес не простаивал.
Обнаружить атаку мало: без выстроенного реагирования от обнаружения нет эффекта.
У SOC две главные метрики: время обнаружения (time to detect) и время реагирования (time to respond). Чтобы их сокращать, нужны интеграции и автоматизация, а ещё процессы: регламенты, матрица коммуникаций с ответственными, карта сети.
Можно закупиться всеми видами средств защиты, нанять людей или подрядчика на мониторинг и реагирование. Но пока не сделаны сегментация, модели и архитектура безопасности, это будет просто бесполезно.
Сергей СидоринПроверять, что всё работает, помогают пентесты и киберучения. Один зрелый заказчик второй год проводит внутренние штабные киберучения: команда эмулирует действия атакующего, а потом исправляет найденное. Это сбои в коммуникации, процессы, неэффективные или недостающие средства защиты.
Матрица MITRE ATT&CK: как атака выглядит по шагам
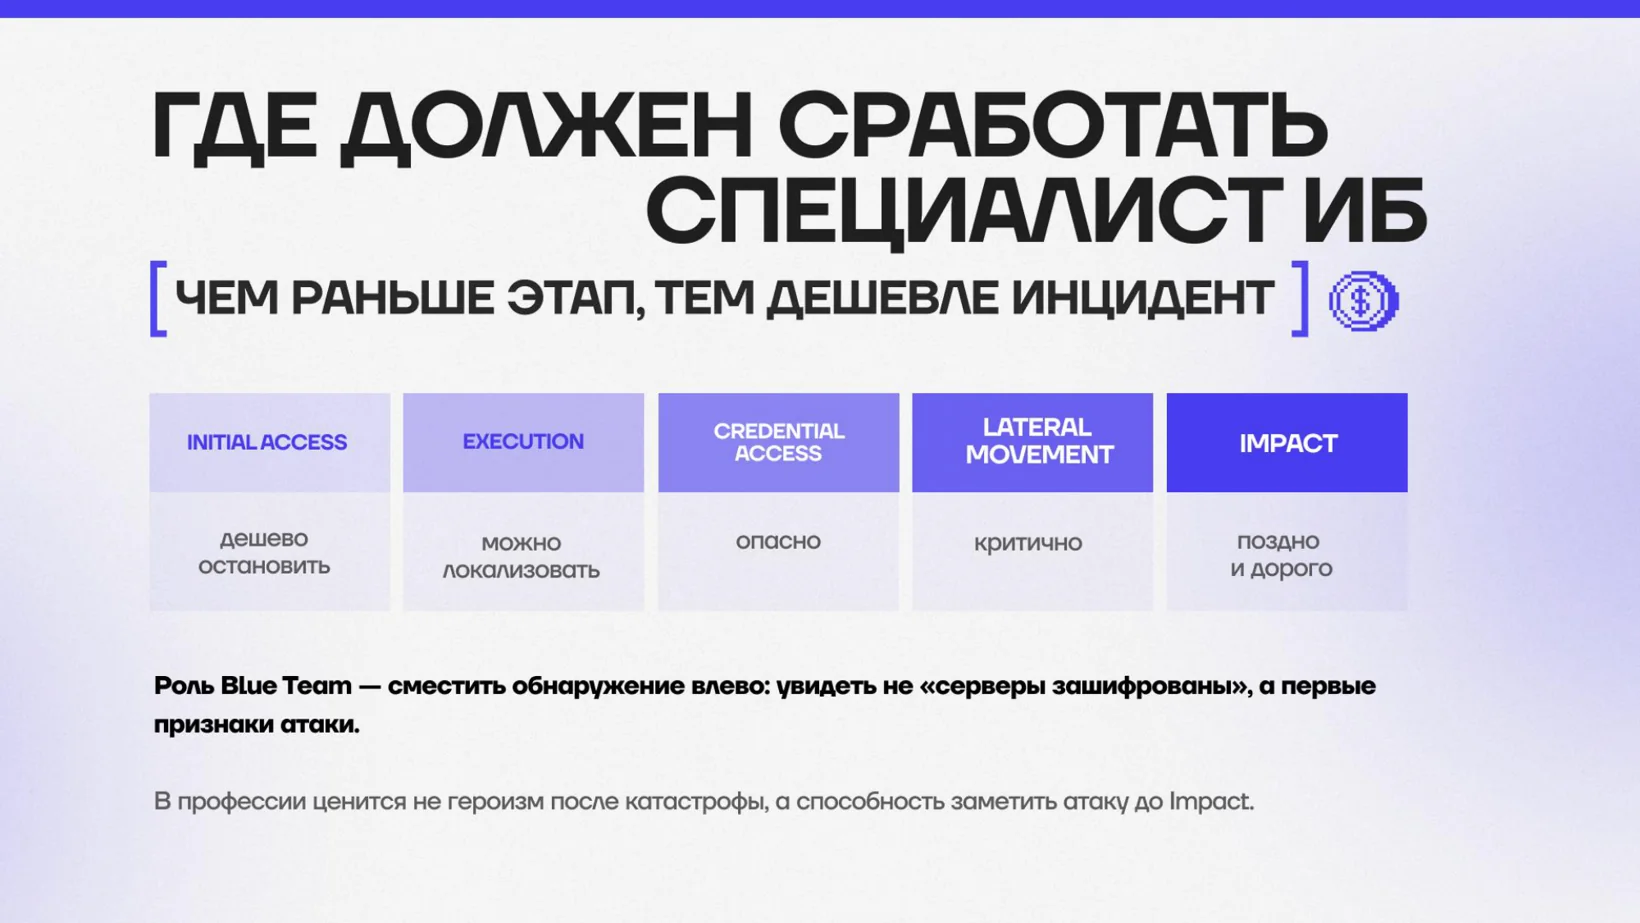
Для защитника матрица MITRE ATT&CK вроде азбуки. Это самый подробный современный вариант моделей вроде Cyber Kill Chain и Unified Kill Chain. Она описывает путь атакующего в виде тактик:
- 1
Разведка и подготовка ресурсов: что открыто наружу, кого можно зафишить, какие инструменты доработать под цель.
- 2
Первоначальный доступ: фишинг, брутфорс, атака через подрядчика, эксплуатация уязвимостей на внешнем периметре. Топ этих векторов годами не меняется.
- 3
Выполнение и закрепление: запуск полезной нагрузки, затем учётная запись, сервис, запланированная задача или бэкдор, чтобы вернуться, даже если доступ закрыли.
- 4
Повышение привилегий: до локального администратора, SYSTEM или администратора домена.
- 5
Уклонение от защиты: обход мониторинга и антивирусов, маскировка под легитимную активность. В свежем обновлении её разделили на две тактики: скрытность и обход средств защиты.
- 6
Доступ к учётным данным и внутренняя разведка: найти контроллер домена или базу данных и получить права, чтобы туда попасть.
- 7
Боковое перемещение через SSH, RDP, SMB.
- 8
Сбор данных, канал управления (C2) и вывод данных наружу.
- 9
Воздействие: шифрование, остановка сервисов, удаление снапшотов и бэкапов. Здесь атакующий уже шумит и точно себя выдаёт.
У каждой тактики есть техники, а процедуры описывают, как конкретные группировки, например Lazarus, использовали Mimikatz или Impacket. Вместе это называют TTP (тактики, техники и процедуры).
Чем раньше атакующего заметили на этой цепочке, тем дешевле инцидент.
Если его поймали на первоначальном доступе, ущерба нет. Если он дошёл до сбора данных или воздействия, цель в той или иной степени достигнута.
Что такое Blue Team и какие в ней роли
Blue Team, команда защитников корпоративной инфраструктуры, не сводится к аналитику SOC:
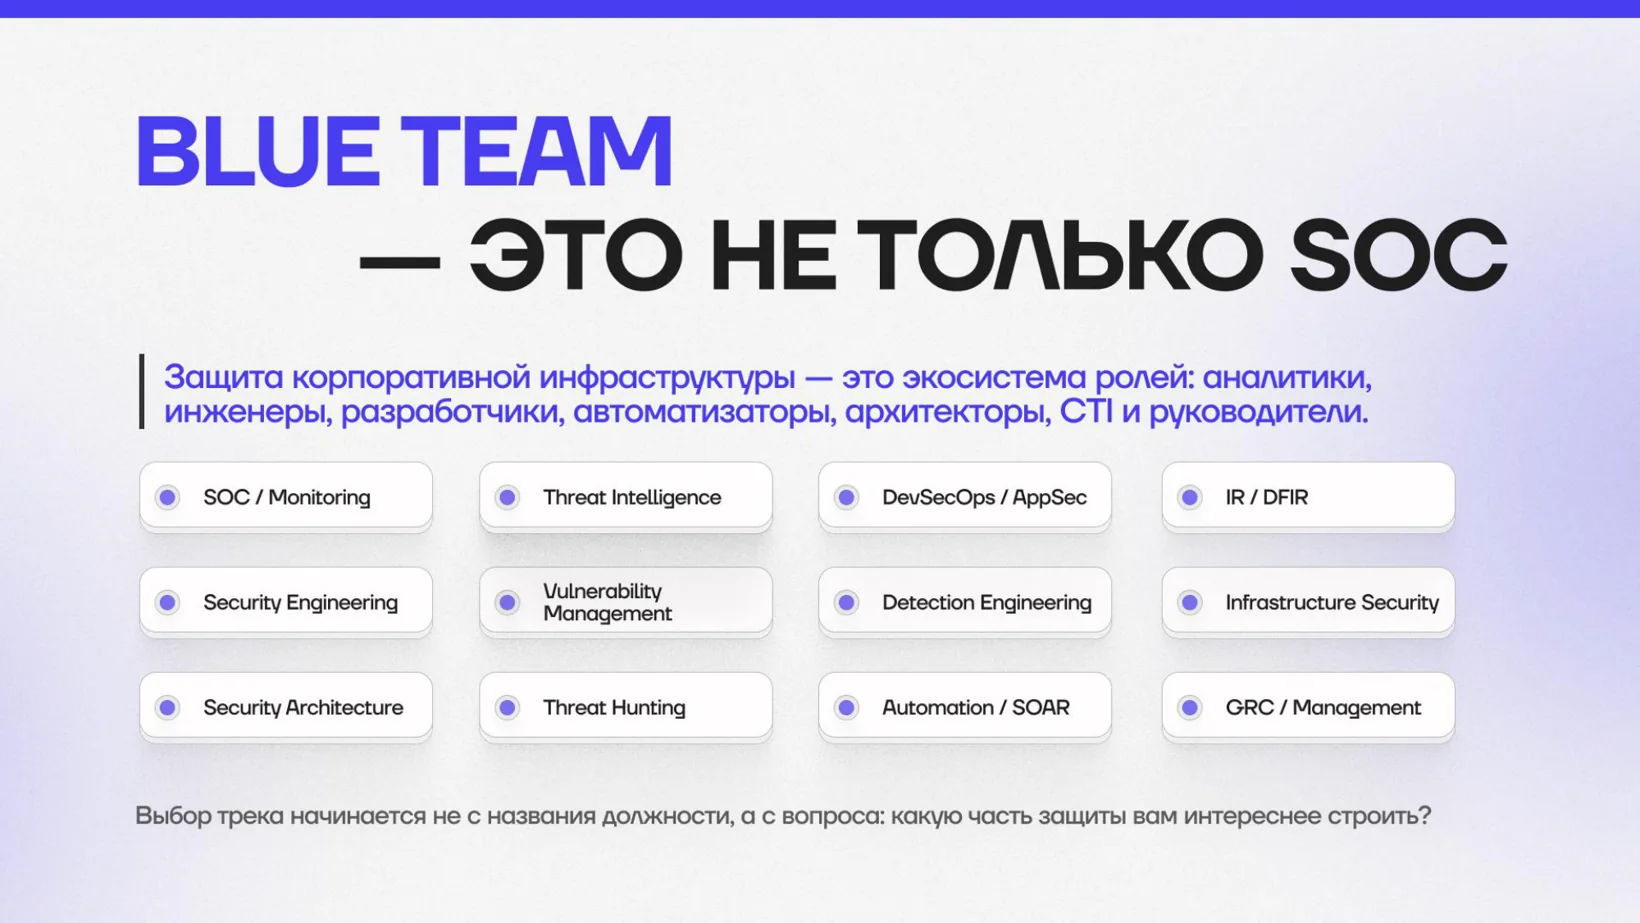
- SOC (центр мониторинга и реагирования на инциденты): круглосуточный мониторинг, алерты, запуск реагирования. Классическая структура: три линии аналитиков, L1, L2 и L3.
- Incident Response и DFIR: реагирование на инциденты как пожарная команда плюс компьютерная криминалистика, которая восстанавливает цепочку атаки и даёт рекомендации.
- Threat Intelligence (разведка угроз): какие группировки есть, чем пользуются, какая у них мотивация.
- Threat hunting (поиск угроз): проверка гипотез там, где правило корреляции дало бы слишком много ложных срабатываний.
- Detection engineering: правила корреляции в SIEM-системе, правила Sigma и YARA, сигнатуры IDS/IPS вроде Suricata.
- Инженеры средств защиты: разворачивают, настраивают, интегрируют и обновляют СЗИ. Таких специалистов на рынке сейчас сильно не хватает.
- Vulnerability management (управление уязвимостями): сканирование и патч-менеджмент. Самое сложное понять, можно ли закрыть уязвимость, не сломав бизнес-процессы.
Хороший аналитик SOC всё время копается, сомневается и считает, что ему мало данных. И постоянно думает: а может, это настоящий инцидент.
Сергей СидоринКак попасть в Blue Team, как расти и сколько платят
Попасть в Blue Team проще всего тем, кто уже понимает, как работают операционные системы и сети: системным администраторам, сетевым инженерам, техподдержке.
Разработчикам, DevOps и облачным инженерам прямая дорога в AppSec и DevSecOps. Подходят аудиторы и аналитики данных. Возраст не преграда: учиться приходят и в 40 с лишним лет. Из Red Team в SOC войти проще, ведь работаешь с тем же, только с другой стороны.
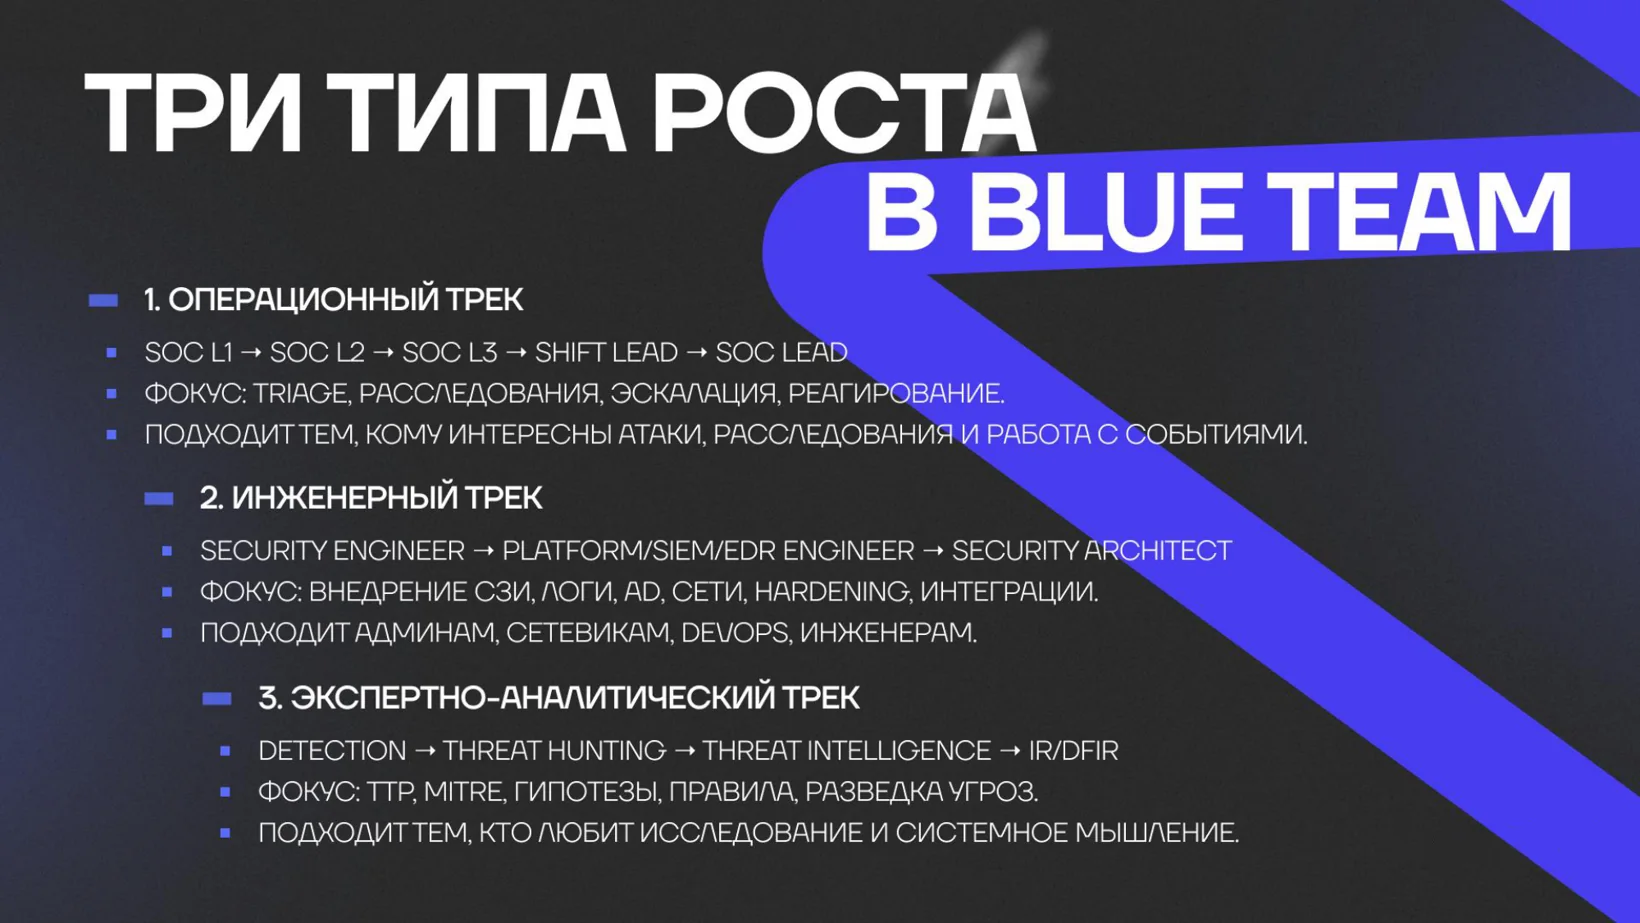
В операционном треке после руководителя линии растут до руководителя криминалистики, затем направления. В инженерном сильный инженер SIEM без лидерской роли может получать 300 тысяч и больше за счёт широты стека.
Джуниор чаще всего начинает аналитиком SOC на дежурной смене L1: алерты, первичный анализ, эскалация. Мидл на L2 участвует в расследованиях и пишет use case, сценарии мониторинга вроде атаки на Microsoft Exchange или повышения привилегий в Windows. Сеньоры на L3 и в реагировании разбирают сложные инциденты, в threat intelligence составляют профили угроз, отсюда путь в анализ вредоносного ПО и реверс.
Ориентиры по зарплатам: джуниор от 60 до 120 или 150 тысяч, мидл примерно до 250, сеньор от 250 до 350 и выше, лиды направлений от 300. Многое зависит от того, куда идёшь: госсектор, энтерпрайз, бигтех или сервис-провайдер.
Что ждут работодатели: вакансии аналитика SOC и собеседование
Что работодатели ждут от новичка в Blue Team:
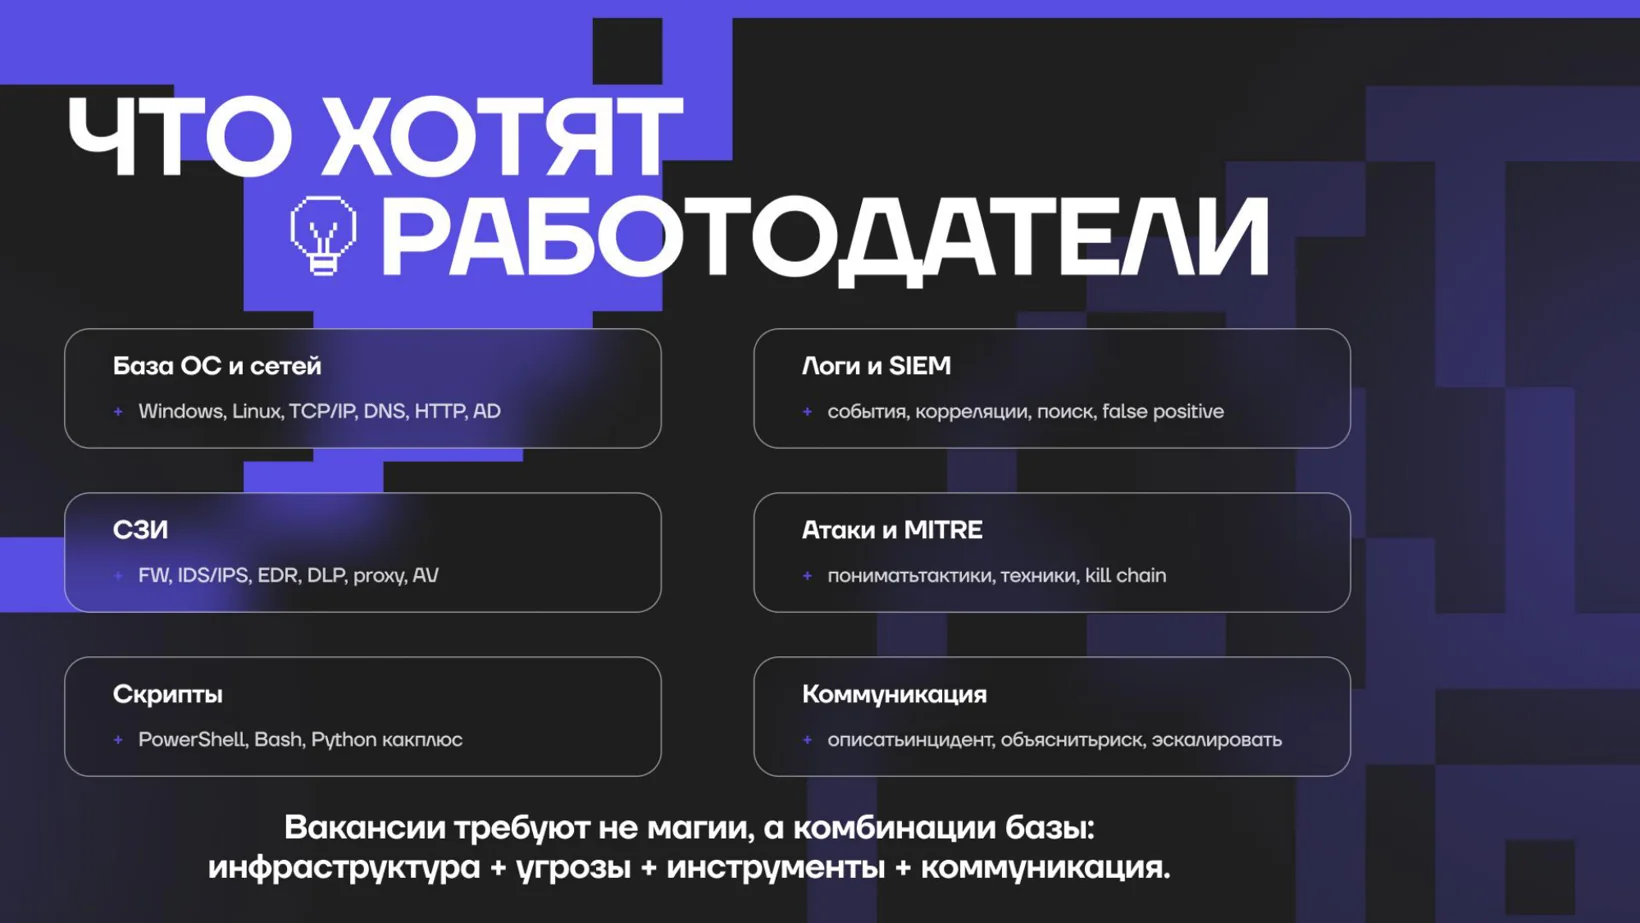
По Windows и Linux важно понимать, какие события они пишут, по сетям нужны модель OSI и инкапсуляция. Active Directory остаётся базой в отечественных компаниях: без доменной архитектуры не разобраться в логике детектов. Из моделей атак, кроме MITRE ATT&CK и Cyber Kill Chain, пригодится пирамида боли Дэвида Бьянко.
Аналитик SOC L1 в типичной вакансии смотрит события из SIEM, антивируса, межсетевого экрана, IPS и DLP, отсеивает ложные срабатывания и эскалирует дальше, работа сменная 24/7. «Расследование типовых инцидентов» на L1 означает первичный анализ, а не снятие дампов памяти: понять, что активность аномальная, и, например, изолировать хост или заблокировать учётку.
MITRE ATT&CK на собеседовании целиком зубрить не нужно.
Достаточно знать все тактики, рассказать их последовательность от разведки до воздействия и объяснить, почему она такая. Типичный вопрос: назови три способа закрепления или популярные методы первоначального доступа.
Работа в кибербезопасности без розовых очков
- Брать «на вырост» сейчас готовы редко: ищут тех, кто может показать навыки.
- Инструменты не думают за специалиста. Средства защиты нужно тюнить, тестировать и обновлять.
- В незрелом SOC аналитик правда закрывает ложные срабатывания по чек-листу. В хорошем SOC это конвейер: сенсоры, телеметрия, обнаружение, верификация, реагирование, расследование.
- Учиться придётся постоянно: техники атак и инструменты меняются каждый день.
- Если на инженерной позиции регламент грозит санкциями за ошибку, это сигнал: на тебя перекладывают ответственность, а процессы не выстроены.
- Удалёнка зависит от работодателя. Чаще всего гибрид, только офис встречается в госсекторе и на объектах КИИ.
- Из законов в первую очередь нужны 152-ФЗ о персональных данных и 187-ФЗ о безопасности критической информационной инфраструктуры.
AI в SOC: где помогает защитнику, а где нет
В SOC AI работает как ассистент: раскодирует команду PowerShell в base64, даёт контекст по подозрительному процессу. Машинное обучение в средствах защиты ищет аномалии в поведении пользователей там, где правила корреляции не справляются.
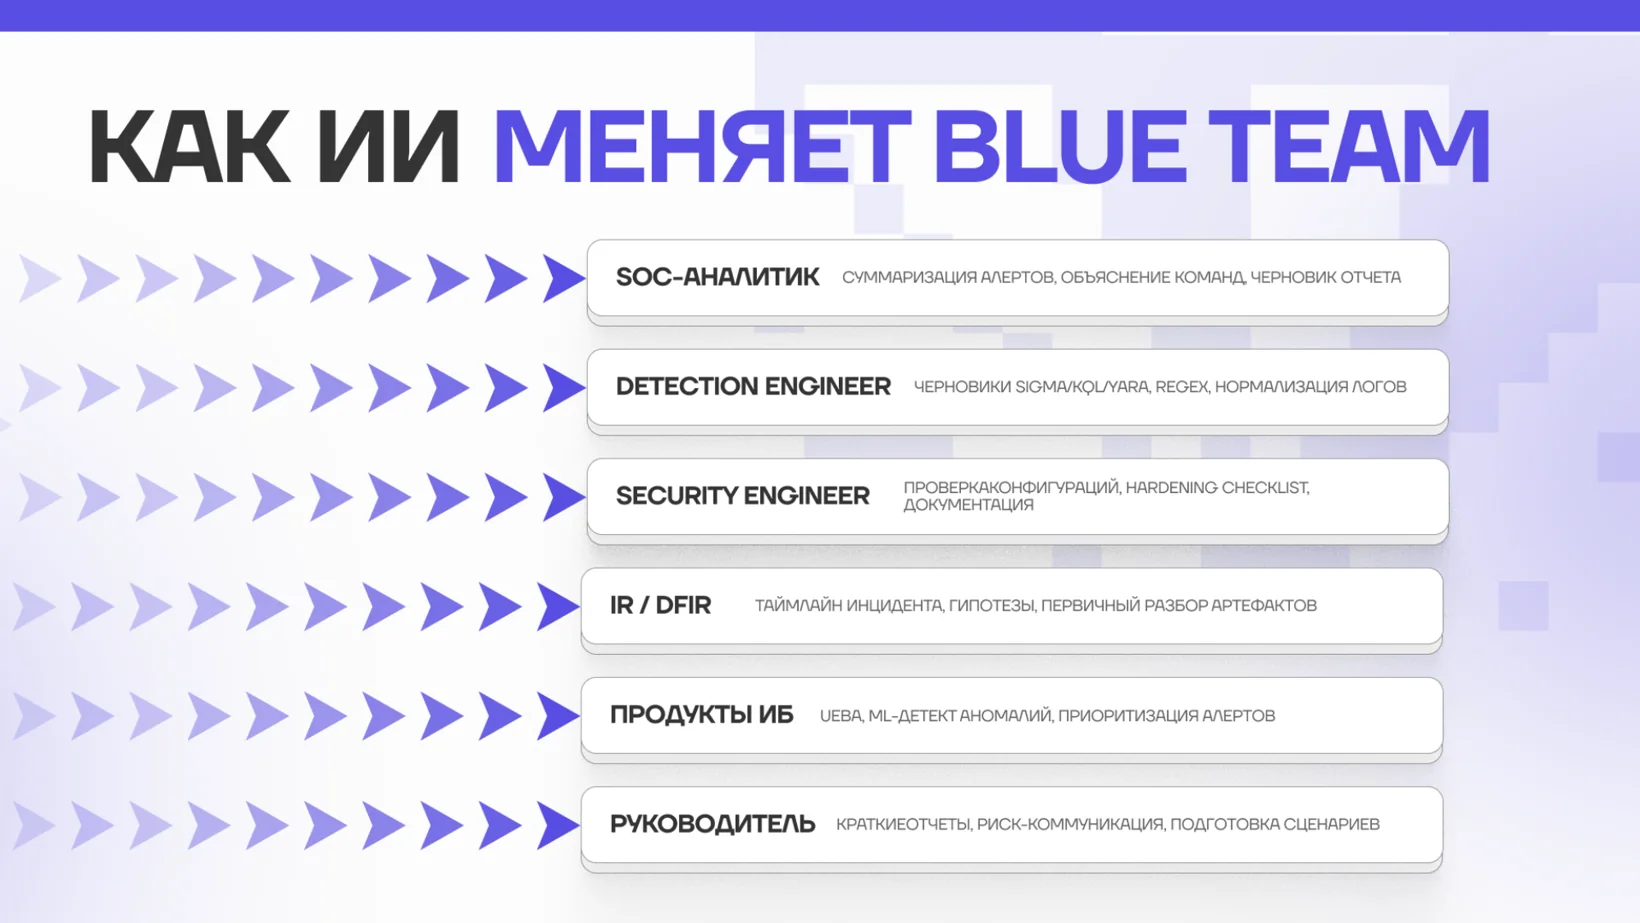
Но нужно помнить, кому отдаёшь данные: промпт-инъекции и обучение моделей на корпоративной информации никто не отменял. AI не знает контекст компании и не понимает, какие действия при реагировании не сломают бизнес-процессы. Модели часто ошибаются, на проверку ответов уходит много времени.
Искусственный интеллект не несёт ответственности за принятые решения. Многие об этом не думают, но ответственность всё равно несёт человек.
Сергей СидоринКак превратить учёбу в опыт: практика, CTF и портфолио
Теория без практики серьёзным компаниям не нужна, ценится опыт.
Годами копить знания без дела не стоит, лучше пробовать и набивать шишки.
- Конспектируй каждое задание: что сделал, почему так, какой результат. Если не получилось, запиши и это, позже станет ясно, почему метод не сработал.
- Собирай портфолио и резюме по ходу, чтобы не забыть, чего достиг.
- Тренируй собеседования, попроси практика провести пробное.
- Практикуйся на Hack The Box, TryHackMe, PortSwigger, для защиты на CyberDefenders. Они близки к живой инфраструктуре, но не заменяют её.
- Участвуй в CTF: команды за 48 часов ищут флаги в заданиях на взлом, защиту и администрирование. Крупные компании проводят их в том числе ради поиска кадров.
Ещё эфиры по теме
 Тема:Защита и инфраструктураКарьера76 участниковСменный график, конкуренция, нет диплома. Как пройти эти барьеры, что спросят на собеседовании и куда расти.
 Тема:Защита и инфраструктураКарьера124 участниковОшибка при реагировании на инцидент стоит улик. Как прийти в криминалистику из поддержки и при чём тут суд.
 Тема:Защита и инфраструктураКарьера47 участниковПуть запуска, подпись, хеш: по этим следам проверяют процесс. На что смотрит первая линия SOC, как сообщать об инциденте и почему на собеседовании кейс-задачи.