
Что меняется в ИБ-образовании в 2026–2027
Заполни форму, и видео запустится здесь же.
Готово. Видео появится здесь, как только загрузим его.
Нажимая кнопку, соглашаешься с обработкой персональных данных

О чём эфир
Больше тысячи комментариев к прошлому эфиру были почти все про тревогу: заменит ли AI, куда расти, как успевать. Если думаешь, стоит ли идти в ИБ сейчас, здесь ответы на эти страхи по очереди.
Узнаешь, нужен ли вуз в ИБ, почему выпускники приходят с устаревшими знаниями и что делать специалистам за пределами Москвы и Петербурга.
Отдельный блок про то, что на эти вопросы отвечает CyberED: интенсивы, подписка, 10-й поток Пентестера и программы для компаний.
Ответ новичку опирается на цифры: рынок растёт примерно на 18% в год, а нехватка специалистов по данным Минцифры от 50 до 70 тысяч человек.

Забери материалы эфира
Презентацию одним файлом: вернись к ним, когда будешь повторять на практике.
Скачать материалыРазбор эфира по темам
Пять страхов, из-за которых индустрия замерла
Прошлый эфир собрал больше тысячи комментариев, и в них было много тревоги. Многие специалисты по информационной безопасности застыли в наблюдательной позиции: учиться или нет, если завтра AI уйдёт на десять шагов вперёд. Из комментариев собрали пять главных страхов:
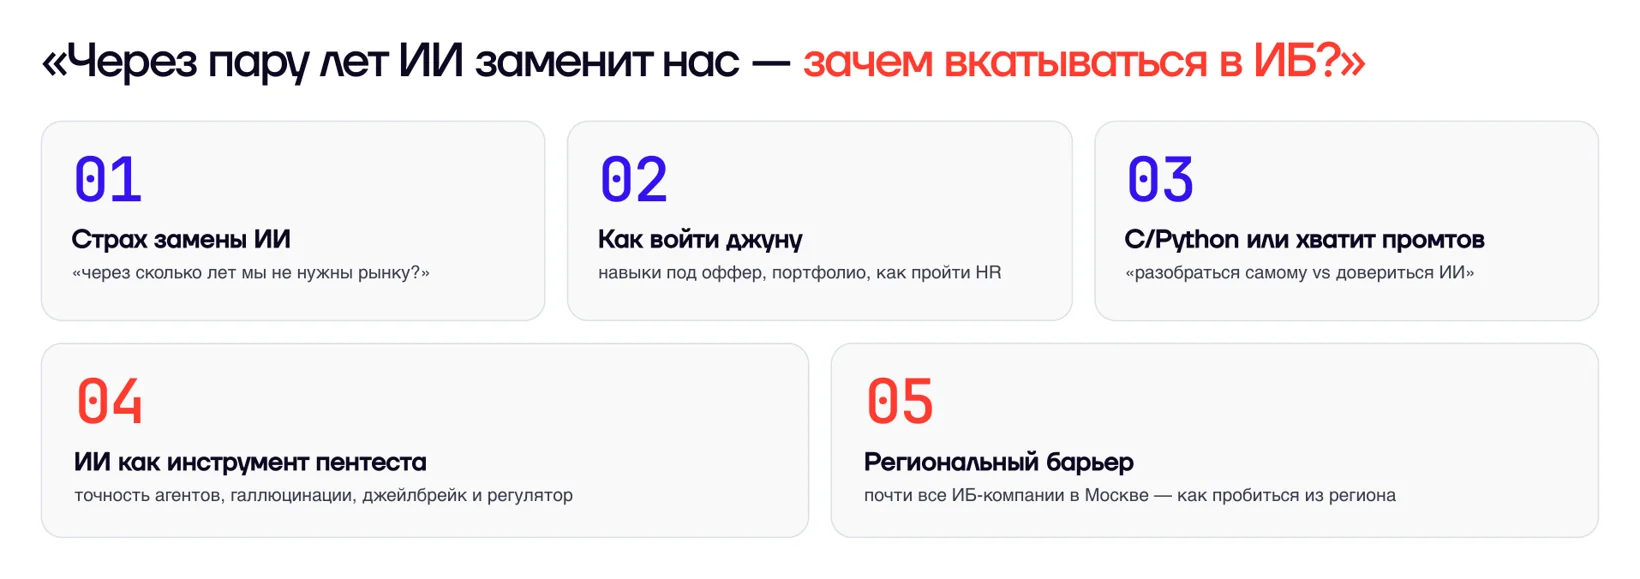
В комментариях звучал и страх, что вуз даёт устаревшие знания. Ещё один страх из чата: законы. Регуляторика действительно затягивается год за годом: критическая информационная инфраструктура, утечки персональных данных, оборотные штрафы.
AI в кибербезопасности: атака подешевела, защита нет
На индустрию кибербезопасности вываливается столько уязвимостей в open source и корпоративных продуктах, что закрыть их патчами никто не успеет. Следом придут шифровальщики, которые будут их использовать. Раньше под новую уязвимость в SMB нужно было потратить выходные. Теперь модель с мягкой цензурой, например Grok или Qwen, приносит готовый эксплойт: на отказ в обслуживании почти наверняка, а если повезёт, то и на исполнение кода.
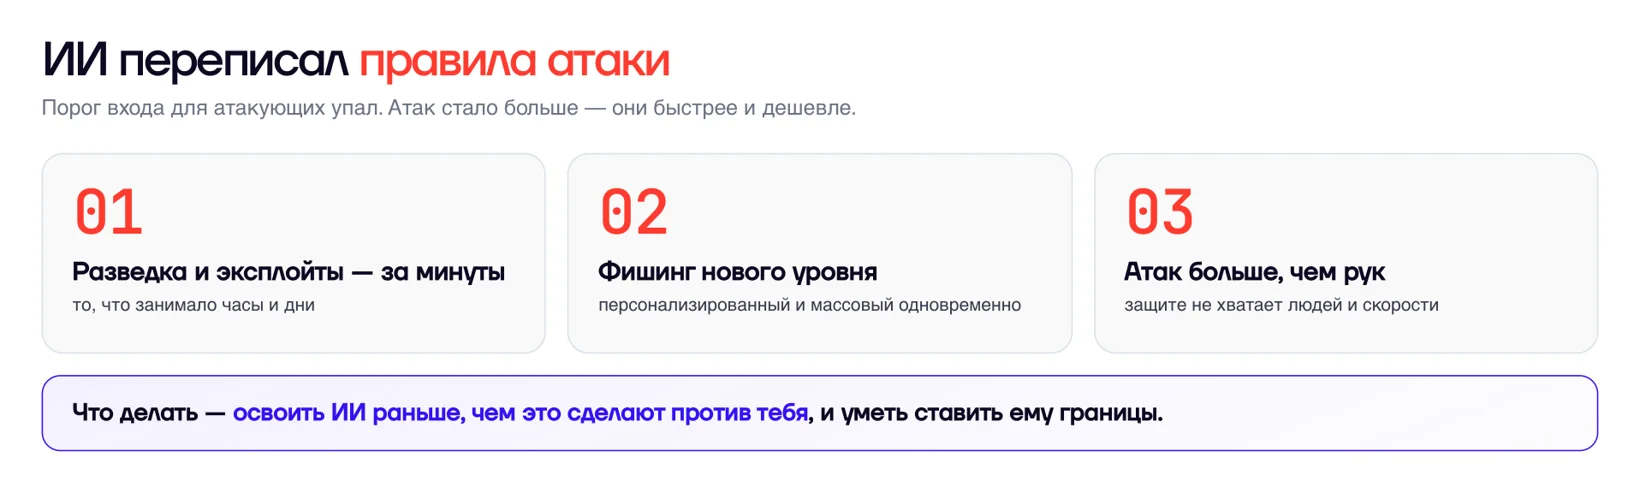
Подписка за 20 долларов ускоряет злоумышленника, а защитнику те же 20 долларов ничего не решают.
Разведка и подготовка эксплойта занимают минуты или часы вместо недель. Фишинг подстраивается под поведение и привычки конкретного сотрудника. Кто-то за выходные с помощью AI нашёл десяток уязвимостей в драйверах Windows. Шума и ложных находок много, но существенного тоже хватает. Пока война на стороне меча.
Компании чаще ломают не целенаправленно, а массово: вслепую атакуют тех, кто слабее. Инженер с базовыми навыками пентеста нашёл бы такие дыры заранее, в периметре и в защите от фишинга. Агенты уже берут на себя разведку, сбор информации и первые атаки, и посмотреть на это полезно любому инженеру.
Нанять пентестера себе в инхаус почти невозможно. Ему нужна среда сильных коллег. В компании он всё сломает за первый месяц, а дальше будет сидеть и чинить сам, это вообще не его мечта. Поэтому прокачать инженерные навыки хакерскими для любого инженера огромный плюс: ты понимаешь, через что тебя ломают.
Егор БогомоловЗаменит ли AI специалиста по ИБ и что он заберёт
В 2021 году статья про автоматизацию многошаговых сценариев в Burp Suite (инструменте для тестирования веб-приложений) стала статьёй месяца в журнале «Хакер». Чтобы инструмент сам положил товар в корзину, оплатил и проверил результат, нужно было серьёзно заморочиться. Сейчас такую автоматизацию просто просишь сделать. Прошло всего пять лет.
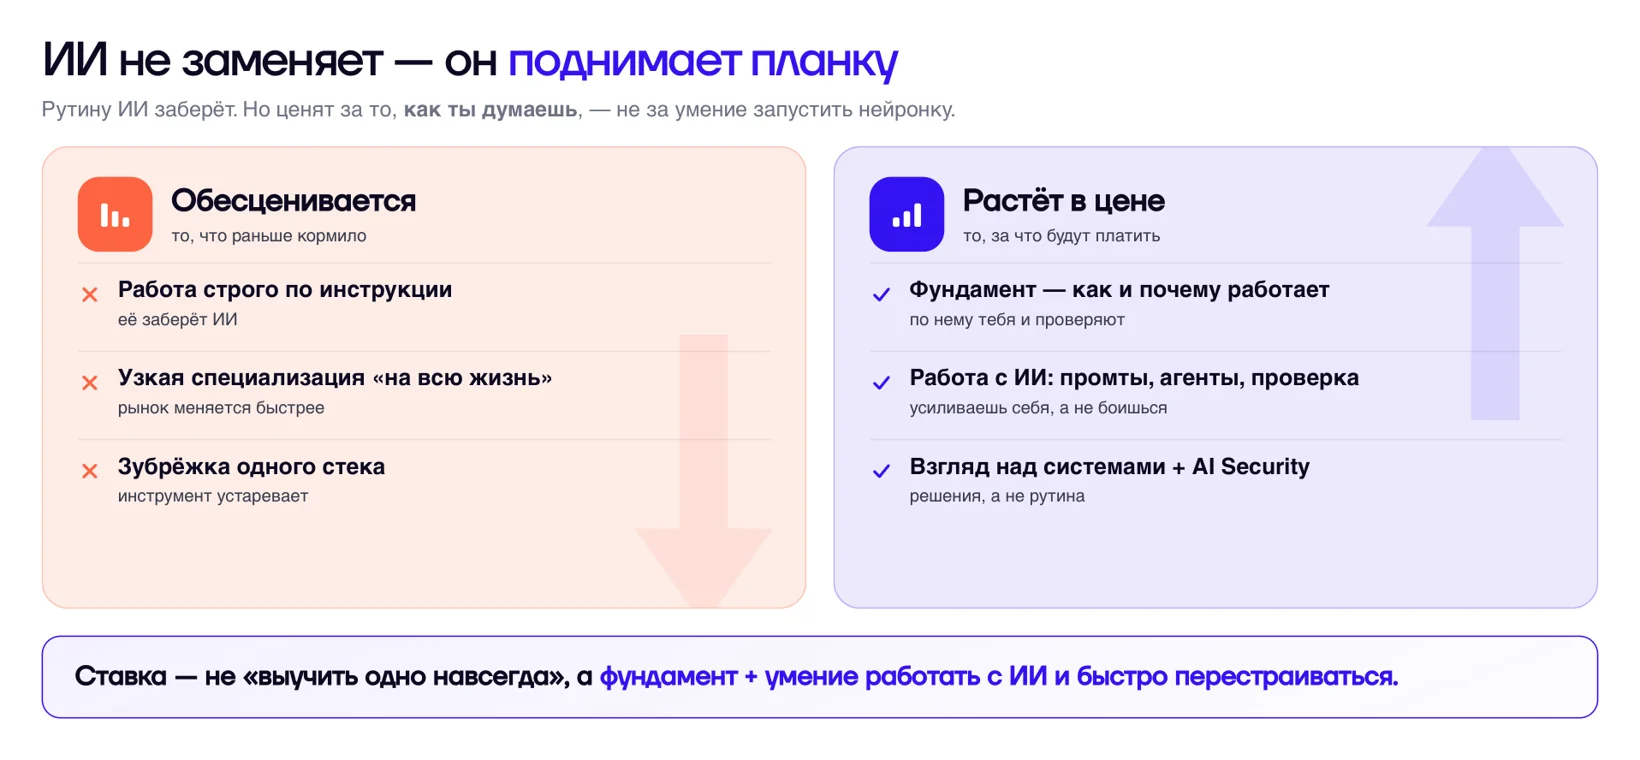
Вторая потеря менее заметная: навыки перестанут удивлять. Герой «Мистера Робота» сам придумал алгоритм стеганографии для своих дисков, а сегодня похожее любой попросит у AI за 20 секунд. Опытный специалист по-прежнему сильнее, но объяснить это обычному человеку уже не получится.
Отдельно напугал OpenAI Aardvark, универсальный инженер по ИБ по подписке. Но он уже больше полугода висит в тестовом режиме, и положение безопасников пока зависит от того, захочет ли вендор всерьёз идти в эту нишу.
Если твоя задача в том, чтобы нажимать кнопку в SIEM, она исчезнет. Инструмент за 20 долларов решает большую часть задач, а мест для людей с глубоким знанием одного стека будет очень мало.
Какие навыки нужны в информационной безопасности: фундамент и инструменты
Раньше ценилась глубина: знание, например, десериализации в C# делало тебя нужным команде. Теперь специалисту по ИБ в цене широкий фундамент: понимание, как всё устроено, где прячется проблема и где можно что-то оптимизировать. Кажется, что всё можно спросить у AI.
Без базы ты не знаешь, о чём спрашивать, и даже не догадываешься, что такой вопрос нужен. Знания без фундамента легко приходят и так же легко уходят.
Компании, которые предлагают агентов, каждый день работают над тем, чтобы строить агентов могла даже домохозяйка, и они к этому придут. Но понимание того, как агент должен работать и чего от него хотят, без базы не появится. А база не поменяется: сеть, пакеты, протоколы и стандарты живут десятилетиями.
Егор БогомоловВторая половина формулы: инструменты. Считать, что AI никогда не станет лучше тебя, грубая ошибка и попытка спрятаться от сложного мира. Изменения уже случились: систему обучения, на которую раньше нужна была команда из 15 человек, сейчас строят трое, и быстрее.
Безопасность AI-агентов: новый обязательный навык инженера
Теперь у каждого сотрудника на компьютере есть AI-агент, и каждый становится разработчиком. Аналитик или бухгалтер навайбкодил сервис и запустил его в компании. Сразу встают вопросы: кто будет его поддерживать, что будет, если он станет публичным, не открывает ли он доступ подрядчику или хакеру. В компании на тысячу человек может появиться тысяча агентских систем со своими доступами.
Вторая проблема: нечеловеческие сущности (non-human identity). Ты даёшь агенту доступ к Битриксу или другой системе, а дальше он действует сам. У разработчиков и DevOps такие истории уже заканчиваются удалённым продом и базой. Вручную служба безопасности эту волну не разберёт: нужны обучение пользователей, выделенные мощности, внутренние AI-хабы и хабы навыков.
Безопасность агентских систем становится отдельной дисциплиной, как когда-то безопасность операционных систем или приложений.
Сложившейся практики нет, экспертиза есть только у самых больших холдингов и бигтеха. Порог входа почти нулевой, освоить её можно с нуля. Для инженера это обязательный навык: завтра на работе спросят, что делать с конкретной системой.
С законом пока так: главный риск в утечке персональных данных, если загруженное в AI всплывёт. Для личных смартфонов с корпоративной почтой правильное решение MDM, но в России этот класс продуктов после ухода вендоров почти исчез, поэтому почту и обмен данными защищают другими средствами, например DLP.
Нужно ли высшее образование: важнее интерес на длинной дистанции
Профильный диплом в ИБ не главное. Среди сильных хакеров с 15-летним стажем есть выпускники исторического факультета и бухгалтер. Они пришли через администрирование, получили сетевой сертификат Cisco CCNA, и дальше всё пошло. Решают знания, навыки и желание: и взлом, и построение защиты здесь творческие задачи, а не закручивание гаек.
При отборе в команду смотрят, насколько быстро человек растёт и живёт ли он темой. Взломать десять топ-менеджеров крупной компании, которые прошли все обучения по безопасности, не получится с теми, кто работает с 10 до 6. Нормальные результаты появляются через три, а то и пять лет, а первый год обычно мука.
Из стажёров в профессии остаётся примерно один из двадцати: остальные не задают вопросов и пропадают на первой сложности.
Стажировки в ИБ при этом есть не только для студентов. У многих крупных ИБ-компаний на них приходят и работающие люди, в том числе старше 40, и так можно попасть в пресейл или общую инженерию на нормальную зарплату.
Инженерная база нужна даже тем, кто занимается бумажной безопасностью. Руководители регуляторных групп в госорганизациях тоже идут её учить, потому что ИБ говорит, что делать, а делает IT. Без языка IT вырасти до CISO не получится.
Как войти в ИБ: что входит в фундамент и как его набрать
Фундамент, который нужен при входе в ИБ и будет работать всегда, держится на трёх вещах:
- сети на уровне CCNA и немного выше, плюс безопасность сетей;
- операционные системы Linux и Windows, управление доменом и их безопасность;
- принципы и системы безопасности в целом.
Кто хочет в пентест (тестирование на проникновение), blue team, threat intelligence или расследования, без этой базы рискует буксовать на типовых вещах: сетях, Linux. Спросить AI можно, но в моменте нужно быть готовым самому, а в криминалистике работать по инструкции вообще нельзя.
Hack The Box, TryHackMe и PortSwigger хороши, чтобы набивать руку, и туда стоит ходить. Но они готовят к частям экспертизы, а не к работе в конкретной компании. Российской специфики там нет: Astra Linux, сервисов 1С и Битрикса, автоматизированных рабочих мест клиентов Банка России.
На собеседование часто приходят со словами «я решил 300 машин на Hack The Box». Открываешь лабораторию, просишь показать, как это работает, и человек не помнит: он смотрел готовое решение и шёл по нему. Рабочий подход к задаче на Hack The Box:
- 1
Дай себе три дня, чтобы решить задачу самому.
- 2
Если за три дня не получилось, только тогда открывай готовое решение.
- 3
Проверь, что ты понял: как это работает и почему.
- 4
Обсуди решение и посмотри на задачу шире.
Знания не закрепляются от чтения. Они закрепляются, когда решаешь комплексные задачи и обсуждаешь разные взгляды на решение, от скорости до качества.
Для этого нужны сообщество, менторы из нужной дисциплины и трек с теми стеками, которые используются в работе. Иначе легко жить в иллюзии, а потом получить отказ без объяснения причин. И учиться раз в год больше не получится: ключевые темы нужно выбирать осознанно и регулярно.
Стоит ли новичку идти в ИБ сейчас: рынок и дефицит кадров
Стоит ли идти в информационную безопасность, помогут понять три критерия. Первый: растёт ли рынок. IT в последний год начал замедляться, а ИБ растёт примерно на 18% в год в мире и около 20% в России, даже в кризис.
Второй: спрос на кадры. В России больше 50 тысяч объектов критической информационной инфраструктуры, и безопасника на каждый не хватит. В обычной компании безопасников три-пять человек, в бигтехе от 100 до 200. По исследованию Минцифры, отрасли не хватает от 50 до 70 тысяч человек, а вузы выпускают от 2,5 до 3 тысяч специалистов в год. Не хватает прежде всего зрелых людей, готовых брать ответственность. Один человек, даже директор по безопасности с агентами, задачу не вытянет: нужна команда.
Третий: есть описанные области знаний, в которые можно погрузиться. Сейчас не обязательно выбирать узкую нишу, можно идти в широкую инженерию. Работать часто можно удалённо, кроме госкомпаний. Сильные школы есть и в регионах: Томск, Екатеринбург, Ставрополь, Казань. Примерно половина специалистов оттуда уезжает в федеральные компании, половина остаётся.
Поддержку и тестирование легко заменить, их срезают везде. А сложную специфику безопасности, где нужен доверенный и ответственный человек, не заменить, и я считаю, что ещё очень долго. Всегда будет оставаться команда из трёх-пяти человек, которые отвечают за разные направления.
Егор БогомоловЕщё эфиры по теме
 Тема:Карьера451 участниковВакансий нет, говорят соискатели. Сильных людей нет, говорят работодатели. Так где вход для джуна?
 Тема:КарьераAI и агенты513 участниковАтака с AI стоит копейки, защита не успевает. Что теперь ценится: любознательность, а не набор выученных инструментов.
 Тема:Карьера98 участниковВ ИБ три дороги: защита, нападение и безопасная разработка. Какие навыки нужны в каждой? Учиться по расписанию или в своём темпе? Под конец SQL-инъекция в форме входа.