
Путь белого хакера: как не выгореть
Заполни форму, и видео запустится здесь же.
Готово. Видео появится здесь, как только загрузим его.
Нажимая кнопку, соглашаешься с обработкой персональных данных
О чём эфир
Если только думаешь о пентесте, поймёшь, как на самом деле устроена работа белого хакера и из чего складывается путь новичка.
Масштаб атак на кейсах инцидентов, нехватка специалистов, разрыв между вузом и индустрией и роль AI. Плюс разбор направлений: внешний и внутренний пентест, Red Team, bug bounty.
Самое полезное: как учиться (30% теории, 70% практики), зачем вести заметки и строить свою методологию, как подготовиться к собеседованию и не выгореть, когда упираешься в тупик.

Забери материалы эфира
Презентацию одним файлом: вернись к ним, когда будешь повторять на практике.
Скачать материалыРазбор эфира по темам
Кто такой белый хакер и почему защитников не хватает
Белый хакер это квалифицированный специалист по кибербезопасности: он исследует уязвимости компьютерных систем и помогает защищать данные. Работы для него становится больше, потому что растут угрозы: в первую очередь выросли интенсивность и разнообразие атак. Если раньше под Linux знали считаные тысячи вредоносных образцов, то сейчас их на несколько порядков больше, и меньше не становится.
Опасная иллюзия, особенно у системных администраторов, звучит как «мы никому не интересны». На практике атакуют всех, а монетизировать можно доступ почти к чему угодно, даже к роутеру. Незащищённые роутеры и IP-камеры собирают в ботнеты для атак на отказ в обслуживании мощностью до нескольких терабит в секунду. В любой сервер, выставленный в интернет, будут стучаться сотни тысяч устройств. Атаки автоматизированы: уязвимость на внешнем периметре, доступную автоматике, эксплуатируют за несколько минут.
Чем это заканчивается: майнинг криптовалюты, рассылка спама, после которой сервер не вытащить из чёрных списков, использование машины как прокси, атаки на отказ в обслуживании и в худшем случае шифровальщик, который шифрует базу данных и требует выкуп.
Один злоумышленник может атаковать много компаний, а каждой компании нужны свои безопасники и выстроенные процессы. Подготовленных людей не хватает, особенно тех, кто умеет проводить тестирование на проникновение. Вузы этот разрыв закрывают плохо: где-то практика заканчивается одним запуском OpenVAS за курс и отчётом в PDF.
Кейс взлома: минимальная брешь оборачивается миллионами убытков
Простые уязвимости на внешнем периметре через несколько дней после публикации эксплуатируют владельцы ботнетов, своего рода санитары леса. Внутри корпоративных сетей таких санитаров нет, и администраторы могут долго не заниматься безопасностью. Поэтому проникший внутрь атакующий может нанести фатальный ущерб, даже если сам мало что умеет.
Показательный случай произошёл в июле 2021 года у телеком-оператора: атакующий нашёл роутер, к которому подошли заводские учётные данные по SSH. Через него он получил контроль над всей сетью, потому что сегментации фактически не было, а учётные данные лежали в общедоступных сетевых папках. Утекли данные миллионов клиентов, и только штрафов компания получила на 15 миллионов долларов, не считая остальных убытков.
Если процессы безопасности выстроены плохо, даже минимальная брешь ведёт к очень серьёзным последствиям.
ИИ в кибербезопасности помогает обеим сторонам, но отвечает человек
В кибербезопасности ИИ используют и для защиты, и для нападения, и вредоносный код, явно сгенерированный моделями, встречается всё чаще.
С одной стороны, поток автогенерации заваливает полезные площадки: известный опенсорс-проект curl отказался от платной программы bug bounty, когда в него прислали сотню сгенерированных отчётов про несуществующие уязвимости. На каждый уходило от десяти до двадцати минут, только чтобы понять, что он сгенерирован. С другой стороны, одна из опаснейших за последние годы уязвимостей Linux-серверов, по словам нашедшей её компании, была найдена в том числе с помощью ИИ: около часа сканировали одну подсистему, а дальше проблему нашёл оператор.
Базовые задачи будут автоматизироваться, но ответственность ИИ на себя не берёт, и квалифицированного пентестера он полностью не заменит.
Чем лучше ты отличаешь ложное срабатывание от настоящей проблемы, тем больше шансов найти хорошую вакансию.
Что такое пентест и чем он отличается от Red Team и bug bounty
Задача пентеста (тестирования на проникновение) в том, чтобы найти слабые места и понять, насколько компания защищена от внутренних и внешних угроз. Где-то нет доступа во внутреннюю сеть и приходится пробиваться через внешний периметр или социальную инженерию, где-то анализируют внутренний периметр или беспроводные сети. Цель обычно одна: добраться до критичных данных или систем и описать путь в отчёте. Типичная цепочка атаки по шагам:
- 1
Фишинг и запуск кода на компьютере сотрудника.
- 2
Разведка в сети, компрометация внутренних сервисов, дамп учётных данных.
- 3
Переход в другие сегменты сети и новый дамп.
- 4
Контроллер домена от имени администратора домена, а оттуда защищённые сегменты вроде SCADA, где злоумышленник мог бы остановить производство.
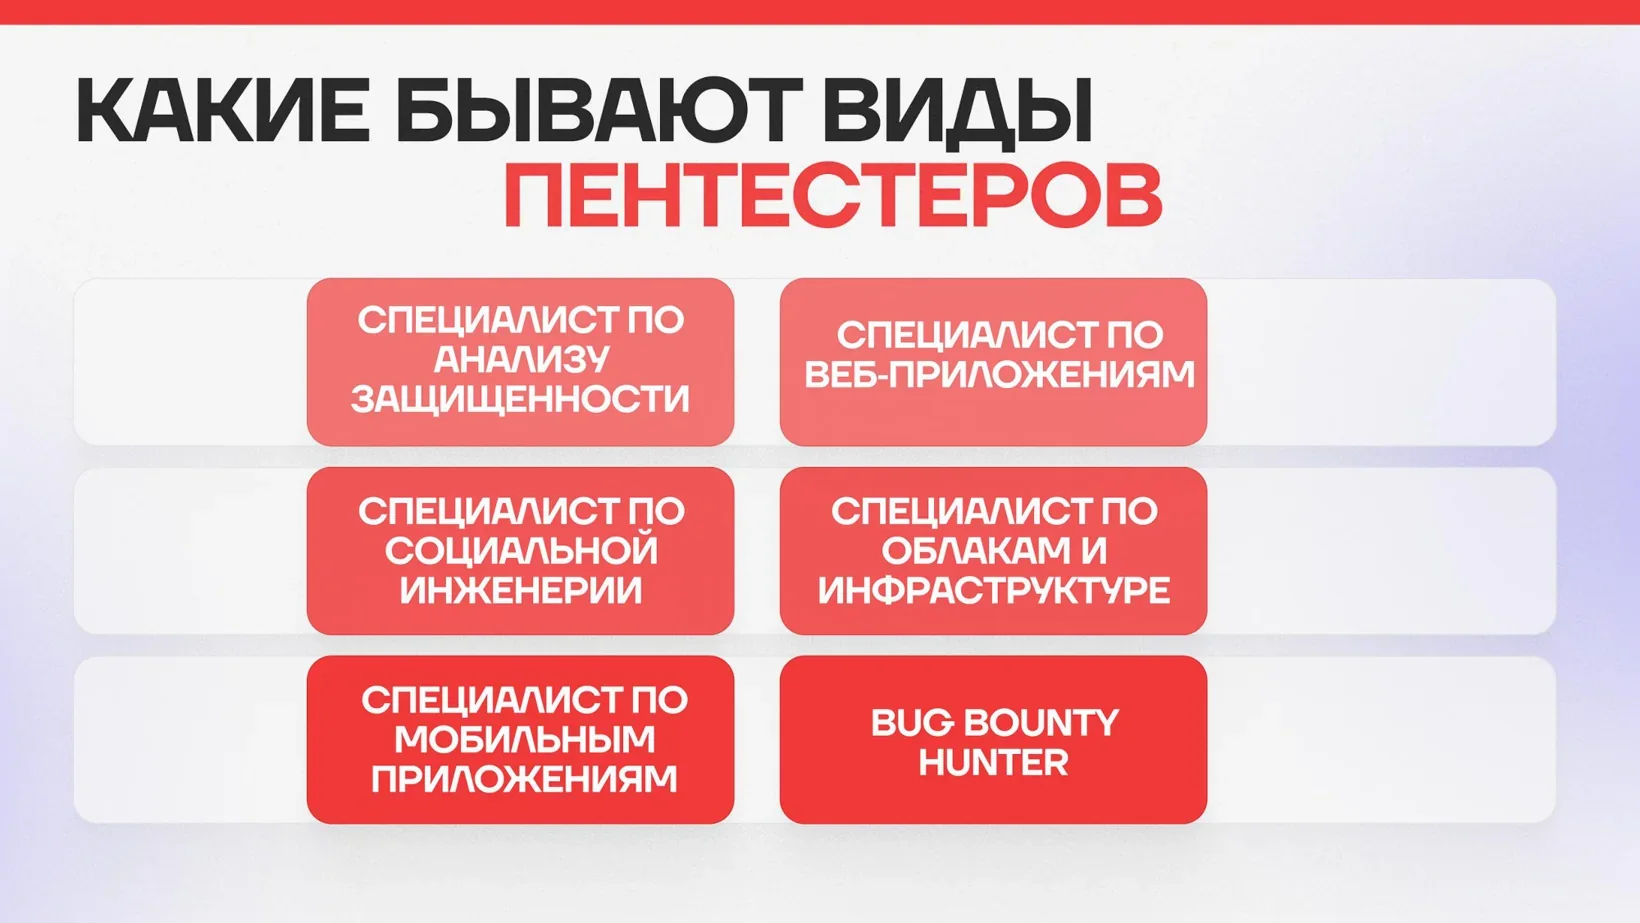
Это командная работа с чёткими рамками и немалой рутиной: подготовка, сбор информации, анализ, отчётность. Многие эксплойты могут нарушить работу инфраструктуры, поэтому технику, которую не понимаешь, лучше не применять, иначе можно сломать заказчику бизнес-процесс и платить неустойку.
Red Team решает другую задачу: смоделировать злоумышленника и проверить, заметит ли его SOC. Здесь важнее незаметность, а не покрытие. Даже сканирование портов на несуществующих хостах поднимает алерты, поэтому живые хосты ищут тише, например через DNS, интегрированный в Active Directory, или через имена служб (SPN). Для этого нужен опыт пентеста и понимание, что видят и чего не видят защитные системы. Один неверный шаг, и SOC начинает расследование. Бывали истории, когда команда пряталась в принтере: внутри встроенный Linux, а поставить туда антивирус сложно.
Bug bounty (поиск уязвимостей за вознаграждение) стоит особняком. Это внешний специалист, который сам выбирает программы и ищет в них ошибки, чаще всего в вебе или мобильных приложениях. Правила жёсткие: нельзя обращаться ко всем адресам подряд или выполнять опасные операции, поэтому программу нужно читать внимательно и делать ровно то, что в ней разрешено.
Как стать белым хакером с нуля: 30 процентов теории, 70 практики
Учёба на пентестера с нуля должна в первую очередь профориентировать: помочь понять, что тебе интересно, и подготовить к собеседованию. Рабочая пропорция: примерно 30 процентов времени на теорию, остальное на практику.
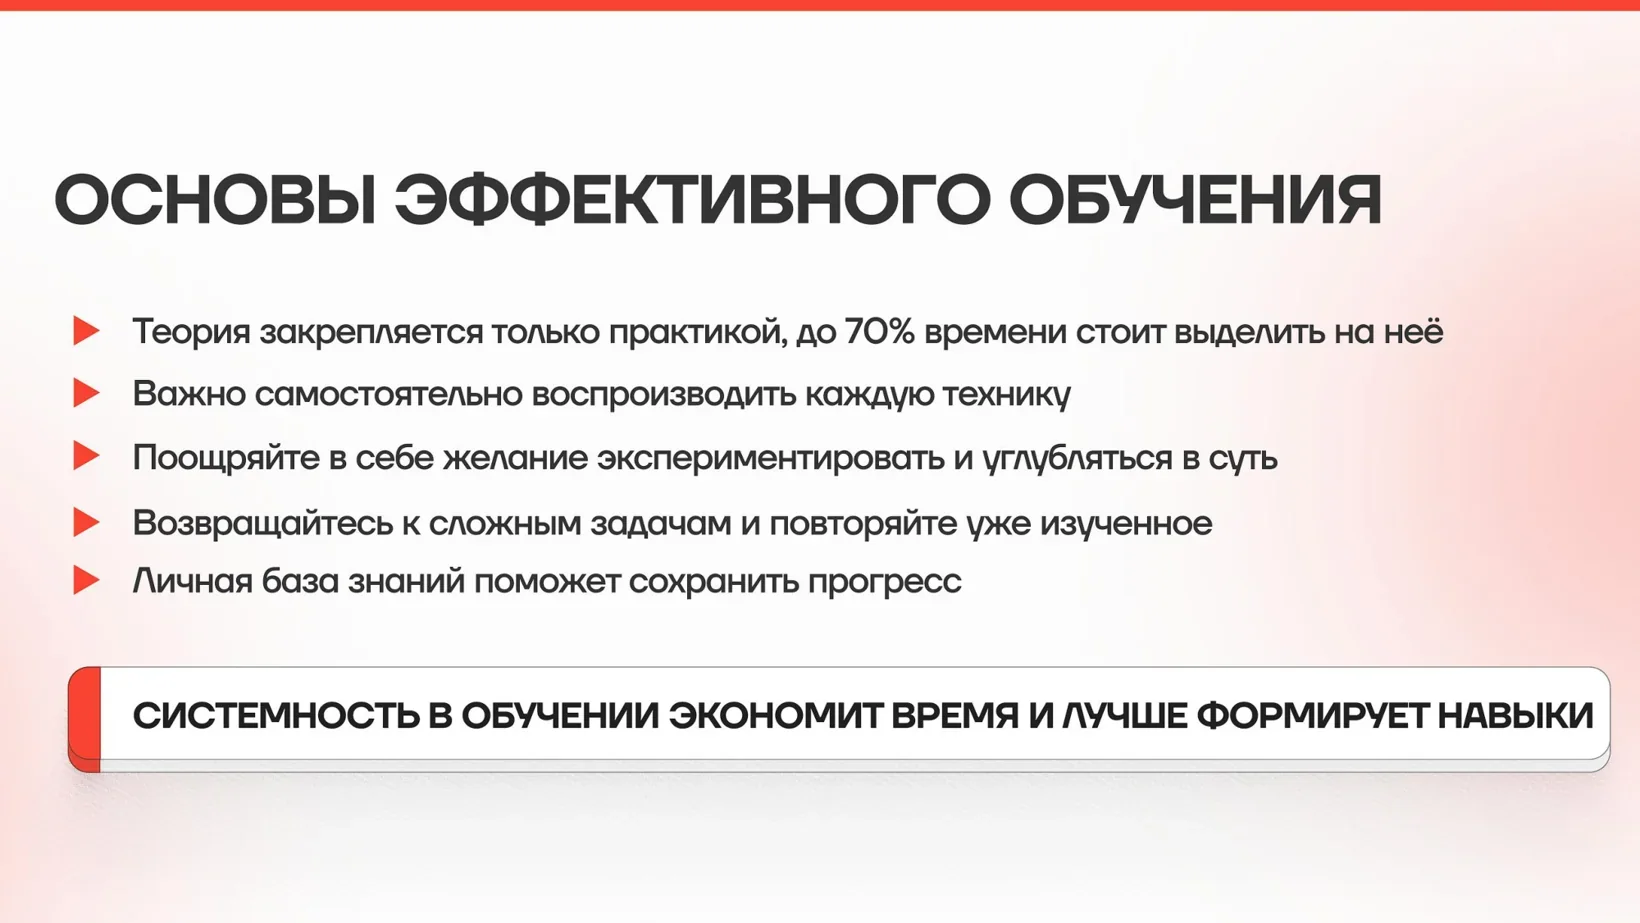
Теория сама по себе плохо запоминается без практики. Но если её не знать, рискуешь потратить очень много времени.
Ярослав ШмелевБазовое понимание веба и анализа внешнего периметра уже даёт точку опоры. Дальше практика идёт по шагам:
- 1
Решаешь отдельные задачи, каждая из которых учит одной технике.
- 2
Комбинируешь их, как в работе, когда заранее не знаешь, какой приём нужен.
- 3
Работаешь итерациями: метод не подошёл, смотришь, какие ещё есть, и углубляешься там, где застрял.
Не жди, пока пройдёшь десяток курсов: чем раньше начнёшь пробовать, тем проще разбираться.
Стоит потратить время и на окружение: настройка системы, базовый Linux, сеть, виртуализация и контейнеры поначалу фрустрируют сильнее всего, зато потом сильно упрощают работу. Перед тем как применять свежую уязвимость у заказчика, полезно собрать стенд, например из готового Docker-образа, и посмотреть, что идёт не так. Для уязвимостей ядра Linux стенд обязателен: неудачная попытка эксплуатации роняет хост, а на стенде один эксплойт можно проверить на сотнях версий ядра.
Для базы пригодятся три книги:
- Эви Немет, «Руководство системного администратора», про то, как устроены корпоративные сети.
- Майкл Керриск, «Linux API. Исчерпывающее руководство», про интерфейс ядра и стандартной библиотеки. Пригодится и для обратной разработки, и для доработки эксплойтов.
- Марк Лутц, «Изучаем Python», про язык, который стал стандартом де-факто для автоматизации и на котором написано много эксплойтов и инструментов.
Личная база знаний и отчёты: CherryTree, Obsidian, HackTricks
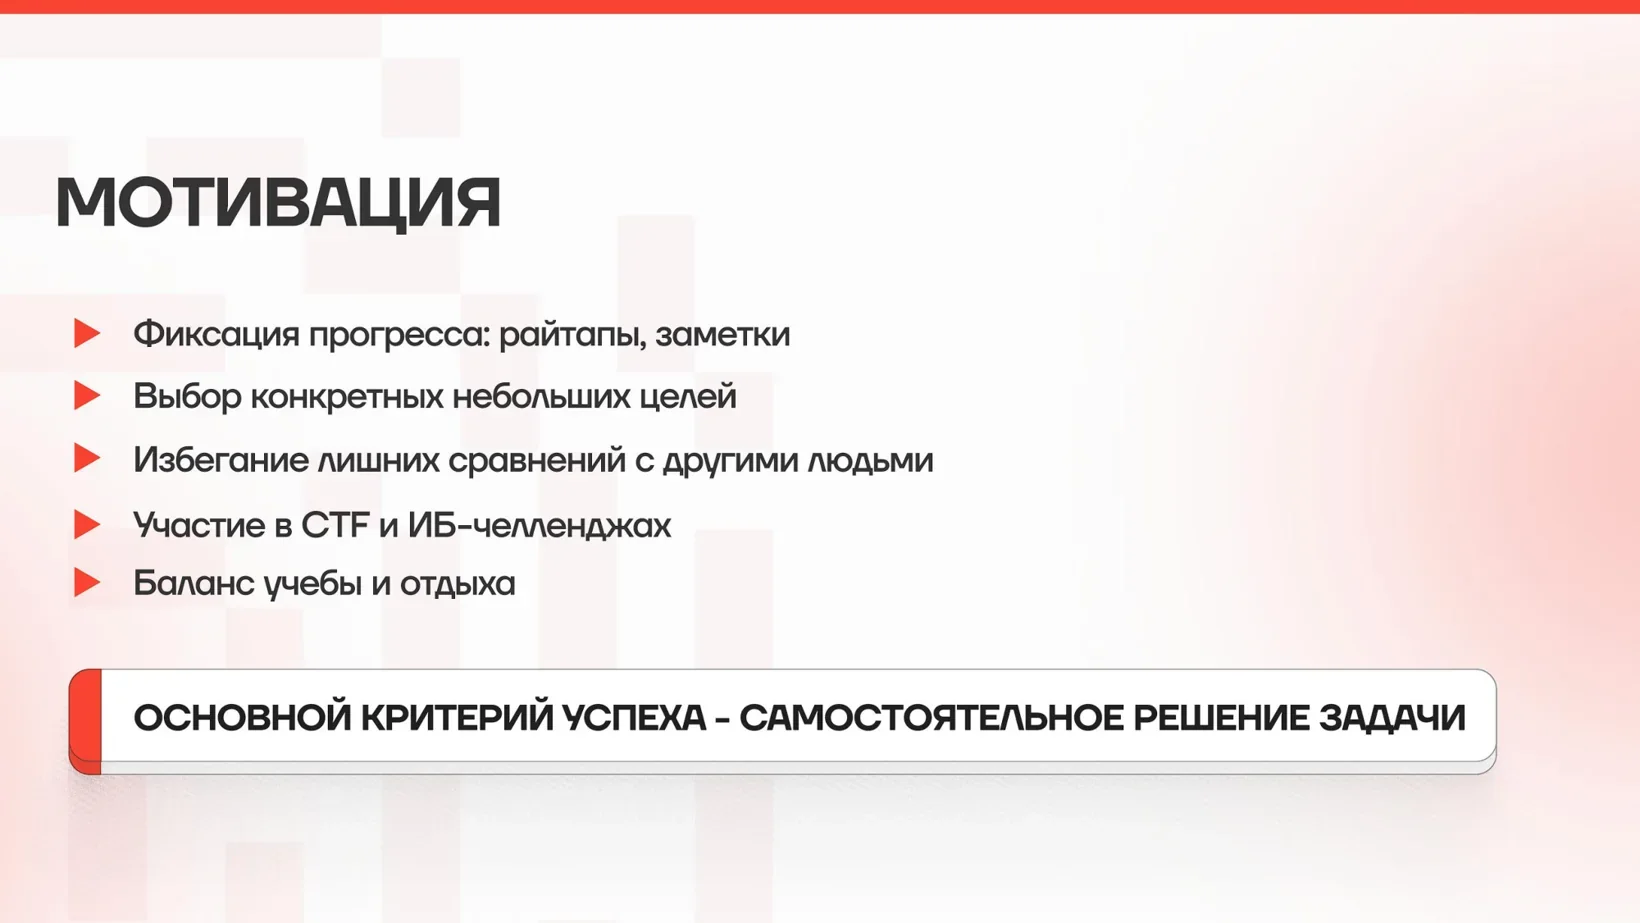
Самая частая проблема в обучении хакингу это хаотичность: хочется пройти как можно больше, но без закрепления и углубления. Помогает личная база знаний, куда записываешь, что делал и к чему это привело.
Если документируешь свои действия, ты уже готовишься к тому, что, когда будешь пентестить на работе, у тебя будет нормальный отчёт.
Ярослав ШмелевСтруктурированные записи выручают, когда даже спустя годы встречаешь похожую ситуацию. Конспект по методологии превращается в список команд и шагов, который дополняешь новыми техниками, и по задаче сразу понятно, что и в каком порядке делать. А умение описать свою работу важнее, чем кажется: немало людей не смогли работать в компаниях только потому, что не справлялись с отчётами и статьями.
Формат выбирай под себя: в Kali есть CherryTree с шаблонами под типовые машины вроде Hack The Box, для личной базы подойдёт и Obsidian. Публичные базы вроде HackTricks полезны, там есть методологии пентеста и повышения привилегий, но копировать их целиком смысла нет. Ценность появляется, когда применяешь приём в своей задаче и сохраняешь то, что сработало.
Как не выгореть в учёбе, когда застрял на задаче
Выгорание от тупиков, пожалуй, главная сложность в обучении. Когда задача не поддаётся часами, нормально устать. Важно разобрать причину, а не бросить.
- Иногда виноват не ты: задача на площадке сломана или придумана неудачно.
- Чаще причина в хаотичности: пробовал всё подряд или цеплялся за одну технику и что-то не проверил.
- Бывает, подвёл инструмент, написанный энтузиастами в свободное время и не рассчитанный на твою ситуацию.
Если застрял надолго и выложился, не зазорно посмотреть разбор решения.
Главное сделать правильный вывод и поправить методологию, а не просто подсмотреть ответ.
С ИИ тот же принцип: не просить готовое решение, а советоваться и выяснять, что именно ты не понял или пропустил.
Чтобы знания не осыпались, помогает интервальное повторение: вернуться к теме через три дня, потом через пять, семь, десять, двадцать. Небольшая цель это, например, одна задача или одна тема. Отдыхай, когда чувствуешь, что пора: перегрузка и ведёт к выгоранию. Возраст и социальное положение вторичны, так что сравнивать себя с другими смысла нет.
Собеседование на пентестера: что спрашивают у junior
Первая работа в пентесте немного лотерея: может повезти, а может попасться место, не лучшее для развития. Поэтому лучше выбрать направление, хорошо его изучить и пройти несколько собеседований, не боясь их заваливать: это тоже опыт. На junior-позициях спрашивают базовые вещи, могут дать что-то порешать и спросят, решал ли ты CTF или задачи на Hack The Box.
На вопрос, как ты проведёшь разведку в Active Directory, слабый ответ звучит как «полгода назад заходил на какой-то стенд». Сильный: «владею такими-то техниками, имитировал атаку на инфраструктуру компании целиком, проходил через разные сегменты до полной компрометации сети».
Ценится умение изучить техники по отдельности и собрать их в цепочку.
Подготовиться помогают матрица компетенций для самооценки и репозитории на GitHub с вопросами к собеседованию на пентестера.
Самые лучшие безопасники это зачастую бывшие администраторы и программисты с большим опытом. Понимание того, как всё работает изнутри, очень ценно.
Ярослав ШмелевОпыт из смежных профессий и возраст здесь плюс, а не помеха. Начинающий пентестер порой знает, как атаковать, но не понимает, что именно атакует и зачем администратор так это настроил. Тот, кто сам администрировал сети или писал код, видит систему и глазами администратора, и глазами атакующего, и работает эффективнее.
Ещё эфиры по теме
 Тема:ПентестКарьера639 участниковХод мысли на собеседовании важнее готового ответа. Два технических интервью целиком: junior по вебу, middle по инфраструктуре. Где проходит граница между уровнями?
 Тема:ПентестКарьера199 участниковЗнать инструмент, но не понимать, как работает уязвимость. Типичная ошибка новичка. Зачем компаниям пентест, что получает заказчик и чего ждут от джуна. В финале задача в лаборатории.
 Тема:ПентестКарьера101 участниковТренажёры пройдены. Что дальше? Как выйти на боевые проекты, не застряв в учебных задачах.