
Профессия «Инженер ИБ»: открытый вебинар
Заполни форму, и видео запустится здесь же.
Готово. Видео появится здесь, как только загрузим его.
Нажимая кнопку, соглашаешься с обработкой персональных данных
О чём эфир
Выбираешь, куда идти в ИБ? Поймёшь, кому подходит профессия инженера по информационной безопасности и почему стартовать можно, зная Windows на базовом уровне.
Внутри рынок труда, синяя и красная стороны ИБ и устройство программы: лекции, домашние задания и свои стенды вместо готовых логинов в облаке. Четыре блока: сети, Linux, Windows Server и средства защиты. Отдельно про отечественные ОС и почему обучение не привязано к вендорам.
В середине живая задача: рабочие станции не должны видеть друг друга, но доступ к серверу и интернету у них остаётся. Сравнение ACL, файрволов и VLAN и решение через protected ports на коммутаторе.
В конце про то, куда расти дальше.

Забери материалы эфира
Материалы одним файлом: вернись к ним, когда будешь повторять на практике.
Скачать материалыРазбор эфира по темам
Как войти в информационную безопасность без профильного диплома
Информационную безопасность (ИБ) как рынок труда грубо можно разделить на три сектора: силовые структуры, государственные организации и частный бизнес, например средний и малый.
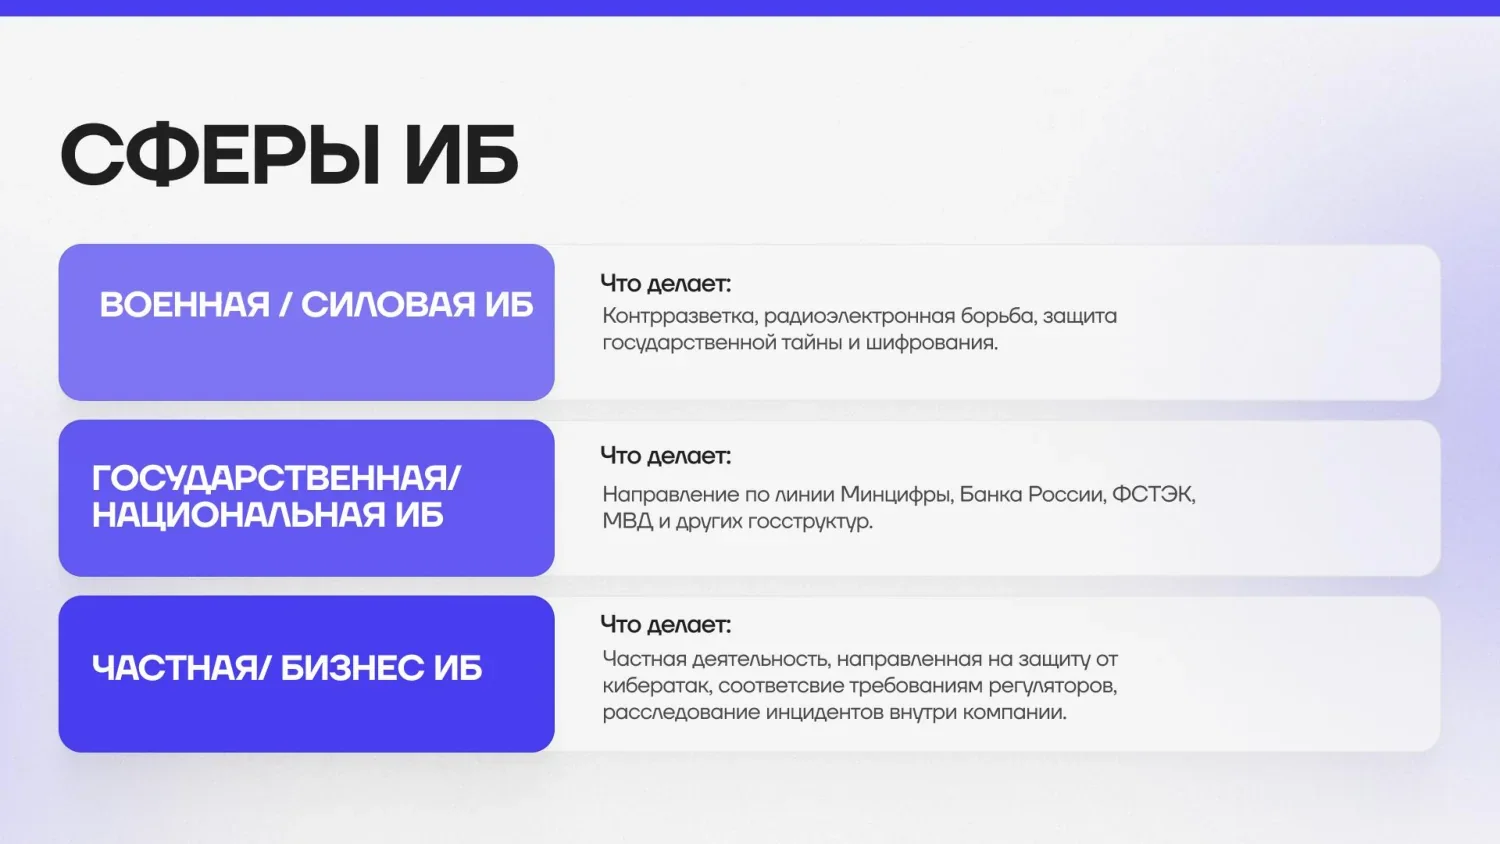
Для первых двух секторов нужно профильное образование: диплом вуза по направлению информационной безопасности или программа, согласованная с ФСБ. Поэтому стартовать в ИБ с нуля и выходить на младшие позиции имеет смысл в частном секторе, где смотрят на другое.
В частном бизнесе важно, можешь ли ты показать хард-скиллы и понимаешь ли, с чем работаешь.
Инженер по ИБ между синей и красной стороной
Синяя сторона (blue team) это защитники, например аналитика SOC. Красная сторона это наступательная безопасность: пентест (тестирование на проникновение), red team. Инженер по информационной безопасности стоит посередине, его фундамент: сети, операционные системы Linux и Windows, основы ИБ, нормативка и средства защиты.
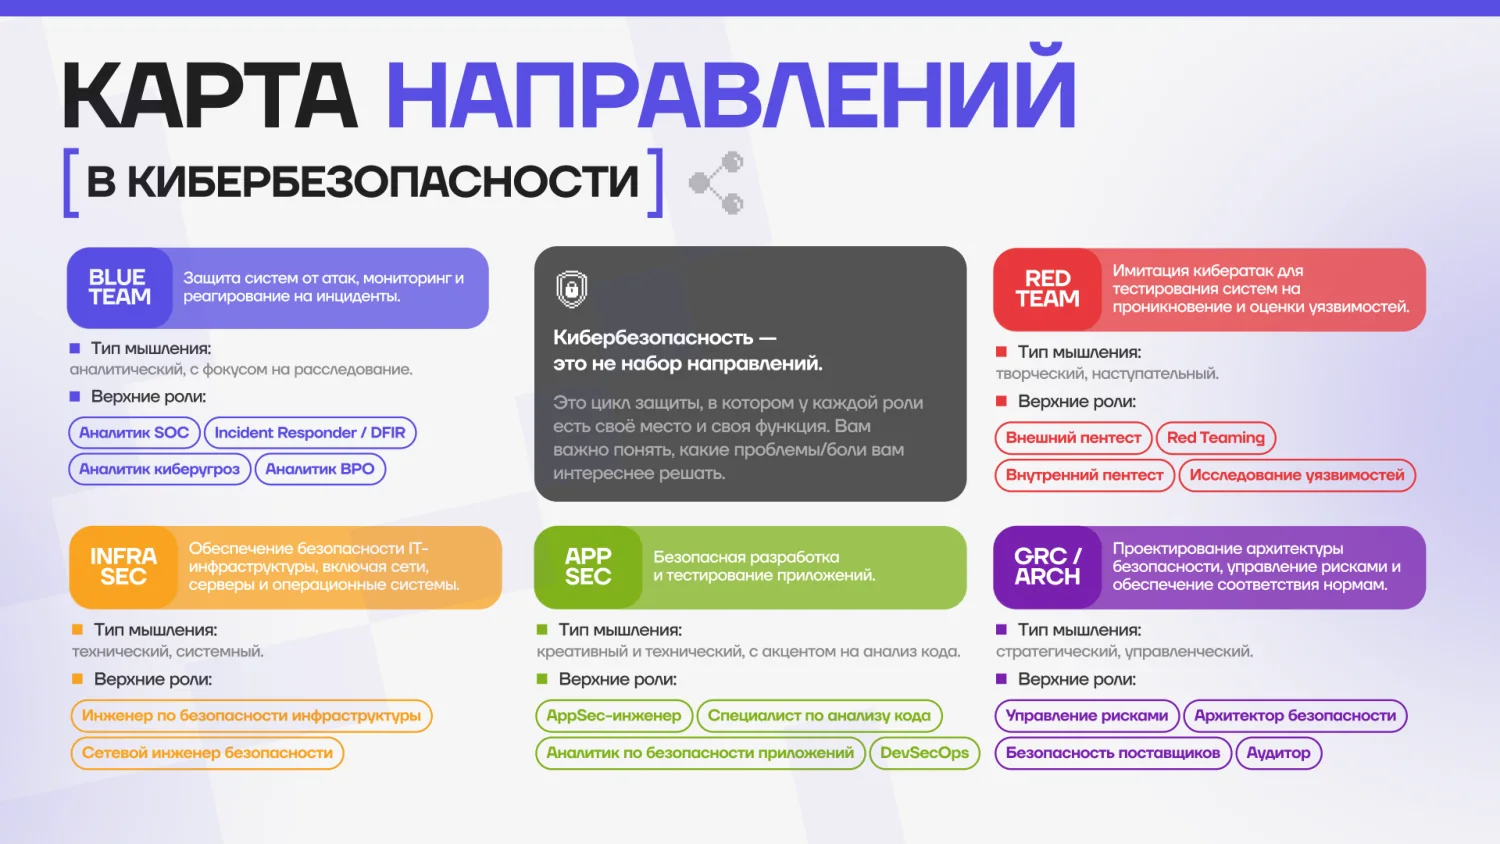
Частая ошибка новичков: сразу идти в синюю или красную ветку. Там есть огромные разделы про атаки на Active Directory и про защиту сетей Microsoft, и человек без базы не понимает, что происходит: как посмотреть файл, как устроена сеть, как работают протоколы.
Кибербезопасность это направление IT, и чтобы в ней расти, нужно понимать, как IT устроено изнутри.
Если надо идти работать в пентест, у вас однозначно должен быть хороший фундамент. Атаковать, не понимая, как это работает, бесполезно: вы будете атаковать сети, Linux и Windows, и прежде чем атаковать, надо понимать, как они работают.
Андрей ШабалинПосле инженерной базы обычно два пути. Первый остаётся в IT: поддержка операционных систем и серверов, углубление в Linux, сервисы, виртуализацию. Второй уходит в синюю сторону, в аналитику. Большинство тех, кто стартует с инфраструктуры, в итоге выбирают защиту, и спрос на защитников сейчас выше.
Вакансии инженера по информационной безопасности: требования и собеседование
Задача инженера по ИБ: обеспечивать непрерывную защищённость инфраструктуры организации. А инфраструктура это компьютерная сеть целиком: коммутаторы, маршрутизаторы, межсетевые экраны, рабочие места пользователей, серверы. Чтобы её защищать, нужно понимать, как эти устройства соединены и взаимодействуют, где трафик ходить должен, а где нет, и чем его можно ограничить.
В вакансиях инженера по ИБ для начинающих набор требований повторяется:
- Windows Server;
- Linux;
- понимание, как работают сети;
- базовое владение средствами защиты информации.
Под средствами защиты информации здесь понимают межсетевые экраны, SIEM-системы, системы предотвращения вторжений (IPS) и межсетевые экраны для веб-приложений (WAF).
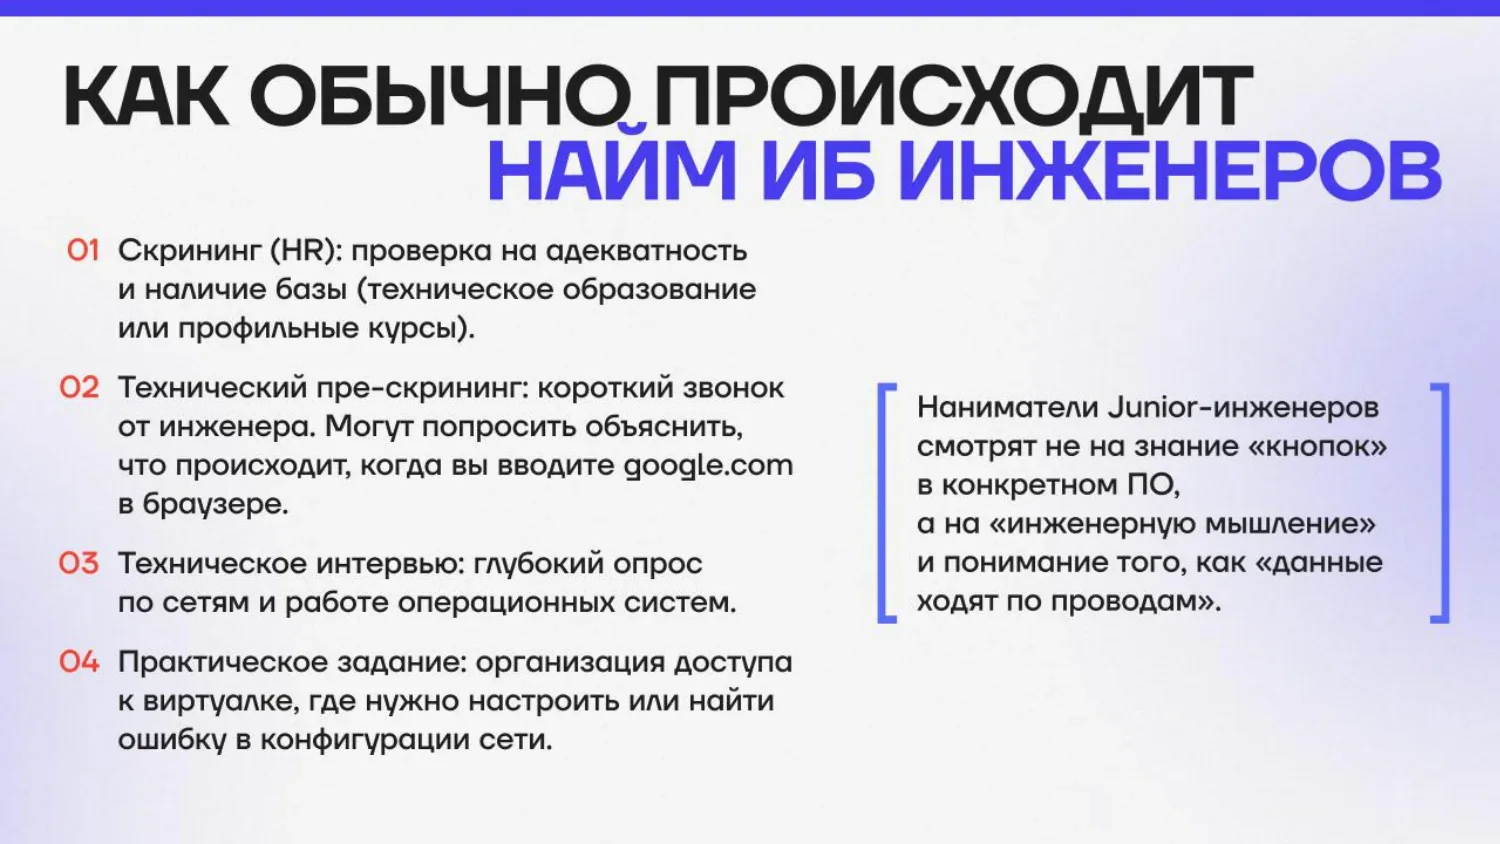
Собеседование на младшую позицию проверяет именно базу, вплоть до того, как устроена сама механика соединения. Если понимаешь, как работают операционная система и сеть, переход к профильной защите проблем уже не вызывает.
Debian, Cisco и российские ОС: вендор меняется, технология остаётся
Инженеру по ИБ на старте важнее не платные вендорские продукты, а классика, на которой построено остальное. Debian уже несколько десятилетий один из ключевых дистрибутивов Linux, на нём основаны Ubuntu, Kali Linux и Astra Linux. Cisco во многом задала то, как устроены сети: если умеешь работать с её операционной системой, с любым российским маршрутизатором или коммутатором разберёшься, подход у них тот же. Microsoft придумала доменные сети, и тот, кто понимает домен, без проблем переедет на отечественные решения.
Российский рынок ОС строится на Linux. Четыре системы с поддержкой государства: Astra Linux, RED OS, Alt Linux и РОСА. У каждой свои разработки, сервисы и поддержка, это не переклеенные шильдики. Но если ты понимаешь командную строку, настройку сетей и управление в классическом Linux, фраза «у нас в компании Альт» уже не пугает. Astra Linux позиционируется как защищённая система и заявлена для работы с государственной тайной, поэтому функций безопасности в ней много. В сетевом оборудовании крупный российский производитель Eltex из Новосибирска: маршрутизаторы, коммутаторы, межсетевые экраны. Межсетевой экран для веб-приложений можно разобрать на популярном сейчас российском решении Angie.
Привязка к одному вендору мешает. На демэкзаменах в колледжах встречаются студенты, которых три года готовили под конкретные продукты: меню своего продукта они знают, а как поведут себя в другом, непонятно.
Хотелось бы, чтобы для выпускника вендор не был проблемой: он посмотрел документацию, посмотрел возможности, сел и начал работать.
Андрей ШабалинУчебный стенд в VirtualBox, который собираешь сам
Инженерный склад ума не появляется, когда подключаешься к готовому облачному стенду по логину и паролю и проходишь десять шагов по методичке. Он появляется, когда учебный стенд для ИБ собираешь сам на домашнем компьютере в среде виртуализации и добиваешься, чтобы всё заработало. Типовой стенд: коммутатор и маршрутизатор Cisco, Debian и Windows. Задачи на нём идут по нарастающей:
- 1
Виртуализация. Разобраться, как настроить VirtualBox, что такое гостевая операционная система и чем внутренняя сеть отличается от сетевого моста.
- 2
Сеть в Linux. Способов настройки четыре или пять, и все используются. Садясь за машину, нужно понимать, через что она подключена: через NetworkManager или ifupdown.
- 3
Windows Server. Поднять серверную ОС, подчинить ей клиентские машины и раскатать программу с сервера сразу на десять или сто компьютеров, вместо того чтобы обходить их с флешкой. Средства защиты разворачиваются так же.
- 4
Своя небольшая SIEM. Виртуальная машина, Linux, нужные пакеты, запуск, настройка, проверка. Затем создать инцидент и убедиться, что событие долетело и в SIEM видно, как кто-то пытается подключиться к маршрутизатору.
Есть такой термин, траблшутинг: у вас есть проблема, и вы начинаете её искать. Вы гуглите, теребите меня в чате, теребите искусственный интеллект, читаете логи и в результате добиваетесь, чтобы это работало, и набиваете руку.
Андрей ШабалинКак изолировать рабочие станции в локальной сети
Разбор задачи на сетевую безопасность. Учебная сеть: маршрутизатор с внутренней сетью 10.10.10.x и выходом в интернет, коммутатор, к нему подключены компьютеры менеджеров на Windows и Debian и сервер. Все видят друг друга и интернет. С соседней машины можно попробовать забрать общие документы или зайти на её сервисы: на стенде так открывается сайт компании. Опасность в том, что если машину одного сотрудника скомпрометировали или злоумышленник подключился к сети физически, он дотянется до соседей, просканирует их и узнает, какие сервисы открыты.
Задача: менеджеры должны ходить на сервер и в интернет, но не друг к другу.
- Списки контроля доступа (ACL)Рабочий вариант, но муторный: даже для десяти менеджеров прописать, кто с кем может общаться, это приличный труд.
- Локальный межсетевой экран на каждой машинеДвадцать устройств, и каждое надо настроить. Можно поднять контроллер домена и раскатать политику безопасности на все машины, но есть путь короче.
- Межсетевой экран на периметре, например ASAОн защищает от атак из интернета, а трафик между компьютерами в отделе на втором этаже не видит вообще.
- VRFЭто виртуализация маршрутизатора, а делить маршрутизатор здесь незачем.
- Router on a stickНужен для трафика между VLAN, а здесь все сидят в одной сети.
- Private VLANБлиже всего к цели, но полноценная настройка в администрировании громоздкая.
Периметр это не только граница с интернетом. Порты коммутатора, к которым подключаются конечные пользователи, тоже периметр, и его тоже надо защищать.
Protected ports на коммутаторе — одна команда вместо списка правил
У Private VLAN есть облегчённая версия: защищённые порты (protected ports). Порты делятся на защищённые и незащищённые. Между защищёнными трафик не ходит, к незащищённым ходит. Например, на коммутаторе на 24 порта два аплинка ведут на сервер и маршрутизатор, а остальные пользовательские порты помечаются защищёнными одной командой switchport protected.
После неё машина злоумышленника больше не достаёт до компьютеров менеджеров, но по-прежнему ходит на сервер и в интернет. Из локальной сети ему доступен только сервер, а на нём уже могут стоять система обнаружения вторжений Suricata и iptables. Вредонос, который захочет распространяться по сети, никуда не пойдёт: стенка стоит на уровне коммутатора.
Это не только провайдерская технология. Провайдер ставит такой коммутатор в подъезде, чтобы трафик не ходил между квартирами. В компании логика та же: бухгалтер перешёл по ссылке и скачал что-то вроде WannaCry, но горизонтального перемещения не будет, потому что машины изолированы друг от друга. Корпоративные коммутаторы эту функцию поддерживают.
Тонкости вроде 802.1X или voice VLAN это уже следующий уровень: для 802.1X нужен отдельный сервер, которого в небольшой компании может не быть.
Зная название технологии, смотришь, какого производителя коммутатор (Cisco, Eltex) и какая на нём версия операционной системы, и ищешь в поиске технологию вместе с производителем. Образец настройки найдётся.
AI в работе инженера усиливает того, кто понимает
AI сейчас везде, и с ним нужно уметь работать.
Востребован специалист, который понимает, как всё устроено, а искусственный интеллект его усиливает.
Но AI нередко даёт противоречивые и неподходящие ответы. Инженерный склад ума как раз в том, чтобы заметить, что он говорит не то, задать уточняющий вопрос и дать ему больше данных.
Цель обучения: решать проблемы самостоятельно, даже те, которые не разбирали. Плохо, когда посмотрел лекцию, повторил дома, а шаг в сторону уже тупик. При сбое инженер идёт по порядку:
- 1
Первый вопрос: что говорит система, в чём ошибка.
- 2
С этой ошибкой сначала идёшь к преподавателю.
- 3
Потом к поиску и к AI.
- 4
Дальше разбираешься сам.
Как стать инженером по ИБ с нуля
Опыт в IT на старте не обязателен: если ты пользователь Windows и смог подключиться к вебинару, начинать можно. Легко не будет, результат зависит от мотивации и сил, которые готов вложить. Учиться ИБ с нуля значит начинать буквально с того, что такое IP-адрес и MAC-адрес.
Для старта нужны желание, компьютер и готовность ковыряться дома.
Linux на первых порах обычно вызывает трудности. Но когда понимаешь, как он работает, он оказывается одним из лучших изобретений современного IT, и дальше уже не остановиться.
Хорошая проверка себя: вводные курсы по защите и нападению. Их называют базовыми, но простыми их не назовёшь, и многие застревают уже там, потому что сталкиваются с вещами, о которых имеют самое общее представление. Если так случилось, это сигнал начать с фундамента: сетей, Linux и Windows.
Ещё эфиры по теме
 Тема:Защита и инфраструктура611 участниковКого пускать на сетевое оборудование, решает отдельный сервер. На стенде его поднимают и заходят на маршрутизатор уже через него. А если сервер недоступен? Аварийный доступ настраивают заранее.
 Тема:Защита и инфраструктураКарьера35 участниковАтак всё больше, а для бизнеса это простои, утечки и зашифрованные данные. Кто их отражает: аналитик мониторинга, специалист по реагированию, охотник за угрозами.
 Тема:Защита и инфраструктураКарьера76 участниковСменный график, конкуренция, нет диплома. Как пройти эти барьеры, что спросят на собеседовании и куда расти.