Безопасность облачной инфраструктуры: как проверить конфигурацию, которую написал ИИ
ИИ пишет Terraform и Docker Compose за минуты, и проверка синтаксиса горит зелёным. Но SSH открыт всему интернету, токен лежит в репозитории, а база данных выходит наружу одной строкой в Compose. Как поставить политики в CI, проверить секреты и права и сверить живое облако с планом после деплоя.
О чём эфир
ИИ пишет Terraform и Docker Compose за минуты, а проверка синтаксиса проходит даже там, где SSH открыт всему интернету. На учебном проекте в облаке (одна ВМ, Nginx, приложение и PostgreSQL) по шагам проверяют сеть, секреты и права доступа: сначала до деплоя политиками в GitLab CI, потом в живом облаке через API, Nmap и тесты ролей.
Ты увидишь, как политика по плану Terraform останавливает опасный коммит, как Gitleaks ловит токен, как передать пароль приложению без пароля администратора базы и почему одного плана мало: порт базы можно открыть строкой в Compose, и план этого не покажет.
Разбор эфира по темам
Проверять нужно не код от ИИ, а требования к нему
ИИ быстро пишет описание инфраструктуры: Terraform для облачной сети и машины, Docker Compose для контейнеров. Проверить такой код на глаз сложно, а самопроверка той же моделью ничего не гарантирует.
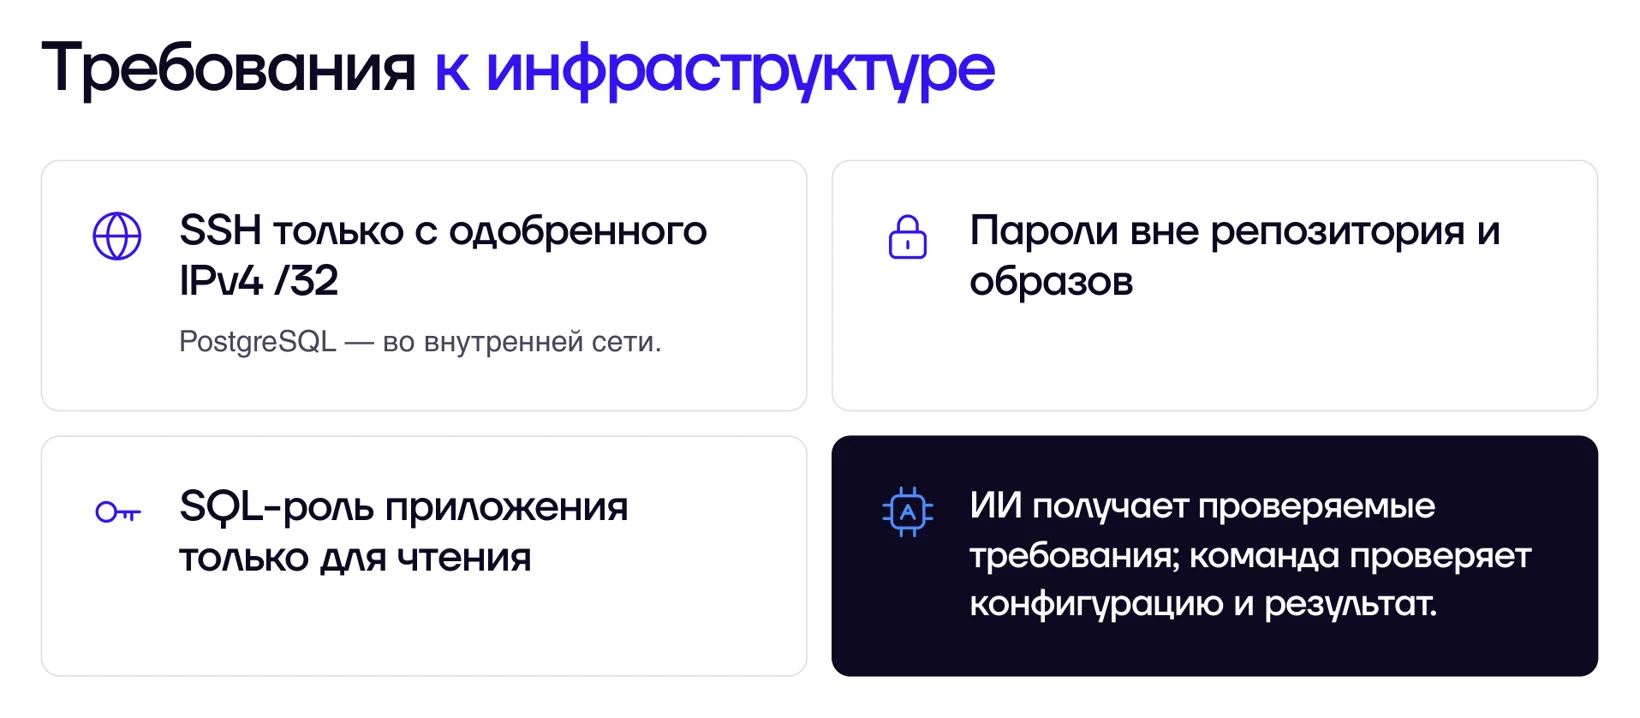
Поэтому работа начинается не с кода, а с требований, у каждого из которых есть наблюдаемая проверка. На учебном проекте их четыре:
- SSH: только с одного одобренного адреса IPv4 с маской /32.
- PostgreSQL: только во внутренней сети, порт 5432 не публикуется.
- Пароли: вне репозитория и образов.
- SQL-роль приложения: только чтение.
У каждого требования своя проверка. Источник SSH сравнивают со списком разрешённых адресов, у базы проверяют публикацию порта и внешний путь к ней, у роли пробуют разрешённую и запрещённую операцию, секреты ищут в репозитории и в способе передачи в контейнер. Чего в требованиях нет (адрес администратора, образ, зона), модель должна спросить у оператора, а не придумать.
Модель будет очень сильно уверять вас, что у неё всё нормально и всё правильно. Результат всё равно нужно сопоставить с независимыми требованиями
Юрий ЛисоволУчебный стенд: одна машина, два файла и две разные зоны ответственности
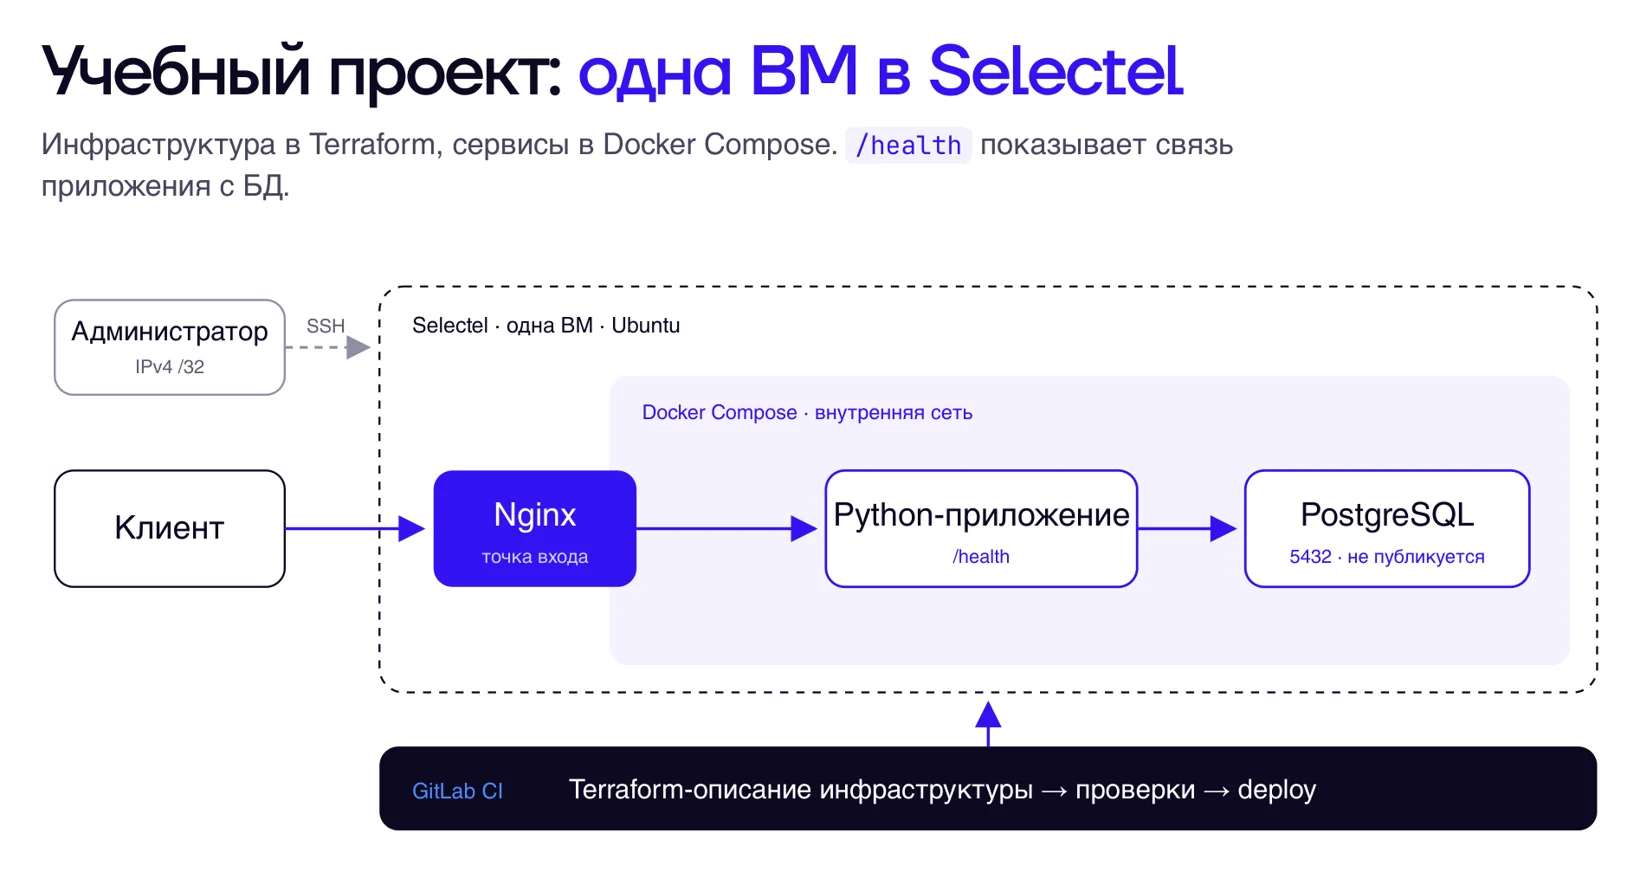
Стенд намеренно маленький. Одна виртуальная машина с Ubuntu в Selectel, внутри Docker Compose поднимает три сервиса: Nginx принимает запросы на 80-м порту, передаёт их Python-приложению на 8080, а приложение ходит в PostgreSQL по внутренней сети контейнеров. Сеть Compose разделена на frontend и backend, база живёт только в backend.
Путь `/health` не статическая надпись: на каждый запрос приложение заново подключается к базе. Это первый признак, что система работает. Но он ничего не говорит о том, не опубликован ли рядом лишний сервис.
Важно, что сетью управляют два разных файла. Terraform описывает облачную сеть, машину и правила группы безопасности. Compose описывает контейнеры и их связи внутри машины. Проверять придётся обе части, и, как выяснится в конце, одна из них может открыть базу наружу так, что вторая этого не заметит. Для внешних проверок рядом стоит отдельная машина-контроллер: с неё сканируют порты, чтобы результат не зависел от VPN и сети администратора.
Terraform validate пропустит SSH, открытый всему интернету
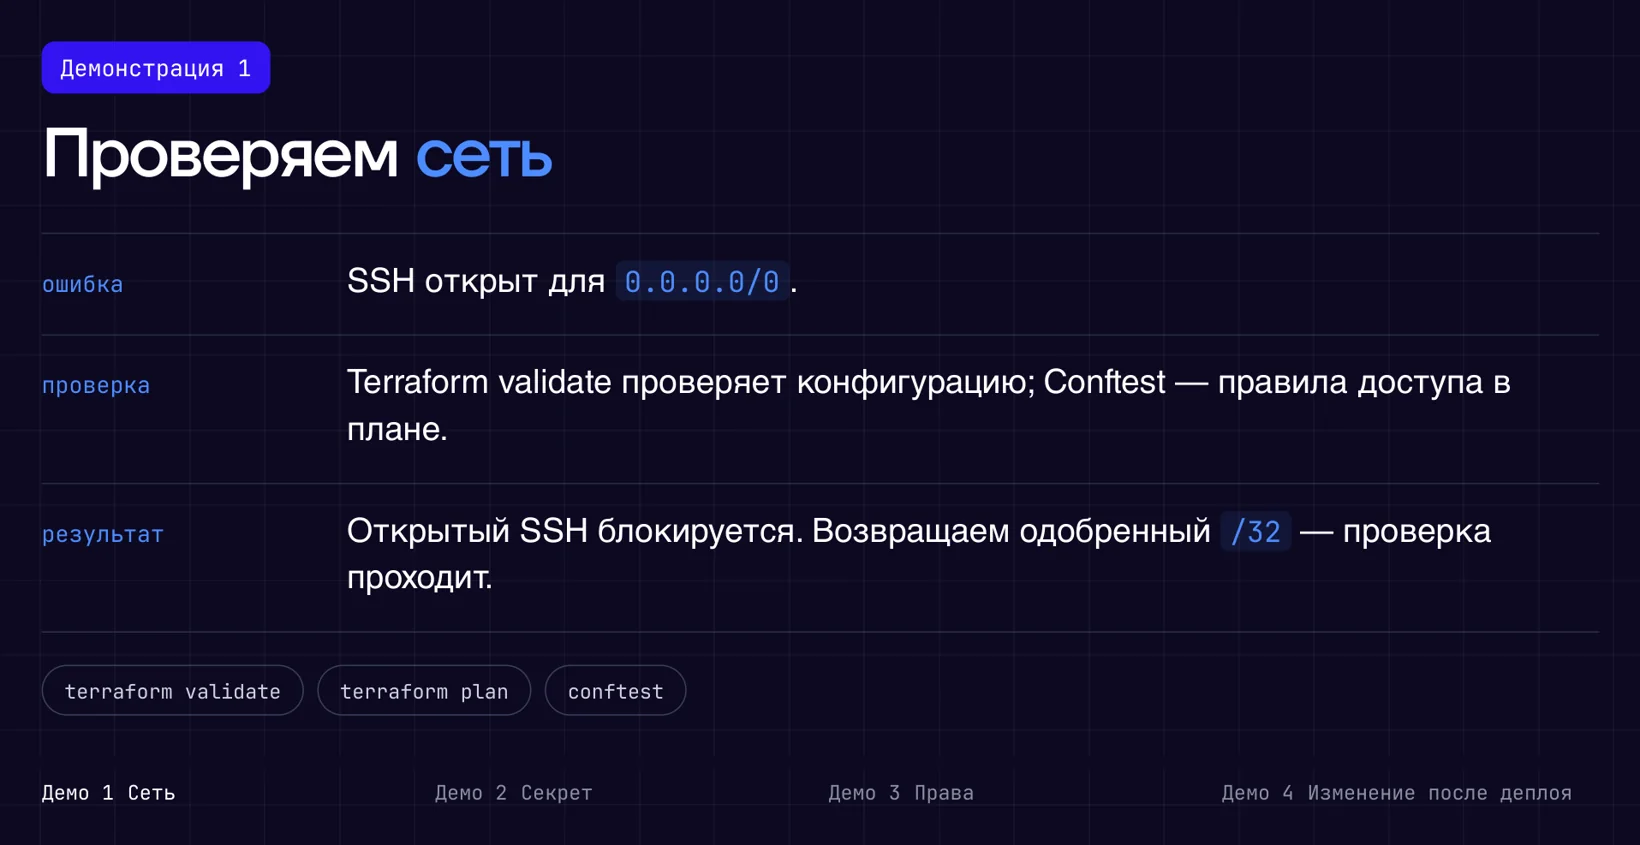
Первая ошибка самая частая: вместо адреса администратора в правило SSH попадает `0.0.0.0/0`. Достаточно переопределить одну переменную `admin_cidr` при запуске.
`terraform validate` на такую конфигурацию отвечает успехом. Он проверяет синтаксис и внутреннюю согласованность описания, но ничего не знает о правиле «SSH только с одного адреса». Правило, открытое всему интернету, для него совершенно корректный ресурс.
Требование проверяет отдельная политика. Порядок такой:
- 1
`terraform plan -out` сохраняет план, но не применяет его: облачная сеть остаётся прежней.
- 2
План переводят в JSON. В нём видно итоговое значение `remote_ip_prefix` после всех переменных и вычислений, а не строку из исходника.
- 3
Conftest сравнивает источник SSH со списком одобренных адресов, который хранится отдельно от кода.
- 4
Неодобренный источник: отказ с понятной причиной и код выхода 1. Одобренный /32: проверка проходит.
Хорошая политика смотрит не только на порт 22. Правило «все порты от 1 до 65535» тоже открывает SSH и PostgreSQL, и его надо ловить. А если на этапе плана значение протокола, порта или источника ещё неизвестно, политика должна отказать, а не молча счесть правило безопасным. Иначе ошибка чтения плана превращается в вечный зелёный результат.
Политика работает, только если её нельзя тихо поменять
У проверки есть уязвимое место: сам файл политики и список разрешённых адресов. Если автор коммита может в одном изменении открыть SSH и добавить свой адрес в список, проверка теряет смысл. В рабочем проекте заранее решают, кто утверждает изменения политики, и закрепляют это правилами веток.
Ещё два правила для своих политик:
- Запрещённый пример: к каждому ограничению готовят понятный плохой случай, на котором проверка обязана упасть.
- Причина отказа: тест проверяет, что отказ случился именно из-за нарушения, а не из-за сломанного JSON, который тоже даёт ошибку.
В CI решение о допуске принимает политика, а не зелёный validate
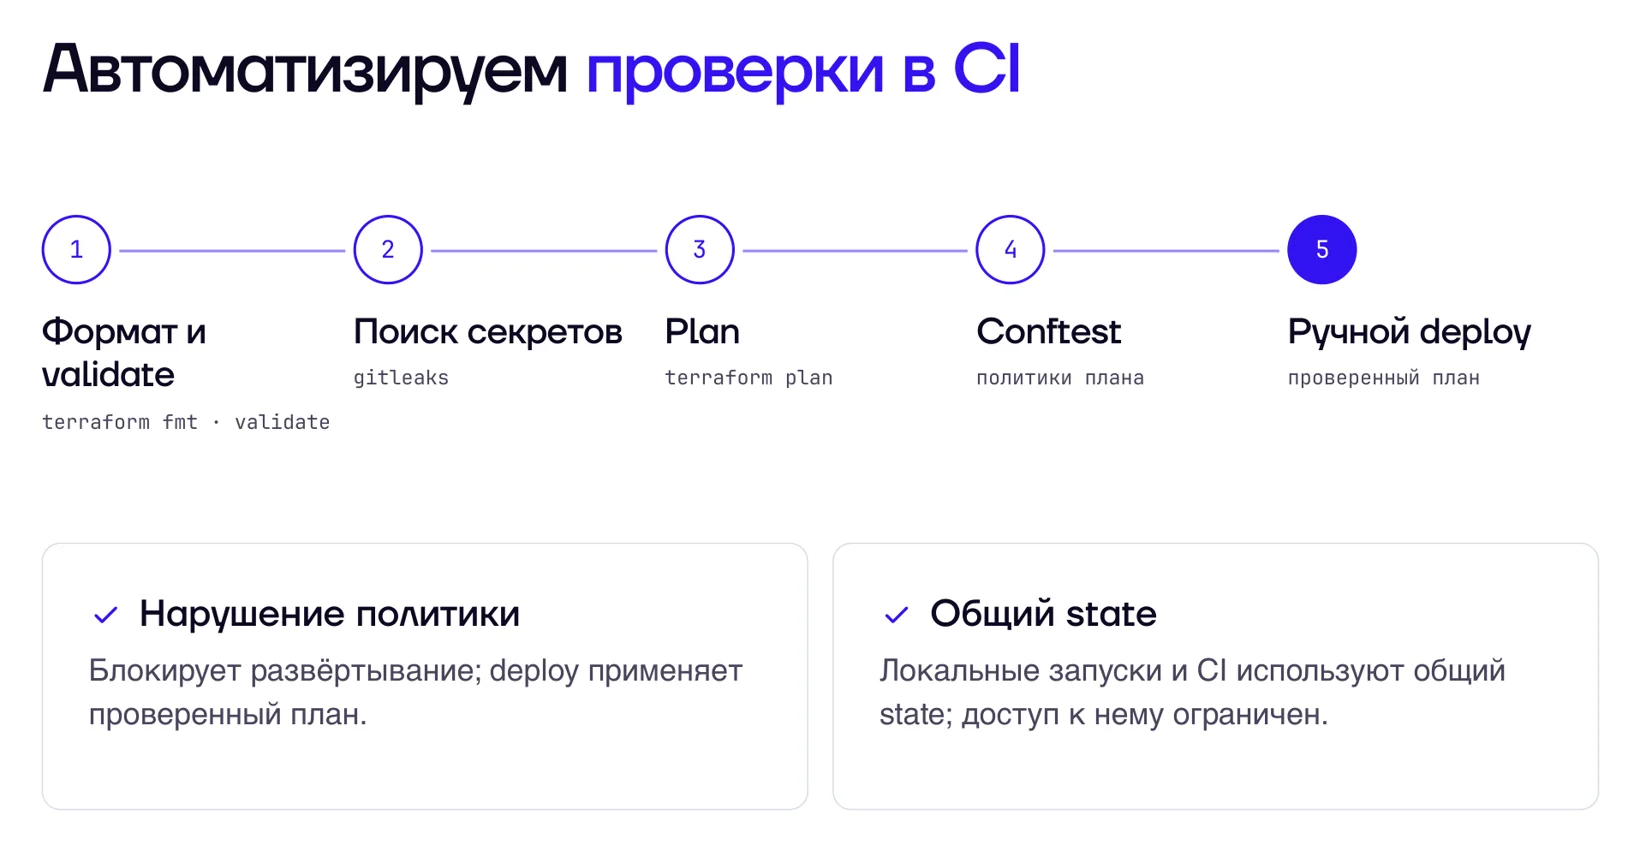
Та же проверка переезжает в GitLab CI. Пайплайн состоит из пяти шагов:
- 1
Формат и `terraform validate`.
- 2
Поиск секретов через Gitleaks.
- 3
`terraform plan`: сохранённый план уходит дальше как артефакт.
- 4
Conftest проверяет JSON этого плана.
- 5
Ручной deploy применяет именно проверенный план, а не новый, тихо пересчитанный.
Коммит с открытым SSH даёт красный пайплайн: validate и plan прошли, policy упала с той же причиной, что и в консоли, deploy не запустился. Облачная сеть при этом не изменилась. Наличие файла плана ещё не допуск к применению, успешный validate тоже. Исправление идёт отдельным коммитом, после него проходят все проверки, а deploy ждёт ручного запуска. Статус «manual» здесь ожидаемая остановка, а не ошибка.
У CI есть своя граница доступа:
- Общий state: локальные запуски и CI работают с одним state, чтобы история ресурсов была одна. Доступ к нему ограничен.
- Артефакты плана: в них бывают чувствительные данные, поэтому доступ к ним закрыт, а на стенде они живут один час.
- Раннер: он запускает код из репозитория и получает облачные полномочия. Заранее определяют, какие ветки и пользователи могут запускать задания с облачным доступом.
ИИ может помочь написать конфигурацию и предложить правила. Но условия допуска должны формироваться явно
Юрий ЛисоволИсправлять опасную настройку стоит коммитом, а не правкой облака руками через панель. Тогда репозиторий снова описывает нужное состояние, а следующий deploy не вернёт проблему.
Сканер секретов ловит шаблон, а утечку закрывает отзыв ключа
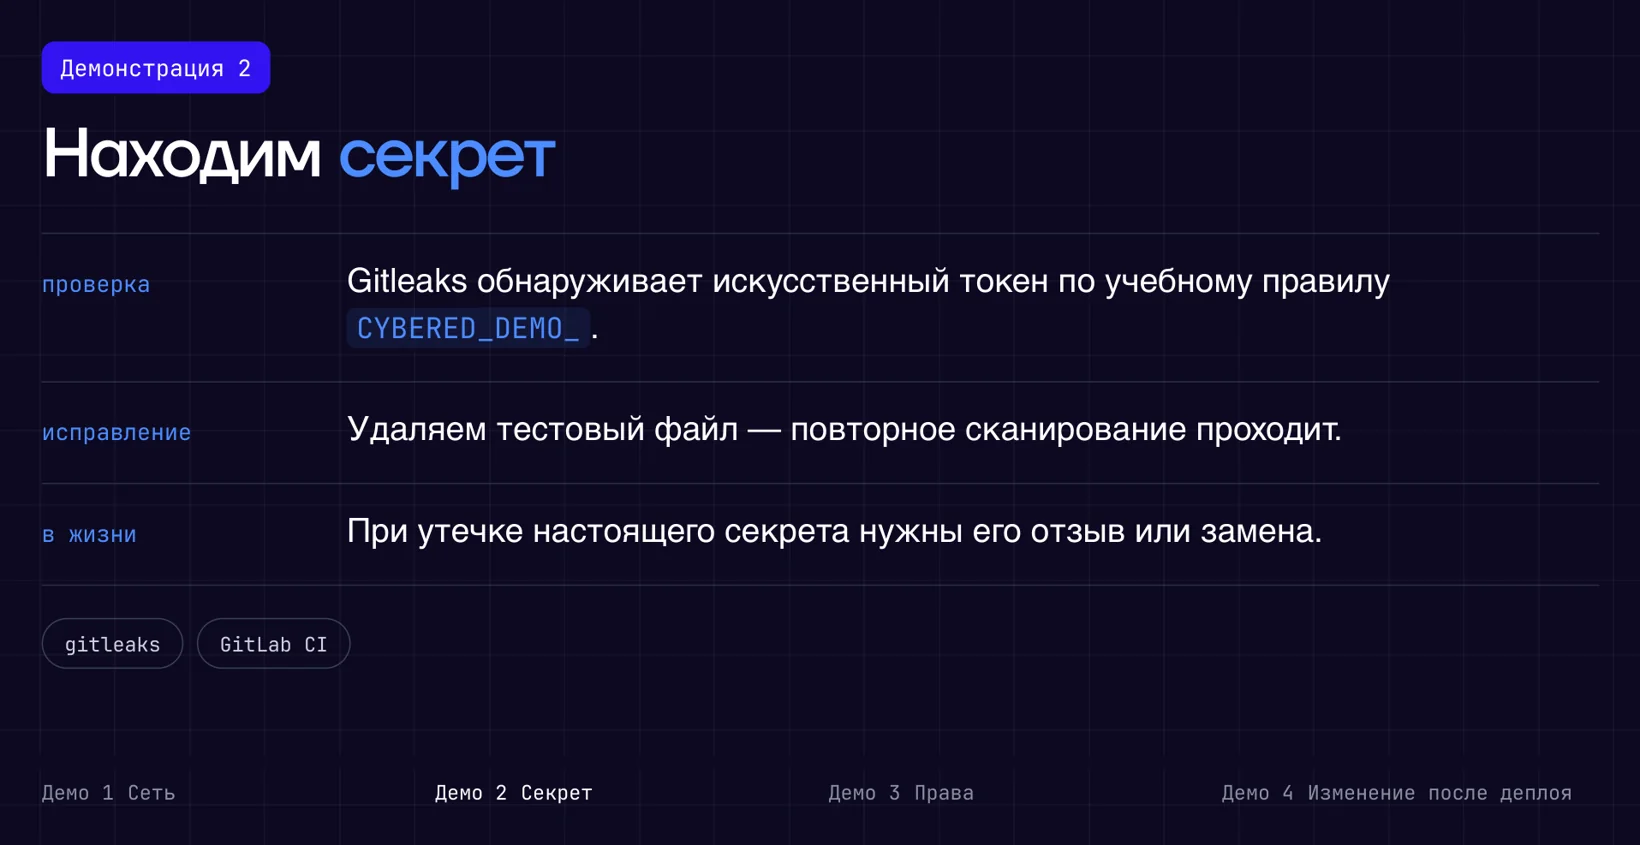
Чтобы проверить цепочку сканирования, на стенде создают временный файл с искусственным токеном без полномочий. В конфигурации Gitleaks к стандартным правилам добавлено одно учебное: маркер `CYBERED_DEMO_`.
Gitleaks находит токен, показывает правило, файл и строку, а значение в журнале заменяет пометкой. Код выхода 1, значит этот результат может остановить коммит или пайплайн. Файл удаляют, повторное сканирование проходит без находок.
Учебный маркер подтверждает одно: цепочка работает и реагирует на известный шаблон. Это не значит, что сканер найдёт любой пароль. И пустой отчёт не доказывает, что секретов в репозитории нет.
Если в git, журнал или артефакт попал настоящий ключ:
- 1
Отозвать или заменить ключ и сразу выпустить новый.
- 2
Проверить, куда ещё он мог утечь: история, журналы CI, артефакты, копии.
Удаление текущего файла не отменяет доступ к уже скопированному ключу
Юрий ЛисоволПриложение получает свой пароль, но не пароль администратора базы
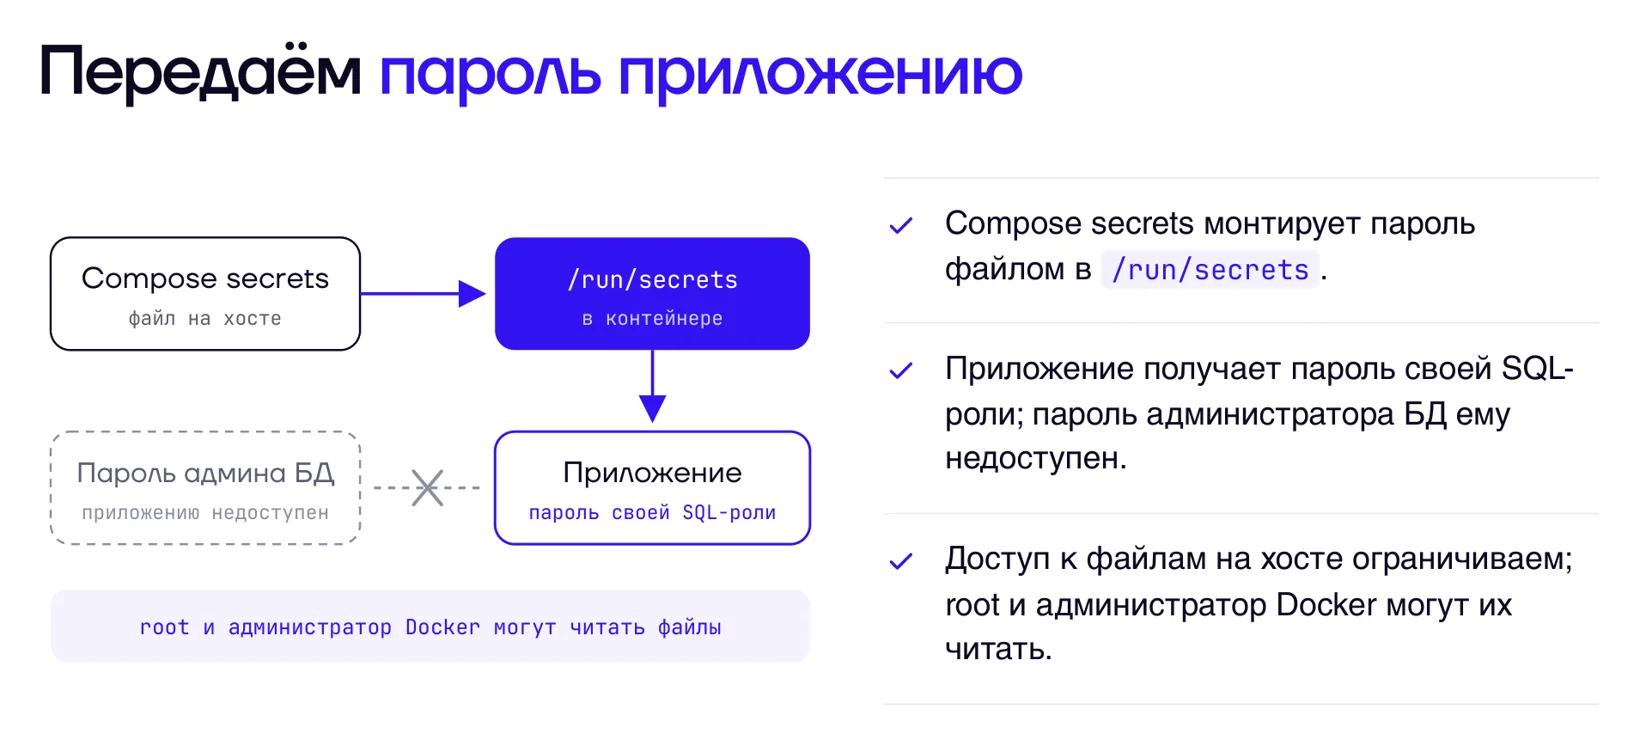
Вторая часть про секреты: как пароль доходит до работающего приложения. На стенде это Compose secrets. Пароль лежит файлом на машине и монтируется в контейнер в `/run/secrets`.
Права выставлены так:
- Каталог секретов: режим 700, доступ только владельцу.
- Файлы: режим 400, только чтение владельцем.
- Пароль приложения: принадлежит пользователю приложения с UID 10001.
- Пароль администратора базы: принадлежит пользователю PostgreSQL, UID берут из выбранного образа, а не ставят вслепую.
В конфигурации приложения хранится путь к файлу, а не сам пароль, процесс читает файл при подключении к базе. При диагностике то же разделение: показываешь пути и проверяешь доступность, но не печатаешь содержимое.
Проверка идёт изнутри контейнера: процесс работает под UID 10001, свой пароль прочитать может, файла с паролем администратора в контейнере нет, файловая система контейнера только для чтения. Ни одна команда при этом не выводит пароль.
Ограничение тоже надо понимать: root и администратор Docker на машине могут прочитать эти файлы. Пароли создаются на самой машине и не попадают в репозиторий и контекст сборки образа. В своём проекте отдельно продумывают первую выдачу, замену и отзыв.
Права доказывает пара проверок: разрешённое проходит, запрещённое отклоняется
Права проверяют на двух уровнях. В облаке у проекта две сервисные учётки: управляющая с ролью member и reader только для чтения. В PostgreSQL у приложения своя роль.
Облачный тест идёт по одной машине под двумя учётками. Под reader чтение свойств ВМ проходит, а попытка поставить учебную метку получает отказ API с кодом 403. Снимки свойств до и после совпадают. Что важно в таком тесте:
- ID, а не имя: учётка может видеть объект с похожим именем в другой области доступа.
- Отказ сервера: веб-панель может просто спрятать кнопку редактирования. Проверять нужно отказ самого API.
- Узкий вывод: тест подтверждает одно ограничение в одной области. Для сервисной учётки сверяют список действительно нужных действий и отдельно проверяют запрещённые.
В базе проверочный скрипт запускается внутри контейнера приложения с тем же файлом пароля, что и само приложение. SELECT из учебной таблицы разрешён, INSERT отклоняется с кодом SQLSTATE 42501. Роль reader в облаке и роль только для чтения в PostgreSQL живут в разных системах: одинаковое слово не связывает их права.
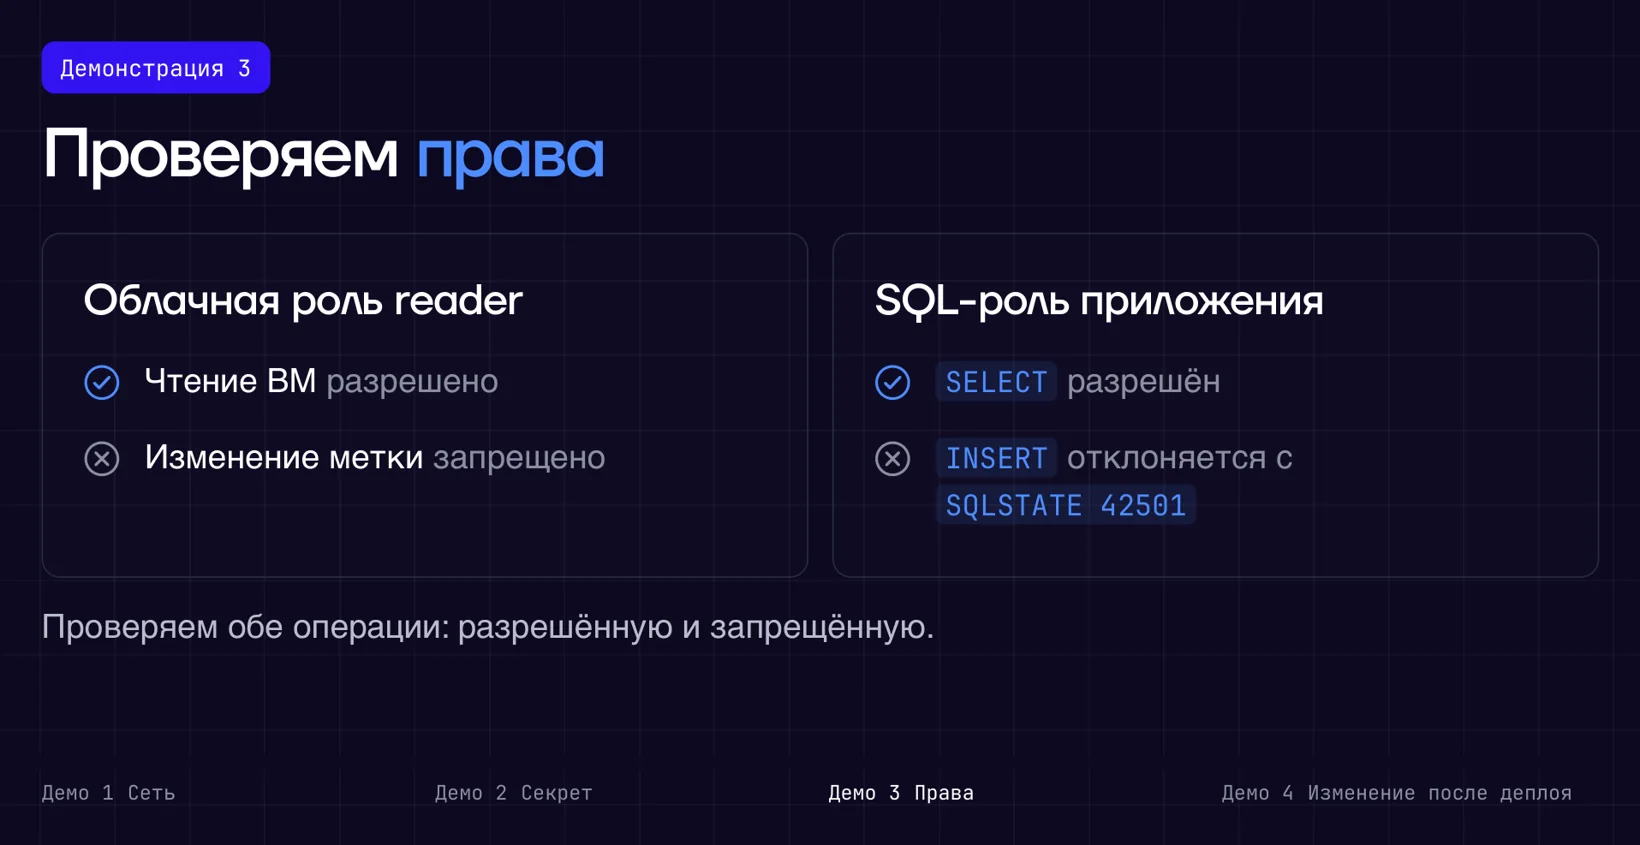
По одному отказу нельзя понять, работают ли нужные права. Поэтому разрешённое чтение обязательно проверяем вместе с запрещённым изменением
Юрий ЛисоволПосле деплоя смотрят живую систему, а не план
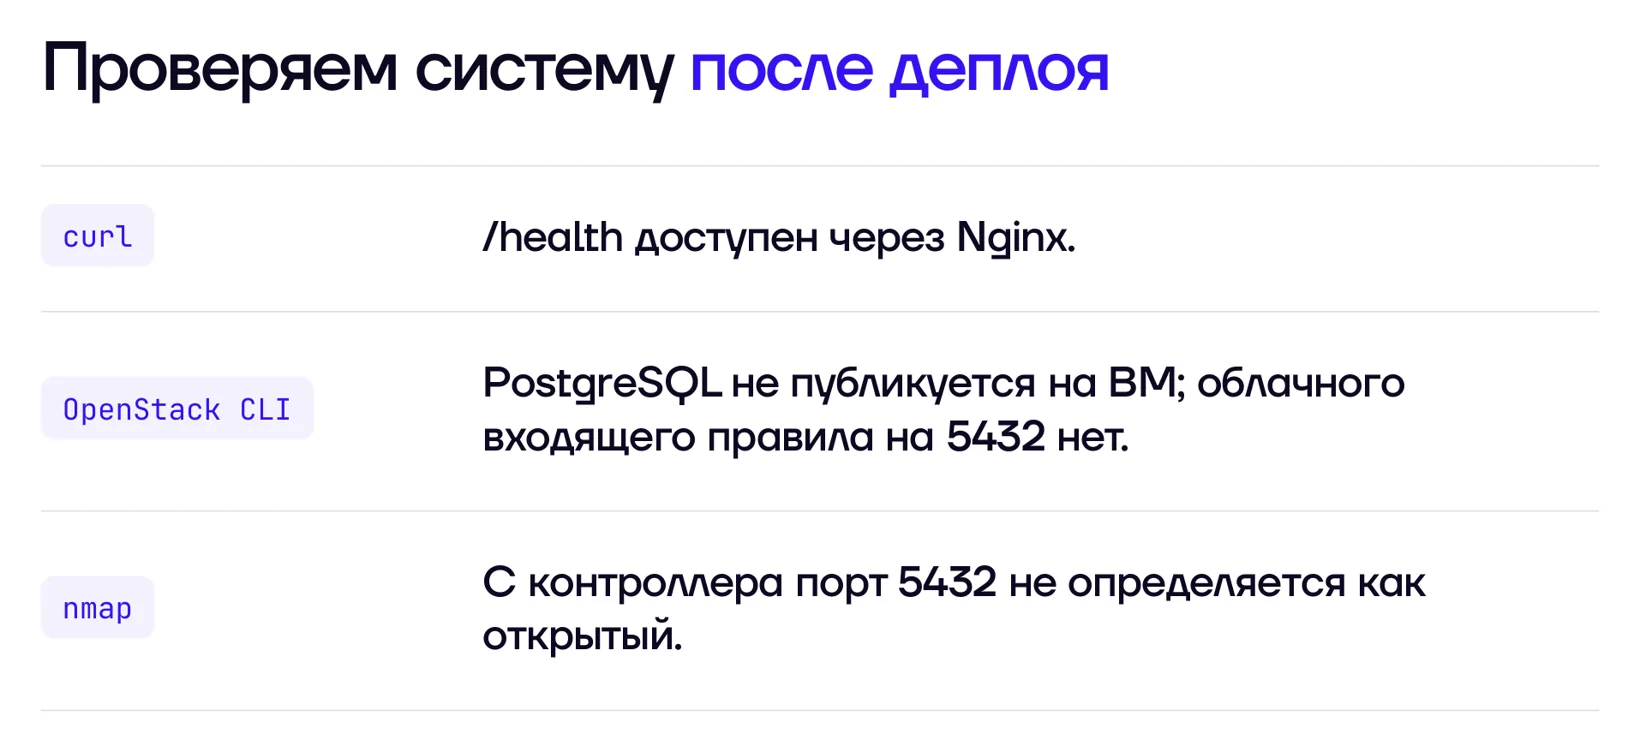
После развёртывания то же самое проверяют по факту, тремя независимыми способами:
- curl: `/health` отвечает через Nginx, значит цепочка до базы работает.
- OpenStack CLI: правила группы безопасности читают через облачный API. Входящего правила на 5432 нет, у SSH источник /32.
- Nmap с контроллера: порт 5432 не определяется как открытый.
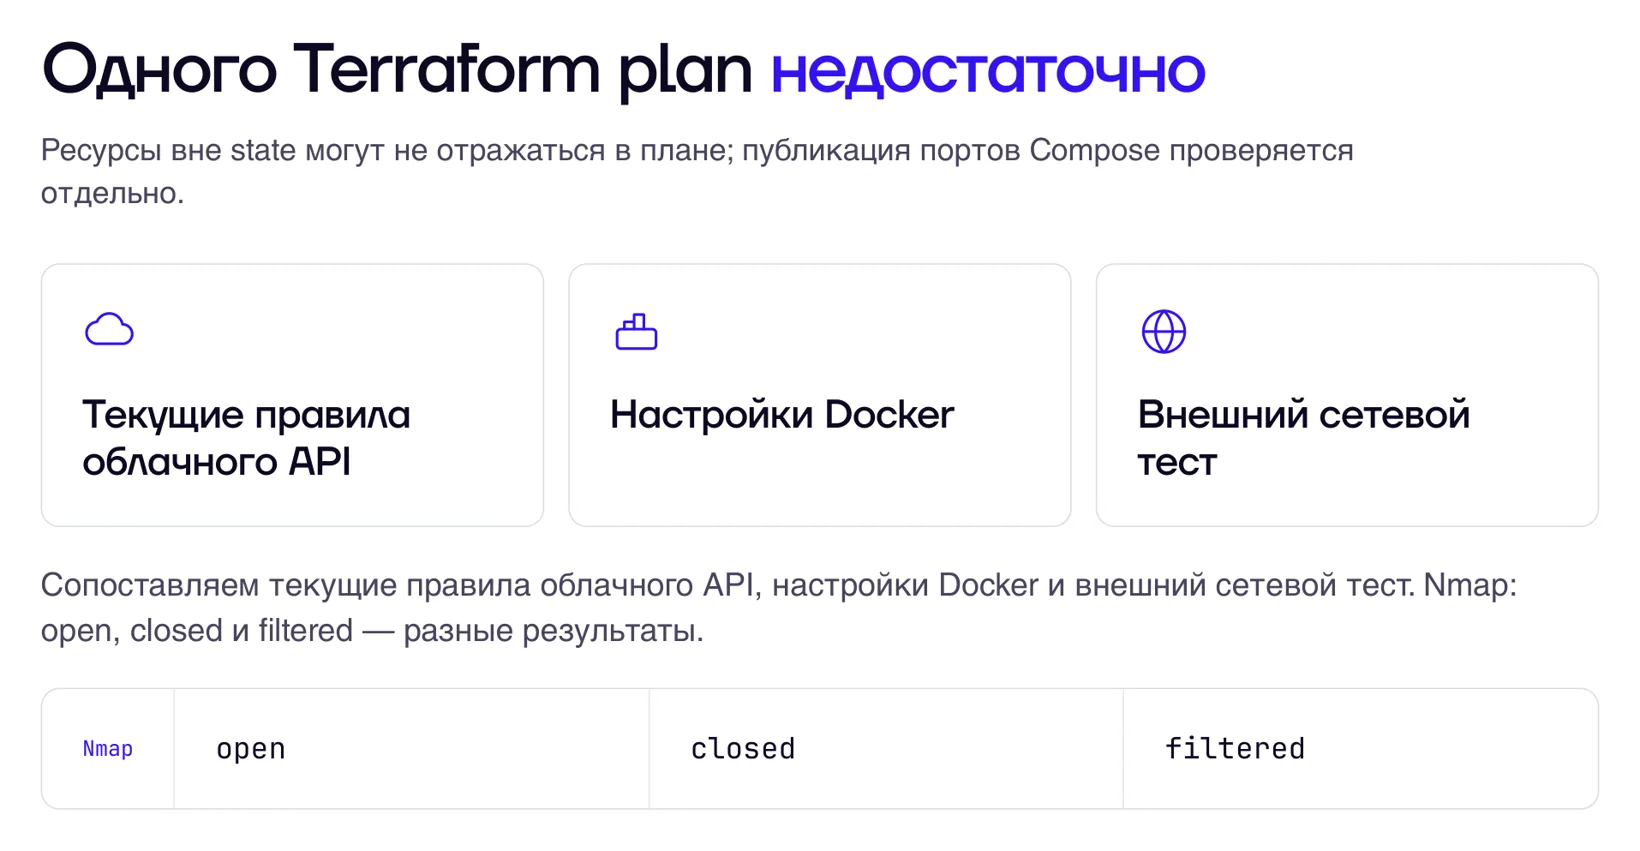
Результаты Nmap различают: open, closed и filtered значат разное. Filtered на порту базы не означает, что PostgreSQL остановлен. Приложение к нему подключается, просто с точки контроллера порт недоступен.
Одна строка в Compose открывает базу, и план Terraform этого не увидит
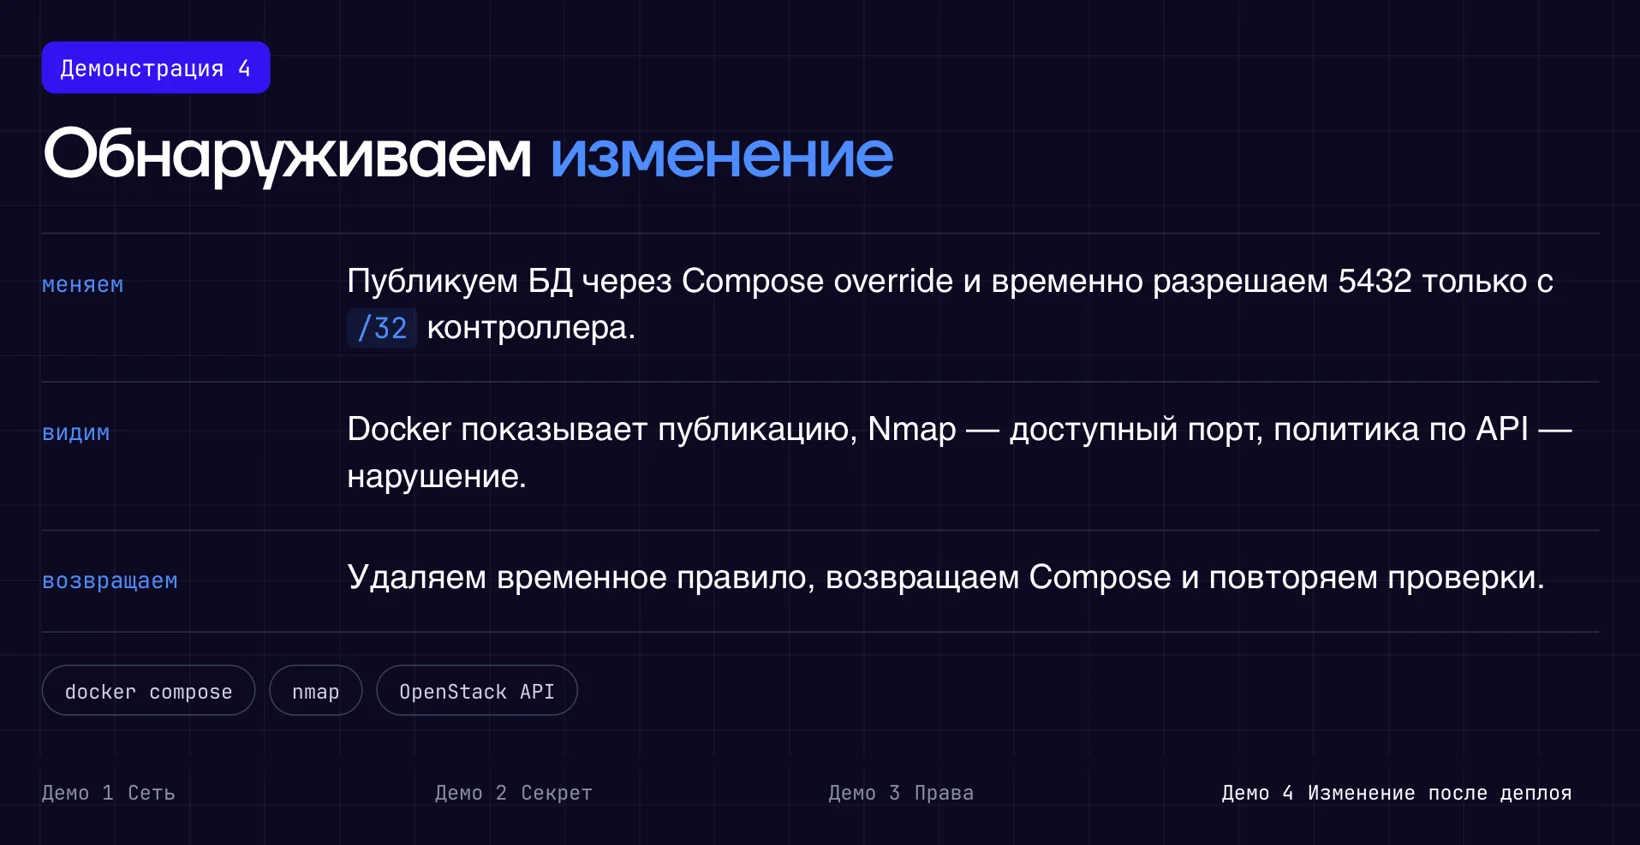
Последний сценарий собран нарочно. Базу публикуют через Compose override и временно разрешают 5432 в облаке, причём только с одного адреса контроллера. Все три проверки это видят: Docker показывает публикацию порта, Nmap видит открытый порт, политика по данным API находит нарушение. Входящее правило на PostgreSQL запрещено требованием, даже если источник ограничен одной машиной.
Исправление идёт в два шага. Удалить временное облачное правило мало: Compose всё ещё публикует порт, и доступ держится только на облачном фильтре. Нужно вернуть основной файл Compose и повторить все проверки. Итог на одном порту: до изменения filtered, после публикации open, после исправления снова закрыт.
Отсюда главный вывод про Terraform. План показывает только то, что описано в Terraform и лежит в state. Ресурсы вне state могут в нём не отразиться, а публикация порта в Compose вообще за пределами Terraform. Поэтому проверка живой сети перечисляет текущие правила группы через API, а не анализирует последний сохранённый план, и сверяет их с настройками Docker и внешним сетевым тестом.
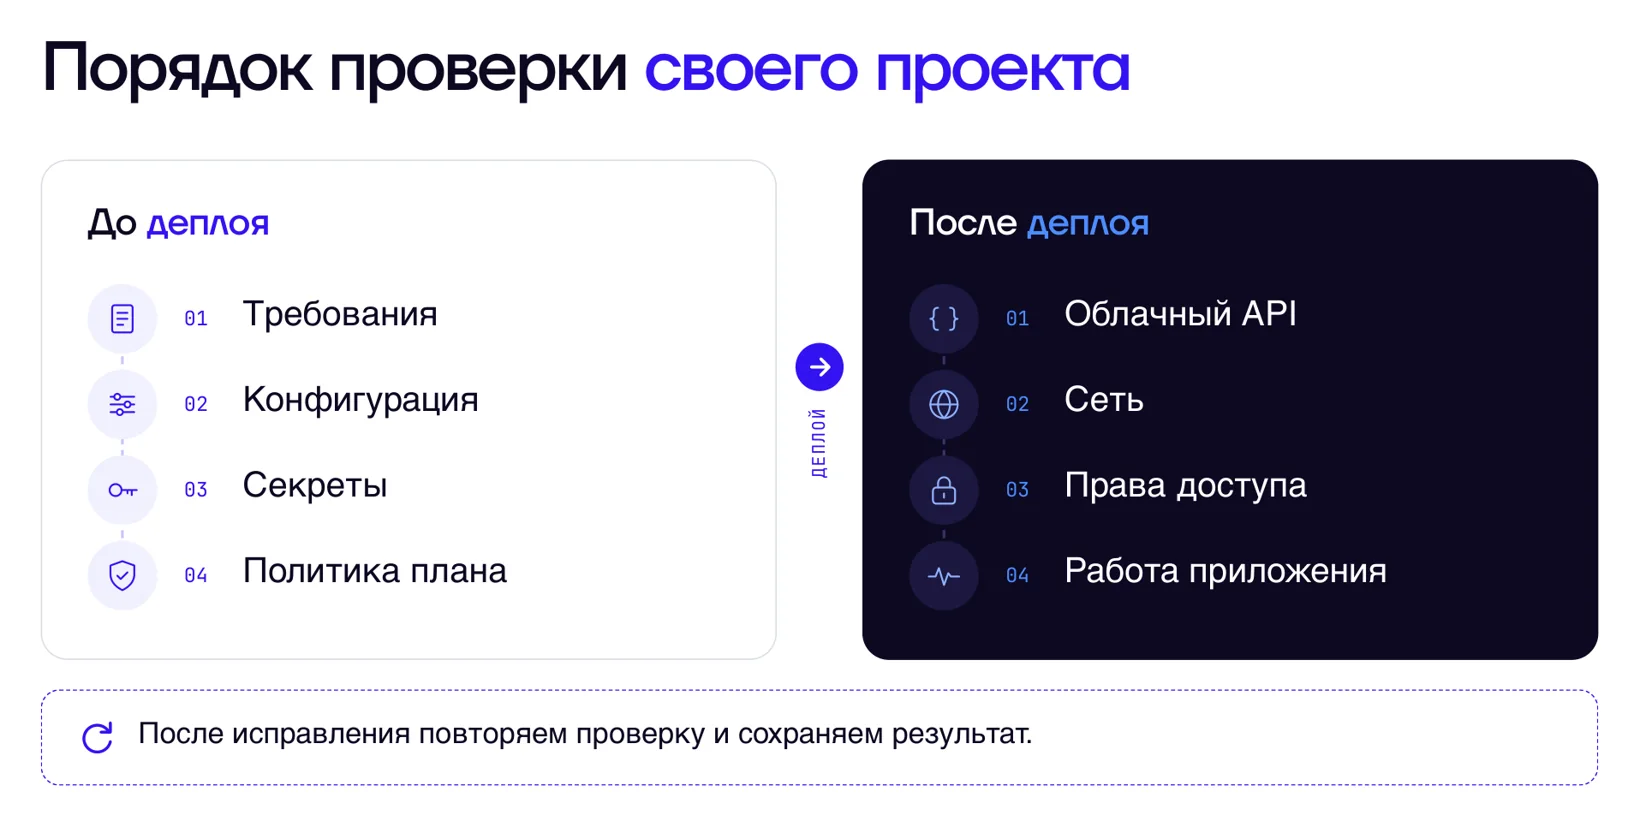
Порядок проверки для своего проекта
Тот же маршрут подходит для любой инфраструктуры, которую ты получил от ИИ-агента или написал сам.
До деплоя:
- 1
Требования: каждое формулируется так, чтобы его можно было проверить.
- 2
Конфигурация: формат и validate.
- 3
Секреты: сканер в CI и способ передачи пароля в контейнер.
- 4
Политика плана: Conftest по JSON плана с запрещённым примером на каждое ограничение.
После деплоя:
- 1
Облачный API: текущие правила групп безопасности.
- 2
Сеть: внешний тест Nmap с отдельной точки.
- 3
Права доступа: пара разрешённого и запрещённого действия в облаке и в базе.
- 4
Работа приложения: `/health` и нужные связи.
После каждого исправления проверку повторяют и сохраняют результат: связь между коммитом, планом, решением политики и применением должна читаться без автора изменения.
Частые вопросы
Достаточно ли terraform validate, чтобы проверить безопасность конфигурации?
Нет. Validate проверяет синтаксис и внутреннюю согласованность описания, но не знает требований организации: правило с SSH для 0.0.0.0/0 для него корректно. Требования проверяет отдельная политика по JSON плана, например Conftest, и она блокирует развёртывание.
Можно ли попросить ИИ проверить инфраструктуру, которую он сам сгенерировал?
Для разбора можно, но модель скорее будет уверять, что всё правильно. Результат сверяют с независимыми требованиями: политикой плана, сканером секретов, тестами прав и внешним сетевым тестом.
Что делать, если секрет попал в репозиторий?
Отозвать или заменить его, выпустить новый и проверить, куда ещё он мог утечь: журналы, артефакты, копии. Удаление файла из репозитория не отменяет доступ к уже скопированному ключу.
Как проверить, что у сервисной учётки нет лишних прав?
Проверять парой: разрешённое действие проходит, запрещённое отклоняется. В облаке это чтение ВМ и отказ на изменение метки, в PostgreSQL это SELECT и отказ INSERT с кодом SQLSTATE 42501. Один отказ сам по себе ничего не доказывает.
Почему одного terraform plan недостаточно?
Ресурсы вне state могут не попасть в план, а публикация порта в Docker Compose вообще вне Terraform. После деплоя сверяют текущие правила облачного API, настройки Docker и внешний тест Nmap.
Ещё эфиры по теме
 Тема:Защита и инфраструктура611 участниковКого пускать на сетевое оборудование, решает отдельный сервер. На стенде его поднимают и заходят на маршрутизатор уже через него. А если сервер недоступен? Аварийный доступ настраивают заранее.
 Тема:Защита и инфраструктураКарьера35 участниковАтак всё больше, а для бизнеса это простои, утечки и зашифрованные данные. Кто их отражает: аналитик мониторинга, специалист по реагированию, охотник за угрозами.
 Тема:Защита и инфраструктура50 участниковКак запретить рабочим станциям общаться между собой, не отрезав сервер и интернет? Начать можно и с базового знания Windows.