
AI-пентест в прямом эфире
Заполни форму, и видео запустится здесь же.
Готово. Видео появится здесь, как только загрузим его.
Нажимая кнопку, соглашаешься с обработкой персональных данных

О чём эфир
Здесь на двух задачах видно, на что способен AI-агент в пентесте и почему финальная проверка всё равно остаётся за человеком.
Увидишь устройство AI-пентестера: виртуалка на Ubuntu, агентная среда и шлюз к моделям, а внутри агента три роли (организатор, декомпозер, верификатор).
Две задачи решаются дважды, сначала вручную, потом агентом: расшифровать флаг через XOR и обойти фильтр символов. Агент быстрее, хотя не всегда идёт самым коротким путём.
Плюс агент для багбаунти с субагентами и дашбордом находок и как настроить ограничения, чтобы агент не натворил лишнего.

Забери материалы эфира
Презентацию одним файлом: вернись к ним, когда будешь повторять на практике.
Скачать материалыРазбор эфира по темам
AI-пентест: где агент уже помогает пентестеру
Пентестеров на рынке по-прежнему не хватает, компании переманивают их друг у друга. Про автоматизацию пентеста (тестирования на проникновение) говорят много, но во внутреннем анализе защищённости, где компании проверяют собственные продукты, AI-агенты только начинают появляться. Быстрее всего их берут в работу пентестерские компании, которые разрешают специалистам открыто пользоваться моделями, и багбаунти.
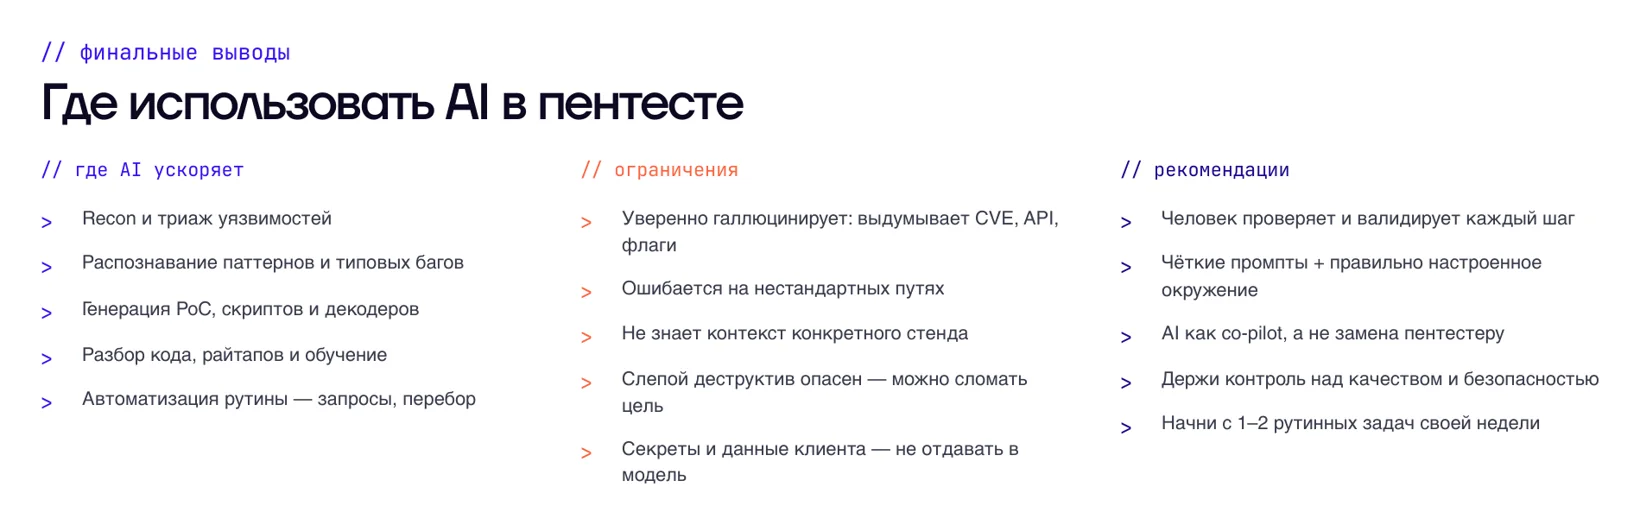
На багбаунти агент закрывает почти полный цикл: разведку, триаж находок, распознавание паттернов.
Разведка даётся ему легко. Это активное и пассивное сканирование через командную строку, а с командной строкой агенты работают хорошо. Здесь много места для творчества: в агента можно заложить собственную методологию и приёмы, которыми ты не делишься в статьях.
Вторая польза в рутине. Агент хорошо пишет PoC и умеет делать скриншоты для отчёта. Если подключить к нему Burp Suite через MCP, он смотрит HTTP history, складывает запросы с полезными нагрузками в Repeater и добавляет туда свои находки.
Архитектура AI-агента для пентеста: Kali Linux, MCP и языковые модели
Базовая схема AI-агента для пентеста простая: вся работа идёт на виртуальной машине с Kali Linux, а через универсальный шлюз агент ходит к разным языковым моделям, поэтому модель можно менять под задачу.
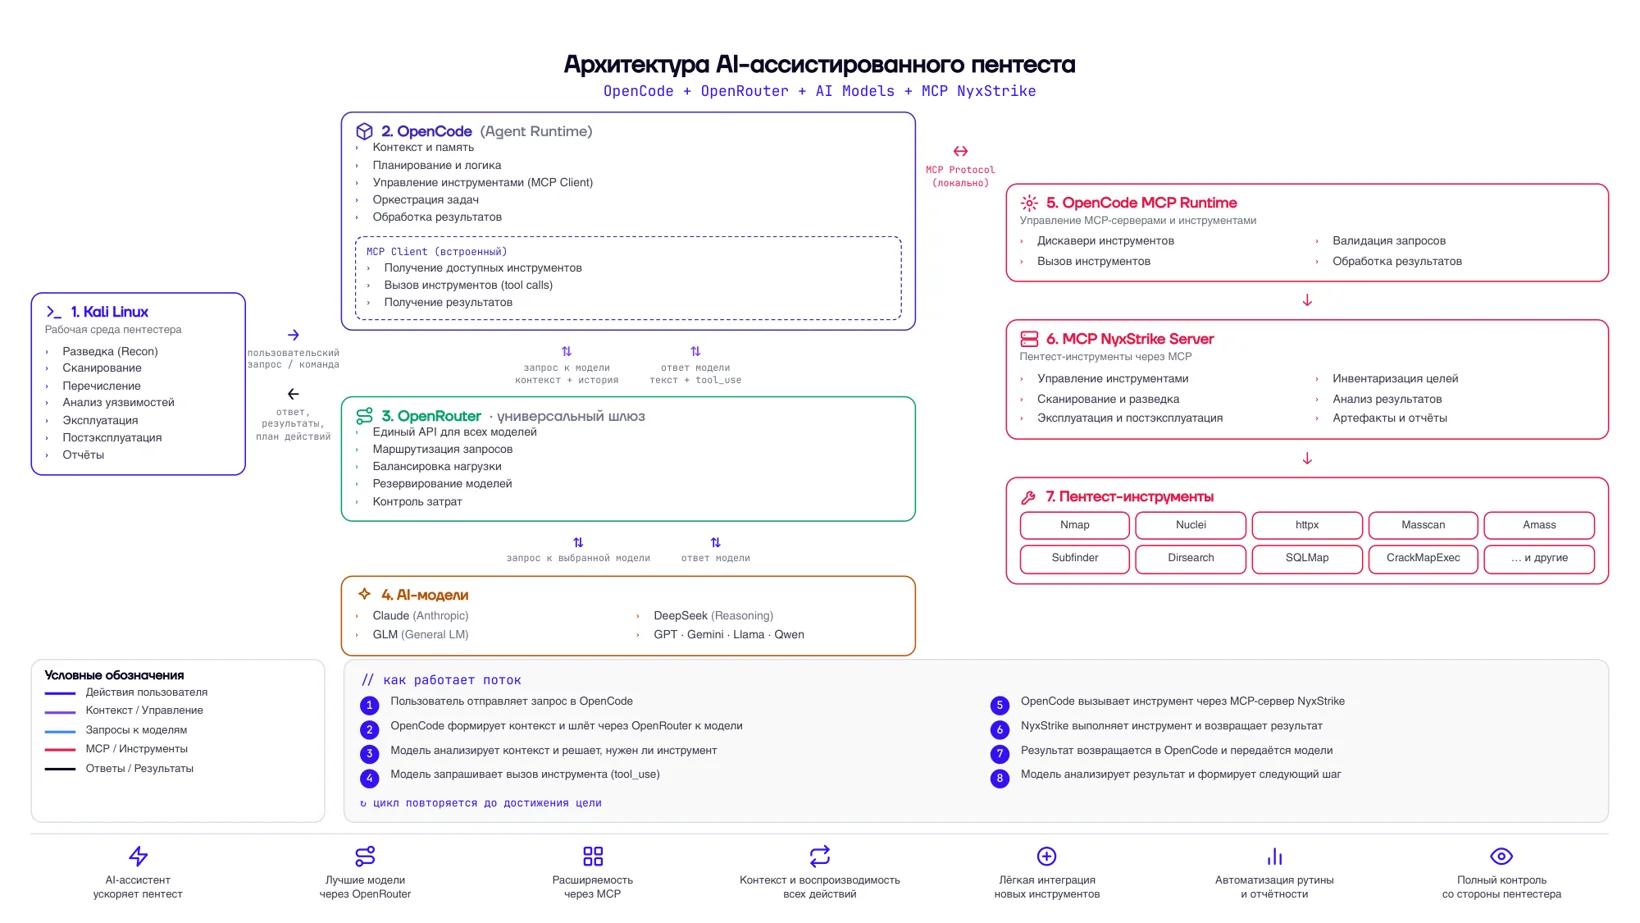
Инструменты подключаются через MCP-сервер (Model Context Protocol): сканеры для разведки, утилиты для проверки open source. Стоит посмотреть, как агент пользуется окружением, например настроены ли API у утилит, которые он запускает. Часто он сам подсветит, чего не хватает.
Простую задачу вроде разведки не нужно отдавать самой тяжёлой модели. На неё ставят лёгкую и быструю: токенов уходит меньше, а сложного там ничего нет.
Результат сильно зависит от модели. Сильные платные модели решают простые учебные задачи сходу, достаточно дать описание и ссылку. Открытые модели, которые компании скачивают и поднимают у себя, им заметно уступают. А мощные внешние модели во внутреннюю инфраструктуру компании не пустят, поэтому во внутреннем анализе защищённости агенты появятся не скоро.
Мультиагентная система: роли агента и защита от ложных срабатываний
Внутри агент делится на роли и работает как мультиагентная система. Оркестратор управляет всем и работает отдельным субагентом, чтобы с ним можно было параллельно переписываться в чате и уточнять детали проекта. Декомпозер разбивает задачу и решает, что простое, а что сложное. Верификатор проверяет находки, рядом работают исполнитель и критик.
Работа идёт от цели, например найти одну критическую уязвимость. Оркестратор создаёт субагентов и не останавливается, пока верификатор не подтвердит находку.
Чтобы отсеивать ложные срабатывания (false positive), на одну уязвимость можно ставить сразу трёх верификаторов. Пока у них нет единого решения, проверка продолжается: если один уязвимость не видит, а двое видят, они перепроверяют заново.
Даже если настроишь верификатор, это не гарант того, что уязвимость действительно есть. Руками всё равно придётся работать.
Никита КоломиецДашборд агента для багбаунти: статусы, находки и бюджет токенов
За работой агента для багбаунти удобно следить через дашборд поверх ролей. Каждая нода там это отдельный скилл под свой класс уязвимостей, собранный из открытых отчётов багбаунти за последние пару лет. По нодам видно статусы: в плане, ждут запуска, решены, застряли, ничего не нашли, подтверждены верификатором, отклонены. Заблокированные ноды обычно означают выход за скоуп или место, где агент застрял, например не прошёл капчу. Подтверждённые находки разложены по критичности.
По каждой ноде видны фаза, вектор, цель, число попыток и результат. По найденному, например по версиям open source компонентов, декомпозер ставит следующие задачи. У проекта есть бюджет в условных единицах токенов и раунды, по которым видно, куда ушли ресурсы: на раунд с активной эксплуатацией ушло около 40% бюджета.
Агент умеет сам ходить в браузер и проходить регистрацию, а через API почты читать коды подтверждения. Так он заводит несколько тестовых аккаунтов и проверяет IDOR.
CTF-задачи: человек против агента
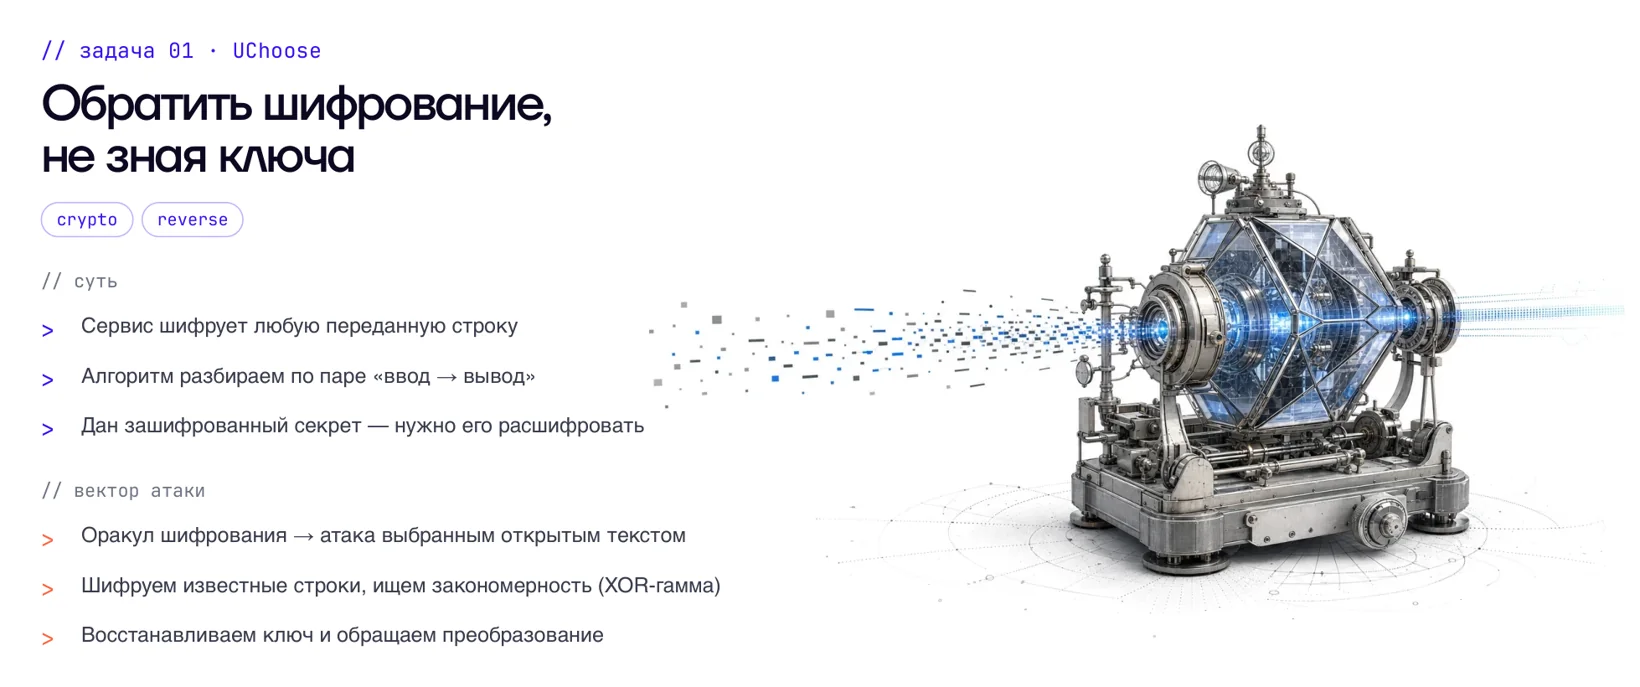
Три простые CTF-задачи с флагом решали дважды: сначала руками, потом агентом. В первой сервис шифровал строку через XOR и отдавал её в Base64. Когда известен открытый текст, ключ XOR восстанавливается, поэтому XOR надёжным шифром не считается. Руками задача решается так:
- 1
Ввести длинную строку из одной буквы: ответ приходит в Base64.
- 2
Декодировать Base64 и получить строку после XOR.
- 3
По известному открытому тексту восстановить ключ XOR.
- 4
Расшифровать флаг этим ключом и ещё раз декодировать Base64.
- 5
Развернуть строку: флаг лежал задом наперёд.
Агенту хватило описания задачи и ссылки: он сам прошёл по сервису, нашёл ключ и выдал флаг с кратким отчётом.
Во второй задаче небезопасный ввод приводил к выполнению команд, а часть символов фильтровалась. Агент распознал формат ответа, нашёл обход фильтра и прочитал флаг. Человек здесь справился чуть быстрее, но только потому, что заранее знал решение. Самым коротким путём не пошёл никто: флаг лежал в переменной окружения.
В третьей задаче сервис сравнивал ввод с зашифрованным флагом, и шифрование нужно было развернуть в обратном порядке. Агент решил её примерно за минуту, человек примерно за две.
На простых задачах всю мощь агента показать трудно. Учебные площадки вообще не главный показатель: на крупных багбаунти-платформах уже работают сложные мультиагентные системы, а новички без опыта в пентесте с нейросетью тоже находят уязвимости и получают выплаты, пусть и не всегда за критичные.
Где нейросеть ошибается при поиске уязвимостей
Рядовые модели всё ещё иногда находят уязвимости, которых нет. Это ошибка, и её нужно отсеять на триаже до того, как нести отчёт на площадку.
Отрицательные рейтинги на багбаунти чаще всего получают те, кто дал агенту сессию и отпустил его слать отчёты подряд.
Результат нестабилен: в десяти случаях система находит уязвимость, а в одиннадцатом нет. Модель может неправильно понять задачу.
Есть слепые зоны контекста. Утёкшие персональные данные могут оказаться в открытом доступе по задумке сервиса, и об этом агенту нужно сказать отдельно, иначе он посчитает это уязвимостью. На нестандартные векторы его тоже стоит направлять: видишь функциональность с разбором XML, подскажи проверить XXE.
Как держать агента в рамках: scope checker и безопасная эксплуатация
Главный принцип: человек проверяет и валидирует каждый шаг.
Если устал, проверяй хотя бы найденные уязвимости и держи включённым scope checker. Это проверка, принадлежит ли IP или домен скоупу: агент уточняет это у оператора, чтобы не начать ломать лишнее.
Агент и сам по себе эксплуатирует довольно аккуратно, но гарантии нет, поэтому правила безопасной эксплуатации лучше прописать явно:
- при XSS писать в консоль, а не вызывать всплывающее окно на всю страницу;
- получив доступ к базе, не вычитывать её, а ограничиться несколькими строками для подтверждения;
- найдя SSRF, не лезть вглубь, а сообщить и спросить следующий шаг;
- аккаунты не удалять.
Правила самой программы багбаунти можно дать агенту ссылкой, и он сверится с ними сам. Запуск тоже можно автоматизировать: одна команда с целью и комментариями запускает скилл, который проходит всю цепочку.
Скиллы для AI-агента: как собрать библиотеку самому
Скилл это по сути продвинутый промпт: цель, этапы, конкретные инструкции. Агент читает его и понимает, что делать. Субагентов он создаёт сам, если это прописано в скилле или ты прямо попросил. Чтобы создать скилл для AI-агента, достаточно завести markdown-файл или попросить агента. Он знает, как добавлять скиллы, а об этом часто забывают и идут гуглить.
Библиотеку скиллов удобно набирать вместе с агентом:
- 1
Поручить агенту пройти по раскрытым отчётам и статьям и собрать скилл на каждый класс уязвимостей.
- 2
Посмотреть, чего не хватает.
- 3
Попросить агента изучить недостающие темы и добавить скиллы.
Большой скилл описывает всю методологию: как безопасно обнаружить проблему, какие нагрузки использовать, что делать, когда стандартный путь закрыт. Там же лежат ссылки на примеры, откуда всё взято. Полезный приём: сначала определить стек технологий цели и пробовать уязвимости, характерные именно для него.
Какие навыки нужны пентестеру для работы с нейросетями
Высшей математики для работы с AI-агентом не нужно. Если ты понимаешь пентест, ты умеешь работать с терминалом, а значит быстро разберёшься с CLI-агентом: он легко ставится, а рядом всегда есть помощник, который ответит на вопросы. Раньше всё приходилось гуглить самому.
Агент остаётся вторым пилотом, а не заменой. Нужен уверенный специалист уровня middle, а рядом триажер с опытом.
Это не значит, что мы посадим стажёра и сэкономим кучу денег. Всё ещё надо настраивать, донастраивать и смотреть ресёрч.
Никита КоломиецОтдельный барьер сегодня это встроенные классификаторы сильных моделей. Офензивные задачи они часто блокируют, даже если дать ссылку на программу багбаунти. Чтобы работать по багбаунти, у провайдера нужно пройти верификацию для специалистов по безопасности, иначе субагент без нужного контекста упрётся в классификатор.
Поле меняется быстро, и уже есть компании, где от специалиста ждут умения оптимизировать свои задачи с помощью нейросетей. Разумно начинать с малого: посмотреть, где агент помогает в самом начале работы, и двигаться вместе с трендами.
Отрасль активно развивается, и уже сейчас надо начинать делать какие-то свои исследования.
Никита КоломиецЕщё эфиры по теме
 Тема:AI и агентыПентест455 участников1,2 млн долларов заработал хакер с AI-инструментами. Что в пентесте остаётся за человеком и какие роли изменятся первыми?
 Тема:AI и агентыПентест2842 участниковДва часа AI-агент сам проходит стенд, от переполнения стека до root. В ложные находки не лезет: сначала читает исходники, потом сканирует. А агенты участников застревали. Итог: 33 полных решения из 310 запусков.
 Тема:AI и агентыПентест2842 участниковОдна модель, два исследователя, разный результат. Разницу делает файл контекста для агента.