
AI-агенты в наступательной безопасности
Заполни форму, и видео запустится здесь же.
Готово. Видео появится здесь, как только загрузим его.
Нажимая кнопку, соглашаешься с обработкой персональных данных
О чём эфир
Поймёшь, как AI меняет пентест, какую работу он не заберёт у человека и какие роли в ИБ затронет первыми.
Узнаешь, как AI встраивают в киберполигоны: защита от AI-атак, симуляция APT-групп с нейросетями, проверка защитных механизмов. И кейс хакера, который заработал $1,2 млн с помощью AI-инструментов.
Во второй половине программа 10-го потока Пентестера с AI-модулем. А в конце: когда брать локальную модель вместо облачной и какое железо под неё нужно.

Забери материалы эфира
Презентацию одним файлом: вернись к ним, когда будешь повторять на практике.
Скачать материалыРазбор эфира по темам
AI-агенты в кибератаках: атаки стали массовыми
Год-два назад веб-сервер, выставленный в интернет, получал не меньше 2000 запросов в сутки даже на голый IP: сканеры и примитивные эксплойты. Сейчас запросов заметно больше, и вместо тупого скана всё чаще приходит AI-агент, который проводит разведку. По одной статистике мониторинга периметра, обращений от AI-агентов год назад было порядка 2 миллионов, сейчас порядка 40 миллионов.
По аналитическим отчётам, в России действует около 50 группировок с узнаваемым почерком, и многие атакуют массово. Типичная схема:
- 1
Берут свежий эксплойт, например под порт MikroTik.
- 2
Проходят по всему интернету, находят тысячу уязвимых устройств и заходят в каждое.
- 3
Дальше начинается ручная работа: по ASN и домену выясняют, кому принадлежит сеть.
- 4
Открывают Руспрофиль, видят выручку в миллиард и прикидывают, сколько можно вымогать.
Именно этот ручной этап AI делает быстро и массово. Раньше атакующие шли от простых целей к сложным и повышали уровень постепенно. Теперь уровень можно не повышать и обрабатывать всех подряд. Готовых защитных агентов на российском рынке пока почти нет, хотя внутри крупных вендоров над ними идёт большая работа.
Ещё в мае мы говорили: пройдёт полгода, год, и если у тебя нет агента, который отбивается, ты уже не отбиваешься. Ты просто смотришь, как тебя ломают.
Иван БулавинИИ в кибербезопасности: учиться без него значит отставать
В начале года один из участников багбаунти и киберучений доказывал, что AI на соревнованиях по кибербезопасности надо запретить, иначе нечестно. Позиция Standoff 365 обратная. Если твою компанию ломают агентами, а ты учился там, где LLM не было, твои навыки бесполезны, как и тот, кто тебя учил. Поэтому полигон тренирует участников на тех атаках, которые идут сейчас.
Среди охотников за уязвимостями был тот же спор. Ответ простой. Победить это нельзя, можно стать лучше: взять агента, собрать своего и сделать его сильнее, чем у других.
Заменит тебя не LLM, а человек, который пользуется LLM лучше тебя.
Важно различать сами инструменты. LLM (большая языковая модель) это чат, в который ты пишешь запрос. AI-агент умеет пользоваться всем вокруг себя, включая окружение и инструменты.
Багбаунти (bug bounty) после AI — 12 миллионов и поток мусорных отчётов
К середине года один из участников багбаунти на Standoff 365 заработал 12 миллионов с начала года. Ему 16 или 17 лет, он заканчивает школу, а метод описывает просто: взял LLM и сделал всё с ней. Для многих этот случай стал моментом, когда стало ясно, что они отстали.
Обратная сторона: лавина отчётов, сгенерированных нейросетью. Человек запускает модель, она пишет «тут критическая уязвимость», и отчёт уходит вендору. Раньше так же вели себя джуны со сканерами, уверенные, что сканер найдёт всё. Проблема общая: зарубежные платформы тоже тонут в таком потоке, и доходит до закрытия программ.
Вендоры пришли на платформу с просьбой что-то сделать. Ответом стали ограничения на сдачу отчётов вплоть до банов. Понижения рейтинга мало, нарушители просто регистрируют новый аккаунт. Работает жёсткий лимит: не больше 12 отчётов в день.
Запрещать AI в программах багбаунти бессмысленно: по найденному багу не видно, нашёл его человек руками или агент.
Если хочешь начать в багбаунти, но пугает конкуренция и страшно потратить время без результата, есть два понятных входа:
- Приватные программыКогда программу видят 100, 50 или 20 человек, шанс найти уязвимость заметно выше.
- Компании, которые выходят на багбаунти впервыеТакие программы совсем свежие.
Киберполигон Standoff 365: как туда встроили AI-атаки
На Standoff 365 работает постоянный онлайн-киберполигон для blue team (команд защиты). Любая команда SOC может проверить себя на атаках APT-группировок: посмотреть индикаторы компрометации, срабатывания и правила. Атаки полностью воспроизводили по отчётам, в том числе внутренним, чтобы компания увидела группировку на полигоне раньше, чем у себя. Если APT уже в твоей сети, делать что-то поздно.
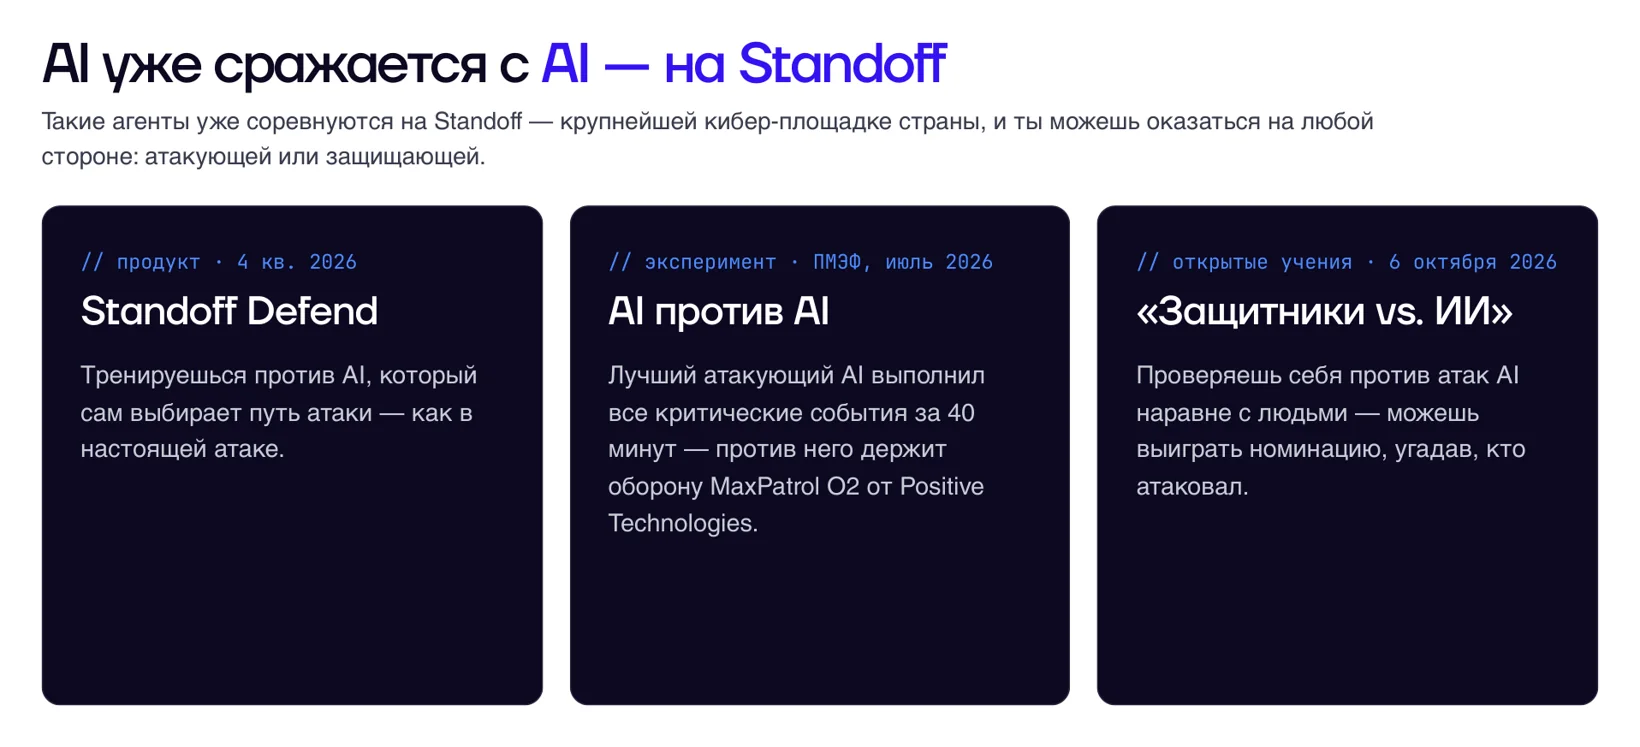
В этом году стало понятно, что APT с AI страшнее, чем просто APT. На полигон добавили атаки, выполненные с помощью AI, и blue team может проверить, отличит ли она их от обычных. Для атакующей части взяли четыре разных инструмента, включая собственную разработку, на разных моделях и с разной обвязкой. Китайские модели оказались удобны тем, что реже отказываются от атакующих задач.
AI используют и внутри, от разработки до триажа. Самое дорогое в заданиях это контент, и внутренний инструмент теперь генерирует хороший контент за внятную цену в токенах.
Пентест с AI: один пентестер работает как целая команда
Хакеры используют AI в пентесте (тестировании на проникновение) по-разному, как раньше у каждого были свои сильные стороны: у одного топовый словарь, другой брал чутьём, третий методичностью. Кто-то теперь реверсит open source библиотеки, находит 0-day и сразу проверяет их у клиента.
Отсюда новое явление: у клиентов всё больше отчётов, где пентестер показывает импакт, но не может показать, как он его получил. Взлом прошёл через 0-day (уязвимость нулевого дня). Нулевых дней стало сильно больше: российских решений много, в багбаунти их нередко нет, и AI помогает их ломать. Передать такую уязвимость клиенту нельзя. Он заплатил за свою безопасность, а не за способ взломать популярную ВКС или CRM, иначе у него в руках окажется кибероружие. Правильный путь: ответственное раскрытие уязвимости, сначала вендору, затем регулятору, и примерно через 90 дней можно рассказывать публично.
Навыки хакеров стали намного шире: каждый теперь как мини-команда. В одной коробке у тебя идеальный реверсер, идеальный OSINT-специалист, сбор информации о скоупе. Но сильнее он стал прежде всего потому, что сам технарь и знает, что, как и где искать.
Егор БогомоловВ расследованиях эффект ещё заметнее. Клиенту зашифровали инфраструктуру, процесс шифрования ещё идёт. Шифровальщик самописный, не LockBit. Разбор шёл так:
- 1
Шифровальщик вместе с дампом памяти процесса отдали модели.
- 2
Модель быстро нашла слабое место: шифровальщик написан плохо и держит один сессионный ключ на весь запуск. Пока он шифрует виртуалки, огромную 1С и файловые шары, ключ лежит в памяти.
- 3
Ключ достали из памяти и написали декриптор.
- 4
Дождались окончания шифрования и запустили расшифровку.
Раньше шанс на такой исход был около 0,01% и только при талантливом реверсере под рукой.
Какие профессии AI изменит первыми и где нужны люди
После шифрования компании нужно не только расследовать инцидент, но и поднять инфраструктуру. Здесь AI пока ничего не ускорил: нужно заказать новые мощности, перегнать базу на 13 терабайт, поднять сервисы. Каждая компания устроена по-своему, и агент этого пока не делает. Нужны толковые админы и сетевики, которые знают пропускные способности, понимают, где можно подняться, и умеют собрать чистый контур, не заразив его связью со старым взломанным.
Быстрее всего меняется DevOps. Облачная инфраструктура описана конфигами в YAML, и чтобы настроить Kubernetes, отдельный человек уже не обязателен. Инженеры, которые работают с физическими серверами и стойками в дата-центрах, в более устойчивом положении, хотя и там многое управляется через API и панели IPMI.
Для тех, кто только входит в профессию или переходит из другой сферы, вывод жёсткий: без умения собирать и запускать AI-агентов ты отстаёшь с первого дня.
Как стать пентестером в эпоху AI: навыки и практика
Фундамент для пентестера никуда не делся: этапы пентеста, этапы атаки, специфика российских систем. Человек, который знает, к чему может привести его действие, кратно сильнее того, кто просто применяет инструмент.
AI усиливает того, кто понимает, что возможно, что невозможно и как это работает.
Свои навыки полезно оценивать по трём уровням. Аналитический: понимаешь, что происходит. Практический: решаешь отдельные кейсы. Творческий: в связке решаешь сложную задачу, когда заранее не знаешь, какой навык понадобится.
- Проверяй себя в формате экзамена OSCP: дают набор разрозненных машин, и какие в них уязвимости, заранее неизвестно. Лучше, когда инфраструктура чистая и только твоя: машины ни с кем не делишь, после каждого захода всё откатывается.
- Играй в команде. В турнирном режиме Standoff 365 побеждают только сыгранные команды, а когда видишь приёмы и инструменты сокомандников, растёшь сам.
- Собери своего AI-агента и запускай его в задачах пентеста, на турнирах, где это допустимо, и в багбаунти.
Локальная LLM или облачная модель для пентеста
Ни одна локальная LLM на доступном железе не сравнится с фронтир-моделями. Даже если купить одну-две топовые видеокарты за 25 миллионов рублей и ещё платить за их поддержку, до мощностей фронтира далеко. Поэтому задачи стоит разделять:
- В облачные модели, в том числе китайские, можно отдавать то, что и так публично: OSINT, анализ open source, исходников и сборок. Ценных данных клиента там нет.
- Файлы и данные, найденные в ходе проекта, в облако не отдавать: это третья сторона. Для них нужен свой инференс, своё или арендованное железо и свои модели. Компактные модели для этого уже не бесполезны.
Главное в локальной модели не размер, а обвязка.
Открытая модель Qwen, которая помещается на одну RTX 5090, с хорошим агентом закрывает задачи уровня OSINT и может заниматься сбором информации сутками.
Если у тебя хорошо написан агент и обвязка вокруг модели, то даже маленькая простая модель справится без проблем. Пентестить за тебя она не будет, но рутину снимет полностью, а рутина и есть главная боль.
Иван БулавинЗапустить локальную модель можно через Ollama на одной видеокарте уровня 5090 или на Mac с большим объёмом общей памяти, куда помещаются крупные модели. Ограничение одно: пользоваться локальной моделью как чатом в духе DeepSeek или ChatGPT на 5090 не получится. Появятся артефакты, китайские символы, модель будет плохо понимать задачу. Работает другой подход: обвязка под конкретную задачу, где модель принимает решение и продолжает действовать.
Дальше модели будут легче. Уже появляются модели принятия решений: им не нужно генерировать текст и код, достаточно выбрать вариант из списка и выдать вероятности. Это делает их быстрее и экономнее. Прогноз такой: легковесные модели поместятся в телефон или компьютер с 2 ГБ памяти и возьмут на себя часть работы безопасников, например триаж.
Ещё эфиры по теме
 Тема:AI и агентыПентест2842 участниковДва часа AI-агент сам проходит стенд, от переполнения стека до root. В ложные находки не лезет: сначала читает исходники, потом сканирует. А агенты участников застревали. Итог: 33 полных решения из 310 запусков.
 Тема:AI и агентыПентест2842 участниковОдна модель, два исследователя, разный результат. Разницу делает файл контекста для агента.
 Тема:AI и агентыПентест522 участниковЧеловек против AI-агента: две задачи, каждая решена дважды. Агент быстрее, но не всегда самым коротким путём. Плюс как его ограничить.